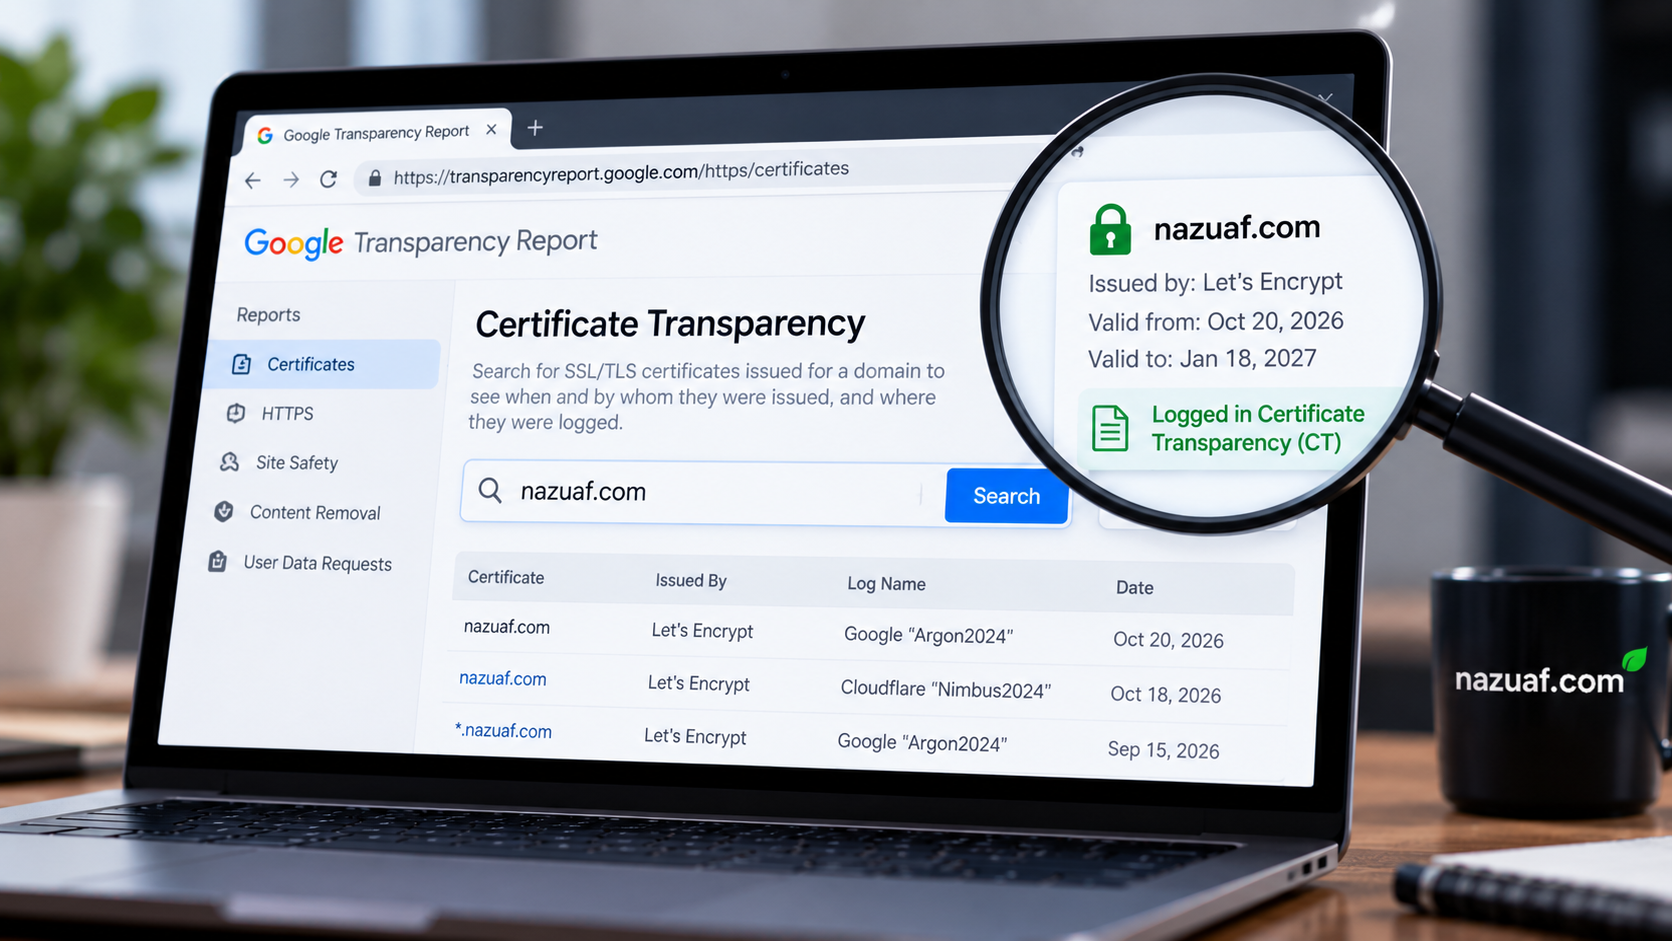
Sertifikat TLS membantu browser memverifikasi identitas situs dan membangun koneksi HTTPS yang terenkripsi. Namun, pemilik domain juga perlu mengetahui sertifikat apa saja yang diterbitkan untuk nama domainnya. Di sinilah Certificate Transparency (CT) berguna: sebuah ekosistem pencatatan publik yang memungkinkan penerbitan sertifikat TLS dipantau dan diperiksa.
Apa itu Certificate Transparency?
Certificate Transparency adalah mekanisme yang membuat sertifikat TLS yang diterbitkan oleh otoritas sertifikat tepercaya dicatat dalam log yang dapat diaudit secara publik. Log ini dirancang agar penambahan catatan dapat diverifikasi dan perubahan historis tidak mudah disembunyikan tanpa terdeteksi. Browser dan pihak lain dapat menggunakan bukti dari log CT sebagai bagian dari pemeriksaan sertifikat.
CT bukan layanan yang menerbitkan sertifikat, bukan pengganti HTTPS, dan bukan pula pemindai malware. Tujuannya adalah meningkatkan keterlihatan: pemilik domain, peneliti keamanan, dan operator layanan dapat menemukan sertifikat yang mungkin tidak mereka ketahui sebelumnya.
Mengapa sertifikat yang tidak dikenal perlu diperiksa?
Organisasi biasanya mengetahui sertifikat yang diterbitkan untuk situs utama, panel administrasi, API, atau subdomain lain yang dikelolanya. Namun, sertifikat juga dapat muncul untuk subdomain lama, sistem uji coba, layanan pihak ketiga, atau nama host yang sudah terlupakan. Catatan baru tidak otomatis menandakan serangan; bisa saja sertifikat tersebut memang diterbitkan oleh penyedia hosting atau tim lain yang sah.
Meski begitu, sertifikat yang tidak dikenali dapat menjadi petunjuk untuk pemeriksaan lebih lanjut. Misalnya, sertifikat tercatat untuk subdomain yang tidak pernah dibuat oleh tim, atau ada nama host yang menyerupai domain resmi. CT membantu menemukan petunjuk tersebut lebih awal, sebelum pemilik menyadari keberadaan layanan terkait.
Bagaimana log CT bekerja?
Ketika otoritas sertifikat menerbitkan sertifikat yang tercakup dalam kebijakan CT, sertifikat atau informasi terkait dimasukkan ke satu atau lebih log. Log mengembalikan bukti bahwa entri telah diterima, dan mekanisme kriptografis membantu auditor memeriksa konsistensi log. Log CT dapat dioperasikan oleh pihak berbeda sehingga pencatatan tidak bergantung pada satu operator saja.
Informasi sertifikat dapat mencakup nama domain, penerbit, masa berlaku, dan waktu pencatatan. Karena data tersebut tersedia secara publik, siapa pun dapat mencari sertifikat untuk domain tertentu melalui layanan pencarian CT. Namun, kelengkapan hasil, cara pengindeksan, dan jeda pembaruan bergantung pada layanan yang digunakan. Hasil pencarian juga tidak selalu menjelaskan apakah suatu sertifikat benar-benar dipakai oleh server.
Cara memeriksa sertifikat untuk domain
Untuk pemeriksaan awal, pemilik domain dapat memakai layanan pencarian CT publik seperti crt.sh. Masukkan nama domain yang ingin diperiksa. Pencarian dengan pola wildcard, jika didukung layanan, dapat membantu menemukan nama host terkait; baca petunjuk layanan agar pola pencarian digunakan dengan benar.
- Mulai dari domain utama, misalnya contoh.com, lalu periksa hasil yang memuat domain dan subdomain.
- Catat nama umum (Common Name) atau Subject Alternative Name, penerbit sertifikat, tanggal berlaku, dan tanggal pencatatan bila tersedia.
- Bandingkan nama host yang ditemukan dengan inventaris DNS, dokumentasi infrastruktur, serta daftar layanan milik organisasi.
- Tandai entri yang belum dapat dijelaskan dan minta konfirmasi dari tim atau penyedia layanan yang mengelola subdomain terkait.
- Ulangi pemeriksaan secara berkala, bukan hanya ketika terjadi insiden.
Jangan menganggap semua hasil lama masih aktif. Sertifikat dapat kedaluwarsa, dicabut, atau tidak pernah dipasang pada server yang dapat diakses publik. Sebaliknya, keberadaan sertifikat juga tidak membuktikan bahwa situs tersebut aman; pemeriksaan konfigurasi server dan status sertifikat tetap diperlukan.
Menyusun proses pemantauan yang berguna
Untuk situs pribadi, pemeriksaan manual berkala mungkin sudah cukup. Untuk perusahaan yang memiliki banyak subdomain, buat inventaris nama host resmi dan tentukan siapa yang meninjau sertifikat baru. Notifikasi dapat dikonfigurasi melalui layanan pemantauan yang mendukung pencarian CT atau API yang sesuai, tetapi periksa batas pemakaian, jeda indeks, serta ketentuan layanan sebelum mengandalkannya sebagai sistem peringatan.
Setiap temuan sebaiknya diklasifikasikan, bukan langsung dianggap insiden. Cocokkan sertifikat dengan perubahan infrastruktur, tiket kerja, vendor, atau masa pembaruan rutin. Jika nama host tidak dikenal, periksa catatan DNS dan konfigurasi hosting. Bila ada indikasi penyalahgunaan, dokumentasikan bukti, hubungi pengelola sertifikat atau penyedia layanan yang relevan, dan ikuti prosedur respons insiden organisasi.
Batasan yang perlu dipahami
Certificate Transparency meningkatkan visibilitas penerbitan sertifikat, tetapi tidak menggantikan pengamanan akun registrar, DNS, server, atau panel hosting. CT juga tidak menjamin setiap jenis sertifikat atau setiap kejadian akan langsung terlihat pada satu situs pencarian. Data dapat muncul dengan jeda, dan beberapa layanan indeks memiliki cakupan berbeda.
Selain itu, CT bersifat publik. Nama subdomain yang muncul pada sertifikat dapat mengungkap sebagian struktur layanan organisasi. Karena itu, hindari menaruh informasi rahasia di nama host, dan perlakukan nama subdomain sebagai informasi yang mungkin diketahui pihak luar. Jika sebuah sertifikat terlihat mencurigakan, verifikasi konteksnya sebelum menyimpulkan bahwa domain telah diretas.
Kesimpulan
Certificate Transparency memberi cara praktis untuk meninjau sertifikat TLS yang diterbitkan bagi sebuah domain. Dengan memeriksa log, membandingkan hasil dengan inventaris aset, dan menindaklanjuti entri yang tidak dikenal, pemilik situs dapat menemukan petunjuk yang mungkin terlewat. Gunakan CT sebagai lapisan pemantauan tambahan bersama pengelolaan DNS yang rapi, pembaruan keamanan, dan prosedur respons insiden.
Referensi: Dokumentasi Certificate Transparency dan pencarian sertifikat crt.sh.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba