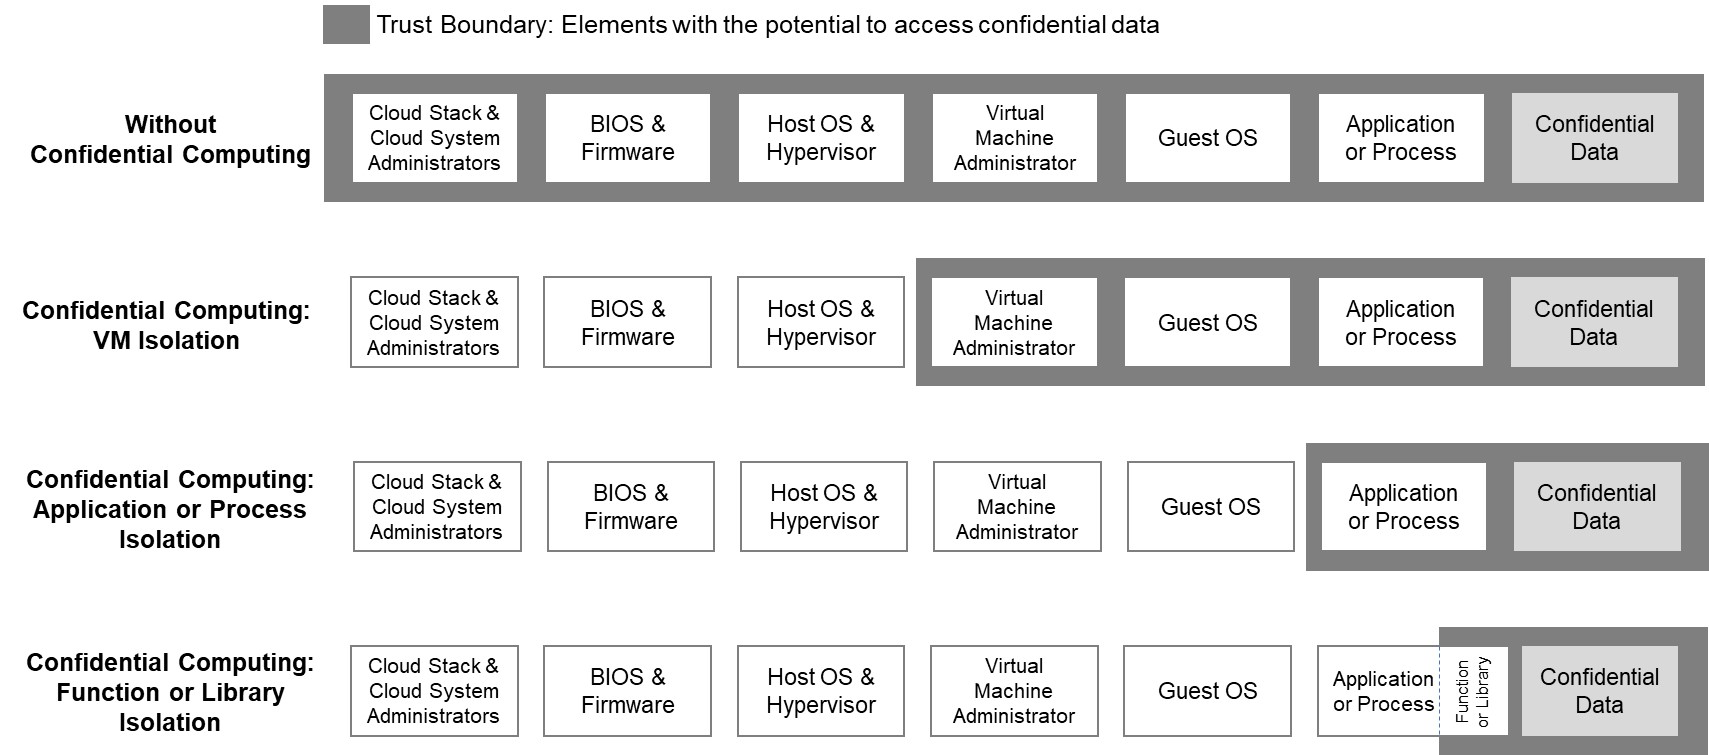
Enkripsi sudah lama digunakan untuk melindungi data saat disimpan dan ketika dikirim melalui jaringan. Namun, aplikasi biasanya perlu membuka data di memori agar prosesor dapat mengolahnya. Pada tahap inilah informasi sensitif dapat terpapar jika sistem operasi, hypervisor, akun administrator, atau komponen lain yang memiliki hak istimewa berhasil disusupi. Confidential computing berupaya mengurangi risiko tersebut dengan melindungi data saat sedang digunakan atau diproses.
Teknologi ini relevan untuk organisasi yang menjalankan layanan di cloud, memproses data kesehatan atau keuangan, maupun mengolah informasi pelanggan melalui analitik dan AI. Meski demikian, confidential computing bukan pengganti seluruh kontrol keamanan. Manfaatnya bergantung pada desain sistem, perangkat keras, konfigurasi, dan cara kunci kriptografi dikelola.
Apa Itu Confidential Computing?
Confidential computing adalah pendekatan keamanan yang memakai Trusted Execution Environment (TEE) berbasis perangkat keras untuk mengisolasi data dan kode tertentu selama eksekusi. TEE dirancang agar komponen di luar lingkungan tepercaya tidak dapat membaca atau mengubah isi yang dilindungi secara langsung. Bentuk implementasinya berbeda-beda: sebagian mengisolasi mesin virtual, sementara yang lain melindungi bagian aplikasi atau area memori yang lebih kecil.
Konsep ini melengkapi tiga keadaan utama perlindungan data. Enkripsi saat data disimpan disebut data at rest, enkripsi saat berpindah melalui jaringan disebut data in transit, sedangkan perlindungan saat data sedang diproses disebut data in use. Confidential computing berfokus pada keadaan terakhir, yang tidak selalu terlindungi hanya dengan memasang HTTPS dan enkripsi disk.
Bagaimana Cara Kerjanya?
Ketika aplikasi dijalankan di lingkungan confidential computing, perangkat keras menyediakan batas isolasi yang melindungi memori atau mesin virtual tertentu. Data dapat diproses di dalam batas itu, sementara akses dari sistem host dan komponen dengan hak istimewa dibatasi sesuai kemampuan platform. Sebagian teknologi menggunakan enkripsi memori; mekanisme serta jaminannya berbeda menurut prosesor dan implementasi.
Komponen penting lainnya adalah attestation, yaitu proses untuk memeriksa bukti tentang keadaan lingkungan yang akan menjalankan beban kerja. Sebelum menyerahkan rahasia atau kunci, layanan pengelola dapat memvalidasi bukti tersebut terhadap kebijakan yang telah ditetapkan. Misalnya, kunci hanya diberikan bila identitas platform dan konfigurasi perangkat lunak memenuhi syarat. Attestation bukan jaminan bahwa aplikasi bebas bug, tetapi membantu membuktikan bahwa beban kerja berjalan pada lingkungan yang diharapkan.
Contoh Penggunaan di Dunia Nyata
- Layanan cloud: organisasi dapat menjalankan beban kerja sensitif dengan mengurangi kebutuhan mempercayai seluruh lapisan host atau hypervisor.
- Analitik lintas organisasi: beberapa pihak dapat merancang pemrosesan bersama tanpa harus memberikan akses luas terhadap data mentah satu sama lain. Tata kelola dan izin tetap diperlukan.
- Kesehatan dan keuangan: data pasien, transaksi, atau model risiko dapat diproses dengan lapisan isolasi tambahan, selama penerapannya sesuai kebutuhan regulasi.
- AI dan machine learning: lingkungan tepercaya dapat membantu melindungi data masukan atau aset model selama tahap inferensi dan, pada platform yang mendukung, pelatihan tertentu.
Manfaat dan Batasannya
Manfaat utama confidential computing adalah memperkecil permukaan akses terhadap data saat pemrosesan berlangsung. Teknologi ini juga dapat membantu membangun model kepercayaan yang lebih jelas antara pemilik data, pengembang aplikasi, dan penyedia infrastruktur. Bagi sistem yang perlu memproses informasi sangat sensitif, lapisan perlindungan ini dapat melengkapi enkripsi, kontrol akses, dan audit.
Akan tetapi, TEE tidak membuat aplikasi otomatis aman. Kerentanan pada perangkat keras, firmware, implementasi TEE, atau serangan saluran samping masih perlu diperhitungkan. Jika aplikasi tepercaya sendiri memiliki celah, penyerang mungkin menyalahgunakan aplikasi untuk membaca atau mengirim keluar data yang memang dapat diaksesnya. Salah mengatur kebijakan attestation atau memberikan kunci kepada lingkungan yang keliru juga dapat merusak manfaat isolasi.
Selain itu, kompatibilitas, biaya, dampak performa, serta keterbatasan alat pemantauan perlu diuji pada beban kerja sebenarnya. Setiap teknologi mempunyai batas kepercayaan dan model ancaman yang berbeda, sehingga klaim dari satu vendor tidak boleh dianggap berlaku sama untuk semua platform.
Checklist Sebelum Menerapkan
- Tentukan ancaman yang ingin dikurangi. Petakan siapa yang berpotensi mengakses host, data apa yang paling sensitif, dan kerugian yang ingin dicegah. Jangan memilih TEE hanya karena sedang populer.
- Pahami batas kepercayaan. Periksa bagian sistem yang benar-benar diisolasi, komponen yang tetap dipercaya, dukungan perangkat keras, serta dokumentasi keamanan dari penyedia.
- Validasi attestation sebelum memberikan rahasia. Tetapkan kebijakan yang memeriksa identitas platform dan konfigurasi beban kerja. Jangan menganggap keberhasilan menjalankan VM saja sebagai bukti attestation yang memadai.
- Batasi akses aplikasi. Terapkan hak akses minimum, validasi masukan, pengelolaan sesi yang benar, dan pembatasan koneksi keluar. Tinjau juga prinsip keamanan API bila beban kerja menyediakan endpoint.
- Kelola kunci secara terpisah. Gunakan pengelolaan rahasia yang sesuai, rotasi kunci, pencabutan akses, dan prosedur pemulihan. Kunci tidak boleh diberikan hanya berdasarkan nama mesin atau label yang mudah dipalsukan.
- Uji dan pantau secara berkelanjutan. Perbarui firmware serta komponen pendukung, tinjau log attestation, uji skenario kegagalan, dan siapkan respons insiden. Kurangi data yang dikumpulkan atau dipertahankan jika tidak diperlukan, sejalan dengan prinsip minimisasi data.
Kapan Teknologi Ini Layak Dipertimbangkan?
Confidential computing layak dievaluasi ketika data sangat sensitif harus diproses di infrastruktur yang tidak sepenuhnya dikelola sendiri, atau ketika beberapa pihak memerlukan jaminan isolasi yang lebih kuat. Untuk aplikasi sederhana dengan risiko rendah, enkripsi standar, kontrol akses yang baik, pembaruan rutin, dan pemantauan mungkin sudah lebih proporsional. Keputusan sebaiknya didasarkan pada analisis risiko, bukan sekadar fitur yang tersedia di layanan cloud.
Kesimpulan
Confidential computing menambahkan perlindungan bagi data saat digunakan melalui lingkungan eksekusi tepercaya berbasis perangkat keras. Teknologi ini dapat mengurangi akses yang tidak diinginkan dari lapisan infrastruktur, tetapi tidak menghilangkan risiko dari aplikasi, konfigurasi, atau pengelolaan kunci yang buruk. Mulailah dari model ancaman, validasi attestation, pembatasan izin, serta pemantauan yang disiplin.
Referensi
Pelajari penjelasan teknis dari dokumentasi Confidential Computing Google Cloud, panduan Trusted Execution Environment Microsoft, dan Confidential Computing Consortium.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba