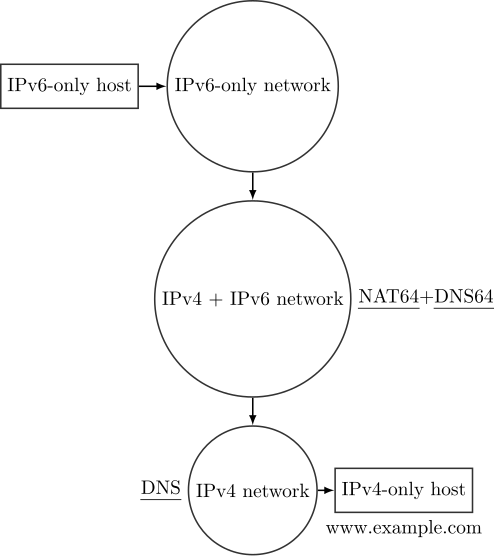
Jaringan yang hanya memakai IPv6 tetap perlu mengakses banyak layanan internet yang masih menyediakan alamat IPv4 saja. Mengaktifkan IPv6 tidak otomatis membuat dua jenis jaringan itu saling memahami. Salah satu mekanisme yang menjembataninya adalah kombinasi NAT64 dan DNS64. Keduanya membantu perangkat IPv6-only memulai koneksi ke server IPv4-only tanpa mengharuskan setiap aplikasi atau server diubah, selama pola komunikasi yang digunakan memang didukung.
Teknologi ini berguna bagi operator seluler, penyedia internet, dan administrator jaringan yang ingin mengurangi ketergantungan pada alamat IPv4. Namun, NAT64 bukan penerjemah universal untuk semua aplikasi. Memahami alurnya membantu menentukan kapan teknologi ini cocok digunakan dan bagaimana memeriksa masalah koneksi.
Apa perbedaan NAT64 dan DNS64?
NAT64 menerjemahkan paket jaringan antara IPv6 dan IPv4. Dalam mode stateful yang dijelaskan pada RFC 6146, perangkat penerjemah menyimpan pemetaan sesi agar balasan dari server IPv4 dapat dikirim kembali kepada klien IPv6 yang memulai koneksi. Sejumlah klien dapat berbagi satu atau beberapa alamat IPv4 melalui pemetaan tersebut.
DNS64 bekerja saat nama domain dicari. Ketika klien meminta record AAAA tetapi DNS tidak menemukan alamat IPv6 asli, resolver DNS64 dapat mencari record A yang berisi alamat IPv4, lalu membentuk jawaban AAAA sintetis. Alamat sintetis itu menggabungkan prefiks IPv6 yang digunakan untuk penerjemahan dengan representasi alamat IPv4 tujuan.
Jadi, DNS64 membantu klien memperoleh alamat tujuan berformat IPv6, sedangkan NAT64 menerjemahkan lalu lintas paket agar mencapai server IPv4. Keduanya sering dipasangkan, tetapi menjalankan fungsi yang berbeda.
Bagaimana alur koneksinya?
- Pengguna membuka nama domain dari perangkat yang memiliki konektivitas IPv6, tetapi tidak mempunyai jalur IPv4 langsung.
- Perangkat meminta record AAAA kepada resolver DNS64. Jika server memiliki alamat IPv6 asli, resolver mengembalikan alamat itu.
- Jika tidak ada record AAAA yang sesuai, DNS64 dapat mencari record A dan menyintesis alamat IPv6 berdasarkan prefiks yang dikonfigurasi.
- Perangkat mengirim paket IPv6 menuju alamat sintetis tersebut. Router meneruskannya ke gateway NAT64.
- NAT64 menerjemahkan paket menjadi IPv4 dan meneruskannya ke server tujuan. Balasan server diterjemahkan kembali menjadi IPv6 untuk klien.
Contoh prefiks yang dikenal luas adalah 64:ff9b::/96, tetapi jaringan dapat menggunakan prefiks lain sesuai desain. Jangan menganggap prefiks itu pasti berlaku di setiap jaringan. Format prefiks dan representasi alamat dijelaskan dalam RFC 6052.
Kapan NAT64 dan DNS64 bermanfaat?
Kombinasi ini memungkinkan operator menyediakan akses IPv6-only sambil tetap menjangkau banyak layanan IPv4 yang kompatibel. Pendekatan tersebut dapat menghemat penggunaan alamat IPv4 dan menyederhanakan pengelolaan jaringan berskala besar. Teknologi ini juga berguna di laboratorium yang ingin menguji aplikasi dalam lingkungan IPv6-only.
Bagi pengguna akhir, mekanismenya biasanya berjalan di jaringan operator atau organisasi. Pengguna tidak perlu mengubah alamat situs secara manual. Namun, keberhasilan koneksi tetap bergantung pada resolver, gateway penerjemah, routing, firewall, dan cara aplikasi membangun koneksi.
Keterbatasan yang perlu dipahami
- Aplikasi yang menanam alamat IPv4: aplikasi yang menghubungi alamat IPv4 secara langsung tanpa resolusi nama mungkin gagal karena DNS64 tidak memiliki nama domain untuk disintesis.
- Dukungan protokol: spesifikasi stateful NAT64 memiliki cakupan protokol tertentu. Jangan menganggap semua protokol, skenario peer-to-peer, atau mekanisme lapisan aplikasi otomatis kompatibel.
- DNSSEC: sintesis DNS64 berinteraksi dengan validasi DNSSEC. Desain resolver perlu mempertimbangkan kebutuhan validasi; mematikan validasi secara menyeluruh bukan solusi aman untuk masalah koneksi.
- Ketergantungan aplikasi: perangkat lunak yang mengasumsikan selalu tersedia alamat IPv4 dapat memerlukan penyesuaian.
- Diagnosis berlapis: kegagalan dapat berasal dari DNS, pemetaan NAT64, routing, firewall, atau asumsi aplikasi tentang jenis alamat yang tersedia.
Checklist penerapan dan keamanan
Sebelum mengaktifkan NAT64/DNS64, pastikan prefiks yang digunakan konsisten antara resolver dan gateway, rute IPv6 menuju penerjemah tersedia, dan kebijakan firewall mengizinkan hanya lalu lintas yang diperlukan. Pantau kapasitas tabel sesi, penggunaan alamat IPv4, timeout, serta tingkat kegagalan koneksi. Log harus cukup untuk diagnosis, tetapi hindari menyimpan data identitas atau aktivitas pengguna lebih lama daripada kebutuhan operasional.
Uji beberapa skenario: domain yang memiliki AAAA asli, domain yang hanya memiliki A, aplikasi yang menggunakan nama host, dan aplikasi yang diketahui menggunakan alamat IP literal. Bandingkan hasil dari jaringan IPv6-only dan dual-stack. Lakukan pengujian dengan DNSSEC serta kebijakan keamanan yang akan digunakan di produksi, bukan hanya konfigurasi laboratorium yang dilonggarkan.
Cara memeriksa masalah koneksi
Mulailah dengan membandingkan hasil pencarian record A dan AAAA untuk nama yang sama menggunakan alat seperti dig. Periksa apakah jawaban AAAA berasal dari alamat IPv6 asli atau hasil sintesis DNS64. Jika jawaban terlihat benar tetapi koneksi gagal, lanjutkan dengan memeriksa rute ke prefiks NAT64, log gateway, pemetaan sesi, dan aturan firewall. Uji nama domain lain untuk membedakan masalah pada satu server dari masalah konfigurasi jaringan.
Untuk memahami pencarian nama lebih jauh, baca juga panduan Nazuaf tentang pengertian DNS, jenis record, dan cara kerjanya. Dokumentasi standar utama adalah RFC 6147 tentang DNS64 dan RFC 6146 tentang stateful NAT64.
Kesimpulan
NAT64 dan DNS64 membantu jaringan IPv6-only menjangkau layanan IPv4 tanpa mewajibkan perubahan pada setiap server. DNS64 menyediakan jawaban IPv6 sintetis ketika diperlukan, sedangkan NAT64 menerjemahkan paket di jalur komunikasi. Keduanya efektif untuk skenario yang sesuai, tetapi perlu diuji terhadap perilaku aplikasi, DNSSEC, protokol, firewall, dan kapasitas gateway. Penerapan yang terencana jauh lebih aman daripada menganggap penerjemahan alamat akan menyelesaikan semua persoalan kompatibilitas.
Ilustrasi jaringan: “NAT64 network example.svg” oleh Lorenzo David dan Luca Ghio, melalui Wikimedia Commons, lisensi CC BY-SA 4.0.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba