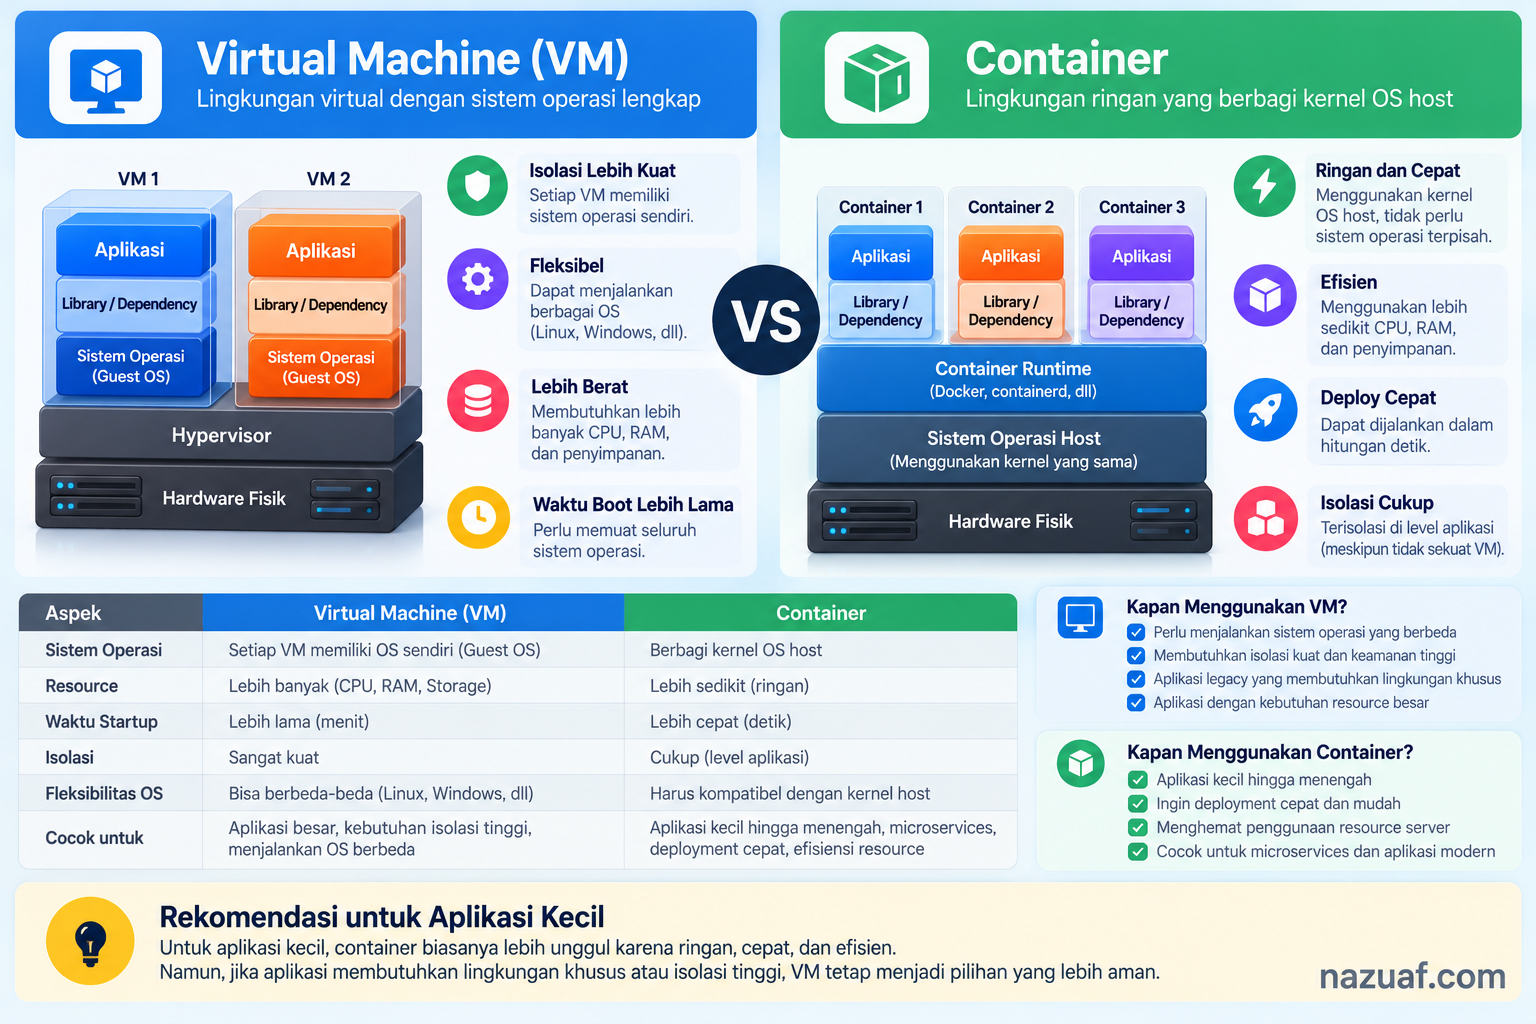
Virtual machine (VM) dan container sama-sama digunakan untuk menjalankan aplikasi dalam lingkungan yang terisolasi, tetapi keduanya bekerja dengan pendekatan berbeda. VM menyediakan mesin virtual lengkap dengan sistem operasi tamu yang berjalan di atas hypervisor. Container mengemas aplikasi beserta dependensinya, lalu menjalankannya sebagai proses terisolasi yang umumnya berbagi kernel sistem operasi host. Perbedaan ini memengaruhi kebutuhan sumber daya, tingkat isolasi, cara deployment, pemeliharaan, dan strategi pemulihan.
Untuk aplikasi kecil, pilihan teknologi sebaiknya tidak ditentukan oleh tren atau anggapan bahwa container selalu lebih modern dan efisien. Satu aplikasi web dengan trafik terbatas mungkin lebih mudah dikelola di satu VM, sedangkan beberapa layanan yang sering diperbarui dapat memperoleh manfaat dari container. Keputusan yang tepat bergantung pada kebutuhan kompatibilitas, pola perubahan aplikasi, kemampuan tim, risiko keamanan, dan biaya operasional secara keseluruhan.
Artikel ini membahas cara kerja VM dan container, keunggulan serta batasannya, aspek keamanan, dan contoh kondisi ketika salah satunya lebih masuk akal. Fokusnya adalah membantu pengembang atau pengelola infrastruktur memilih lingkungan deployment yang cukup sederhana, aman, dan mudah dipelihara.
Memahami cara kerja virtual machine
Virtual machine adalah lingkungan komputasi virtual yang menyediakan perangkat keras virtual bagi sistem operasi tamu. VM biasanya berjalan di atas hypervisor, yaitu lapisan perangkat lunak yang mengalokasikan sumber daya fisik seperti CPU, RAM, penyimpanan, dan jaringan kepada satu atau beberapa mesin virtual.
Hypervisor tipe 1 berjalan langsung di atas perangkat keras atau lapisan sistem yang sangat dekat dengan perangkat keras. Pendekatan ini umum digunakan pada server dan infrastruktur pusat data. Hypervisor tipe 2 berjalan sebagai aplikasi di atas sistem operasi host, sehingga sering dijumpai pada komputer pribadi untuk kebutuhan pengembangan, pengujian, atau menjalankan sistem operasi lain.
Setiap VM memiliki sistem operasi tamu sendiri, termasuk kernel, layanan sistem, pustaka, dan konfigurasi yang diperlukan. Sebuah server fisik dapat menjalankan beberapa VM dengan sistem operasi berbeda selama hypervisor dan perangkat keras mendukungnya. Pemisahan ini memudahkan organisasi menjalankan beban kerja lama atau aplikasi yang membutuhkan versi sistem operasi tertentu tanpa harus mengubah lingkungan host secara langsung.
Karena setiap VM membawa sistem operasi sendiri, kebutuhan memori dan ruang penyimpanannya dapat lebih besar dibandingkan container untuk beban kerja sejenis. VM juga memerlukan pembaruan sistem operasi, pengelolaan akun, firewall, antivirus atau kontrol keamanan lain, serta pemantauan pada lapisan guest dan host. Biaya tersebut perlu diperhitungkan, tetapi overhead tambahan dapat sepadan dengan kebutuhan kompatibilitas dan isolasi.
Memahami cara kerja container
Container mengemas aplikasi, pustaka, runtime, dan dependensi yang diperlukan agar aplikasi dapat berjalan secara konsisten di lingkungan yang mendukung runtime container. Pada banyak implementasi Linux, container menggunakan fitur kernel seperti namespaces untuk memisahkan tampilan proses, jaringan, dan sistem berkas, serta control groups atau cgroups untuk mengatur dan membatasi penggunaan sumber daya.
Berbeda dari VM, container biasanya tidak membawa kernel sistem operasi lengkap untuk setiap instance. Container berbagi kernel host, sehingga beberapa container dapat berjalan dengan overhead yang relatif rendah dan proses startup yang cepat. Namun, hal ini juga berarti kompatibilitas kernel dan konfigurasi host menjadi bagian penting dari desain. Container Linux pada umumnya memerlukan host dengan kernel Linux, sedangkan container Windows memiliki persyaratan platform yang berbeda.
Image container berisi lapisan-lapisan berkas dan metadata yang digunakan untuk membuat container. Image dapat disimpan di registry, diberi tag versi, dipindai, lalu digunakan kembali pada lingkungan pengembangan, pengujian, dan produksi. Dengan image yang sama, tim dapat mengurangi perbedaan konfigurasi antarl ingkungan, meskipun konsistensi tetap bergantung pada cara aplikasi mengelola konfigurasi eksternal, secret, jaringan, dan data persisten.
Container bukan mesin virtual kecil. Container merupakan proses yang dijalankan dengan batas isolasi dan kontrol sumber daya dari sistem operasi. Karena itu, keamanan container sangat dipengaruhi oleh konfigurasi runtime, hak akses proses, kernel host, image dasar, serta kemampuan pengguna untuk mengakses daemon atau control plane container.
Perbedaan utama VM dan container
Perbandingan berikut membantu melihat perbedaan konseptual keduanya. Hasil aktual tetap bergantung pada platform, jenis aplikasi, konfigurasi, dan pola penggunaan sumber daya.
- Lapisan isolasi: VM memisahkan lingkungan melalui mesin virtual dan sistem operasi tamu, sedangkan container mengisolasi proses menggunakan fitur kernel dan runtime host.
- Sistem operasi: VM membawa guest OS masing-masing. Container umumnya berbagi kernel host dan mengemas ruang pengguna serta dependensi aplikasi.
- Kebutuhan sumber daya: VM biasanya memiliki overhead tambahan untuk guest OS. Container dapat lebih hemat untuk banyak proses sejenis, tetapi tetap membutuhkan CPU, RAM, penyimpanan, dan sumber daya jaringan.
- Waktu startup: Container sering dapat dimulai lebih cepat karena tidak perlu boot sistem operasi lengkap. Waktu aktual tetap dipengaruhi ukuran image, aplikasi, storage, dan proses inisialisasi.
- Portabilitas: Image container memudahkan distribusi aplikasi pada host yang kompatibel. VM dapat dipindahkan sebagai image atau disk virtual, tetapi ukuran dan kompatibilitas hypervisor perlu diperhatikan.
- Kompatibilitas: VM lebih fleksibel untuk kebutuhan guest OS atau kernel yang berbeda. Container lebih terikat pada keluarga kernel dan kemampuan runtime host.
- Operasional: VM memerlukan pengelolaan guest OS. Container menambahkan kebutuhan pengelolaan image, registry, runtime, volume, jaringan, dan terkadang orkestrasi.
- Skala: Keduanya dapat diskalakan. Container sering nyaman untuk memperbanyak instance aplikasi yang relatif seragam, sedangkan VM dapat menjadi unit kapasitas bagi layanan atau lingkungan yang lebih lengkap.
Tidak ada satu ukuran yang selalu unggul. Container dapat mengurangi overhead untuk pola workload tertentu, tetapi aplikasi dengan proses berat, data besar, atau kebutuhan khusus mungkin tetap memerlukan kapasitas besar. VM juga dapat dioptimalkan dan digunakan secara padat ketika konfigurasi serta pemanfaatan sumber daya dikelola dengan baik.
Kapan VM menjadi pilihan yang lebih tepat?
VM layak dipertimbangkan ketika aplikasi membutuhkan sistem operasi atau kernel tertentu, memiliki dependensi lama, atau memerlukan konfigurasi sistem yang lebih bebas. Aplikasi yang sulit dipisahkan menjadi image container juga dapat lebih mudah dipindahkan ke VM tanpa perubahan besar pada proses instalasi dan operasional.
VM sering menjadi pilihan yang praktis untuk satu aplikasi kecil yang berjalan terus-menerus, terutama ketika tim sudah terbiasa mengelola server Linux atau Windows. Pengelola dapat memasang web server, database, runtime, dan aplikasi dalam satu lingkungan yang terdokumentasi. Selama kebutuhan isolasi dan skalanya sesuai, pendekatan ini dapat menghindari kompleksitas tambahan dari registry image, pipeline build, runtime container, dan orkestrasi.
VM juga berguna ketika beberapa aplikasi harus dipisahkan pada tingkat sistem operasi. Misalnya, layanan lama yang membutuhkan versi pustaka atau konfigurasi kernel berbeda dapat ditempatkan pada VM terpisah. Pemisahan tersebut membuat siklus pembaruan dan pemulihan tiap beban kerja lebih mudah dikendalikan.
Konsekuensinya, pengelola harus memelihara host dan guest OS, memperbarui paket, mengatur firewall, mengamankan akses SSH atau RDP, serta memonitor kapasitas. Otomatisasi konfigurasi awal server dapat membantu mengurangi pekerjaan berulang. Sebagai lanjutan, baca Panduan Praktis Menggunakan Cloud-init untuk Otomatisasi Konfigurasi Server untuk memahami bagaimana konfigurasi server dapat disiapkan secara lebih konsisten saat pertama kali boot.
Kapan container lebih sesuai?
Container cocok ketika aplikasi perlu dibangun, diuji, dan dirilis secara berulang dengan lingkungan dependensi yang konsisten. Tim dapat membuat image versi tertentu, menjalankan pengujian terhadap image tersebut, kemudian mempromosikannya ke staging dan produksi. Pola ini membantu mengurangi masalah yang muncul karena perbedaan paket atau konfigurasi antarserver.
Container juga bermanfaat ketika aplikasi terdiri atas beberapa layanan yang memiliki siklus rilis berbeda. Misalnya, backend API, worker antrean, dan layanan pemrosesan gambar dapat dikemas menjadi image terpisah. Setiap komponen dapat diperbarui atau ditambah jumlah instancenya sesuai kebutuhan, tanpa harus selalu mengganti seluruh lingkungan aplikasi.
Meski demikian, container tidak otomatis membuat arsitektur sederhana. Bahkan aplikasi tunggal tetap membutuhkan keputusan tentang image dasar, versi dependensi, variabel lingkungan, secret, volume, jaringan, log, health check, pembatasan sumber daya, dan pembaruan image. Untuk beberapa container, tim perlu memastikan proses deployment dan pemulihan dapat dijalankan secara konsisten.
Orkestrator seperti Kubernetes dapat membantu mengelola penjadwalan, pemulihan proses, konfigurasi jaringan, dan skala pada lingkungan yang lebih besar. Namun, mengoperasikan orkestrator membawa kebutuhan tambahan seperti control plane, upgrade, kebijakan akses, observability, serta pemeliharaan cluster. Untuk satu atau dua aplikasi kecil, runtime container sederhana atau satu VM yang menjalankan container mungkin sudah memadai.
Performa dan penggunaan sumber daya
Dalam banyak skenario, container memiliki overhead lebih rendah karena tidak menjalankan kernel guest terpisah untuk setiap instance. Hal ini dapat memungkinkan lebih banyak workload berjalan pada kapasitas host yang sama. Namun, hasilnya tidak dapat disamaratakan: aplikasi yang membutuhkan memori besar, melakukan komputasi intensif, atau bergantung pada storage dapat memiliki profil performa yang berbeda.
VM memberikan batas alokasi sumber daya yang lebih jelas pada tingkat mesin virtual, tetapi alokasi yang terlalu besar dapat menyisakan kapasitas yang tidak terpakai. Sebaliknya, container yang tidak diberi batas CPU dan memori dapat mengonsumsi sumber daya host secara tidak terkendali. Terapkan request dan limit sesuai karakteristik workload, lalu evaluasi berdasarkan metrik penggunaan nyata.
Jangan hanya membandingkan jumlah RAM ketika sistem sedang tidak sibuk. Ukur waktu startup, penggunaan CPU, memori puncak, throughput, latensi, I/O disk, dan perilaku saat beban meningkat. Pengujian perlu menggunakan data serta pola permintaan yang mendekati kondisi produksi. Perhatikan pula biaya lisensi sistem operasi, storage, transfer data, backup, monitoring, dan waktu kerja operator.
Untuk aplikasi kecil dengan trafik yang jarang berubah, satu VM yang kapasitasnya cukup dapat lebih ekonomis daripada membangun platform container yang lengkap. Untuk layanan yang memiliki beberapa komponen dan sering dirilis, container dapat mengurangi beban deployment berulang. Efisiensi harus dihitung sebagai total biaya operasional, bukan hanya ukuran image atau konsumsi memori pada satu pengujian.
Isolasi dan keamanan: jangan menyamakan container dengan sandbox penuh
VM dan container memiliki model isolasi yang berbeda. VM memisahkan guest OS melalui hypervisor, sedangkan container bergantung pada batas proses, namespace, cgroups, dan kontrol keamanan kernel host. VM sering dipilih ketika pemisahan sistem operasi menjadi kebutuhan utama, tetapi VM pun bukan jaminan keamanan otomatis. Kerentanan hypervisor, konfigurasi jaringan yang salah, kredensial administratif yang bocor, atau guest OS yang tidak diperbarui tetap dapat menimbulkan risiko.
Pada container, hindari menjalankan proses sebagai root jika tidak dibutuhkan. Gunakan image minimal dari sumber tepercaya, pin versi image, pindai dependensi dan kerentanan, serta hindari menyertakan token atau kata sandi di dalam layer image. Rahasia sebaiknya diberikan melalui mekanisme secret management atau penyimpanan kredensial yang sesuai, bukan ditanam ke dalam Dockerfile atau repositori kode.
Batasi capability dan hak akses container, pertimbangkan profil seccomp atau mekanisme kontrol lain yang tersedia, gunakan filesystem read-only jika aplikasi memungkinkan, serta atur akses ke socket runtime dengan ketat. Akses ke daemon container dapat setara dengan kendali yang sangat luas terhadap host, sehingga tidak boleh diberikan kepada pengguna atau proses yang tidak tepercaya.
Untuk VM, perbarui host hypervisor dan guest OS, batasi port yang terbuka, gunakan autentikasi kuat, pisahkan jaringan manajemen dari jaringan aplikasi, dan audit akun administratif. Pada kedua pendekatan, terapkan prinsip hak minimum, segmentasi jaringan, pencatatan aktivitas, backup, dan proses respons insiden.
Data persisten, jaringan, dan penyimpanan
Container sebaiknya diperlakukan sebagai unit aplikasi yang dapat diganti, bukan tempat menyimpan satu-satunya salinan data penting. Data yang perlu bertahan setelah container dihapus atau dibuat ulang harus ditempatkan pada volume atau layanan penyimpanan yang dikelola secara terpisah. Pastikan kebijakan backup, retensi, enkripsi, dan pemulihan sudah disiapkan untuk volume tersebut.
VM biasanya menyimpan sistem berkas pada disk virtual yang melekat pada mesin. Pengelolaan snapshot dapat memudahkan pemulihan kondisi tertentu, tetapi snapshot bukan pengganti backup independen. Perubahan yang salah atau serangan yang memiliki akses ke lingkungan penyimpanan dapat ikut memengaruhi salinan yang terhubung.
Jaringan container memiliki lapisan konfigurasi tambahan, termasuk network bridge, port mapping, DNS internal, dan kebijakan komunikasi antarservice. Pastikan hanya port yang diperlukan yang diekspos ke jaringan luar. Untuk VM, pengelola umumnya mengatur antarmuka virtual, subnet, firewall, security group, dan routing pada tingkat mesin.
Jika aplikasi memiliki database, antrean, atau file penting, pisahkan siklus hidup data dari siklus hidup aplikasi. Container aplikasi dapat dibuat ulang saat deployment, sementara data tetap berada pada layanan database terkelola atau volume yang memiliki strategi pemulihan. Pendekatan serupa juga dapat diterapkan pada VM dengan memisahkan disk data dan disk sistem jika arsitektur serta platform mendukungnya.
Deployment, otomatisasi, dan pengelolaan perubahan
VM dapat dikelola melalui konfigurasi server yang terdokumentasi, image dasar yang terstandar, dan alat otomatisasi provisioning. Perubahan sistem operasi atau paket sebaiknya dilakukan secara terukur dan dapat diulang. Infrastruktur yang didefinisikan sebagai kode membantu mengurangi konfigurasi manual yang sulit dilacak dan memudahkan perubahan ditinjau sebelum diterapkan.
Container biasanya menggunakan pipeline yang membangun image dari kode dan dependensi, menjalankan pengujian, memindai keamanan, lalu mengirim image ke registry. Deployment kemudian mengambil versi image tertentu. Hindari penggunaan tag yang dapat berubah tanpa kontrol pada produksi; identifikasi versi image secara eksplisit agar rollback dan investigasi dapat dilakukan dengan lebih mudah.
Jika sumber daya cloud semakin banyak, pengelolaan deklaratif dapat membantu menjaga konsistensi VM, jaringan, storage, dan komponen pendukung. Artikel Mengelola Infrastruktur Cloud dengan Terraform membahas pendekatan infrastructure as code yang dapat digunakan sebagai bagian dari proses tersebut.
Untuk aplikasi kecil, otomatisasi tidak harus langsung berarti pipeline yang rumit. Script deployment sederhana, pemeriksaan health, backup yang teruji, dan dokumentasi rollback sering kali memberi manfaat lebih besar daripada menambahkan banyak komponen yang belum dibutuhkan. Tingkat otomatisasi sebaiknya mengikuti frekuensi perubahan dan risiko kesalahan manual.
Skala aplikasi dan distribusi trafik
Baik VM maupun container dapat dijalankan dalam beberapa instance untuk melayani permintaan. Ketika satu instance tidak lagi cukup, aplikasi dapat diskalakan secara vertikal dengan menambah kapasitas CPU atau RAM, atau secara horizontal dengan menambah instance. Pilihan tersebut bergantung pada apakah aplikasi dapat berjalan dalam beberapa replika, bagaimana sesi pengguna dikelola, dan apakah data bersama tersedia.
Untuk beberapa instance, trafik perlu didistribusikan dan kesehatan layanan harus dipantau. Load balancer dapat mengarahkan permintaan ke instance yang sehat serta mengeluarkan instance yang gagal dari pool. Artikel Panduan Menggunakan Cloud Load Balancer untuk Mendistribusikan Trafik Web membahas konsep distribusi permintaan dan health check lebih lanjut.
Jika beban kerja berubah secara dinamis, autoscaling dapat menambah atau mengurangi kapasitas berdasarkan metrik yang ditetapkan. Namun, scaling bukan sekadar menambah instance ketika CPU tinggi. Aplikasi harus siap untuk dijalankan secara paralel, data dan sesi perlu dikelola dengan benar, dan kapasitas maksimum harus dibatasi agar biaya tetap terkendali. Baca juga Autoscaling Cloud: Menentukan Metrik, Cooldown, dan Batas Biaya untuk memahami pengaturan scaling yang lebih terukur.
Container sering memudahkan pembuatan replika aplikasi, tetapi tetap memerlukan kapasitas host dan pengaturan jaringan. VM juga dapat diskalakan dengan template, image, dan otomasi provisioning. Keduanya membutuhkan monitoring, health check, dan desain aplikasi yang tidak bergantung pada satu instance apabila ketersediaan tinggi menjadi persyaratan.
Backup dan pemulihan setelah kegagalan
Strategi deployment harus disertai rencana pemulihan. Untuk VM, tentukan cara membuat dan menyimpan backup disk, konfigurasi mesin, database, serta informasi jaringan yang diperlukan untuk membangun kembali layanan. Untuk container, simpan image yang telah diuji, file konfigurasi, definisi deployment, secret secara aman, serta backup data persisten.
Jangan menganggap image container sebagai backup data. Image biasanya berisi aplikasi dan dependensi, bukan data runtime yang dibuat pengguna. Demikian pula snapshot VM tidak selalu menjamin konsistensi database jika diambil tanpa mekanisme yang sesuai. Uji pemulihan di lingkungan terpisah dan pastikan aplikasi dapat berjalan kembali, bukan hanya memastikan file backup tersedia.
Target waktu pemulihan dan toleransi kehilangan data harus ditentukan berdasarkan kebutuhan layanan. Artikel Disaster Recovery Cloud: Menentukan RPO, RTO, dan Urutan Pemulihan membahas cara menyusun prioritas, RPO, RTO, dan latihan pemulihan agar rencana tersebut dapat diuji.
Panduan memilih untuk aplikasi kecil
Untuk membantu mengambil keputusan, gunakan pertanyaan praktis berikut. Jawaban tidak harus selalu mengarah ke satu teknologi untuk seluruh sistem; beberapa komponen dapat menggunakan pendekatan berbeda selama batas dan tanggung jawabnya jelas.
- Apakah aplikasi membutuhkan sistem operasi atau kernel khusus? Jika ya, VM biasanya lebih mudah memenuhi kebutuhan tersebut.
- Apakah aplikasi memiliki dependensi lama atau proses instalasi kompleks? VM dapat menjadi jalur migrasi yang lebih sederhana sebelum aplikasi dimodernisasi.
- Apakah aplikasi sering dibangun dan dirilis dengan dependensi yang konsisten? Container dapat membantu membuat proses build dan deployment lebih dapat diulang.
- Apakah tim siap mengelola registry, image, volume, jaringan, dan runtime? Jika belum, mulailah dengan desain container yang sederhana atau gunakan VM yang sudah dikuasai tim.
- Apakah isolasi guest OS menjadi persyaratan? VM dapat menjadi pilihan yang lebih sesuai, disertai hardening hypervisor dan guest OS.
- Apakah aplikasi perlu direplikasi secara cepat? Container dapat mempermudah pola replika, tetapi VM juga dapat direplikasi melalui template dan otomatisasi.
- Apakah data penting sudah dipisahkan dan memiliki backup? Ini wajib untuk kedua pendekatan dan tidak boleh dianggap selesai hanya karena deployment berhasil.
Contoh sederhana: situs web kecil dengan satu aplikasi, database lokal, dan trafik stabil dapat berjalan baik pada satu VM yang dikelola dengan disiplin. Aplikasi API dengan worker latar belakang dan proses rilis rutin mungkin lebih mudah dikelola sebagai beberapa container. Sementara itu, aplikasi lama yang membutuhkan konfigurasi OS khusus dapat tetap berada di VM meskipun layanan baru di sekitarnya menggunakan container.
Pendekatan campuran sering kali masuk akal
VM dan container bukan pilihan yang harus saling meniadakan. Container dapat dijalankan di dalam VM untuk memanfaatkan isolasi dan batas infrastruktur dari mesin virtual, sekaligus memperoleh konsistensi packaging aplikasi. Pola ini umum digunakan ketika tim ingin mengelola host sebagai unit kapasitas, lalu menjalankan beberapa workload container di atasnya.
Pendekatan campuran juga memudahkan transisi bertahap. Aplikasi lama dapat tetap berada pada VM, sedangkan komponen yang sudah siap dipisahkan menjadi container. Tim tidak perlu memigrasikan seluruh sistem sekaligus. Namun, tanggung jawab host, hypervisor, runtime container, penyimpanan, dan jaringan harus dibagi dengan jelas agar tidak ada lapisan yang terabaikan.
Untuk memilih arsitektur secara menyeluruh, pertimbangkan juga pola integrasi, ketersediaan, lokasi data, dan kemampuan operasional. Artikel Panduan Memilih Arsitektur Cloud untuk Infrastruktur Web Modern dapat menjadi bacaan lanjutan ketika keputusan VM dan container merupakan bagian dari rancangan sistem yang lebih besar.
Checklist sebelum menentukan lingkungan deployment
- Inventarisasi kebutuhan sistem operasi, kernel, runtime, dan dependensi aplikasi.
- Perkirakan kebutuhan CPU, RAM, disk, jaringan, serta pola beban puncak.
- Tentukan kebutuhan isolasi dan model ancaman yang relevan.
- Rancang pengelolaan secret, hak akses, patching, dan segmentasi jaringan.
- Pisahkan data persisten dari siklus hidup instance atau container.
- Tentukan cara build, deployment, rollback, monitoring, dan pencatatan log.
- Hitung biaya infrastruktur, lisensi, storage, backup, serta waktu operasional tim.
- Uji pemulihan dan pastikan dokumentasi dapat digunakan oleh personel lain.
- Hindari orkestrasi dan kompleksitas tambahan sebelum kebutuhan nyata muncul.
Kesimpulan
VM dan container menyelesaikan kebutuhan yang beririsan, tetapi memiliki model kerja dan tanggung jawab yang berbeda. VM menyediakan lingkungan dengan sistem operasi tamu sendiri dan cocok untuk kebutuhan kompatibilitas, konfigurasi sistem, atau pemisahan pada tingkat mesin. Container mengemas aplikasi beserta dependensinya dan dapat membuat proses build serta deployment lebih konsisten, terutama ketika aplikasi memiliki beberapa komponen atau sering dirilis.
Untuk aplikasi kecil, pilihan terbaik sering kali adalah pendekatan yang paling mudah diamankan, dipantau, diperbarui, dan dipulihkan oleh tim yang tersedia. Satu VM sederhana dapat lebih tepat daripada platform container yang terlalu kompleks. Sebaliknya, container dapat mengurangi pekerjaan berulang ketika manfaat konsistensi deployment dan pemisahan layanan memang dibutuhkan.
Nilai keputusan berdasarkan kebutuhan aplikasi, bukan popularitas teknologi. Mulailah dari arsitektur minimum yang memenuhi persyaratan, ukur perilakunya dalam kondisi nyata, dan tambahkan lapisan kompleksitas hanya ketika ada alasan operasional yang jelas. Dengan demikian, lingkungan deployment tetap efisien tanpa mengorbankan keamanan, keandalan, atau kemampuan pengembangan di masa mendatang.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba