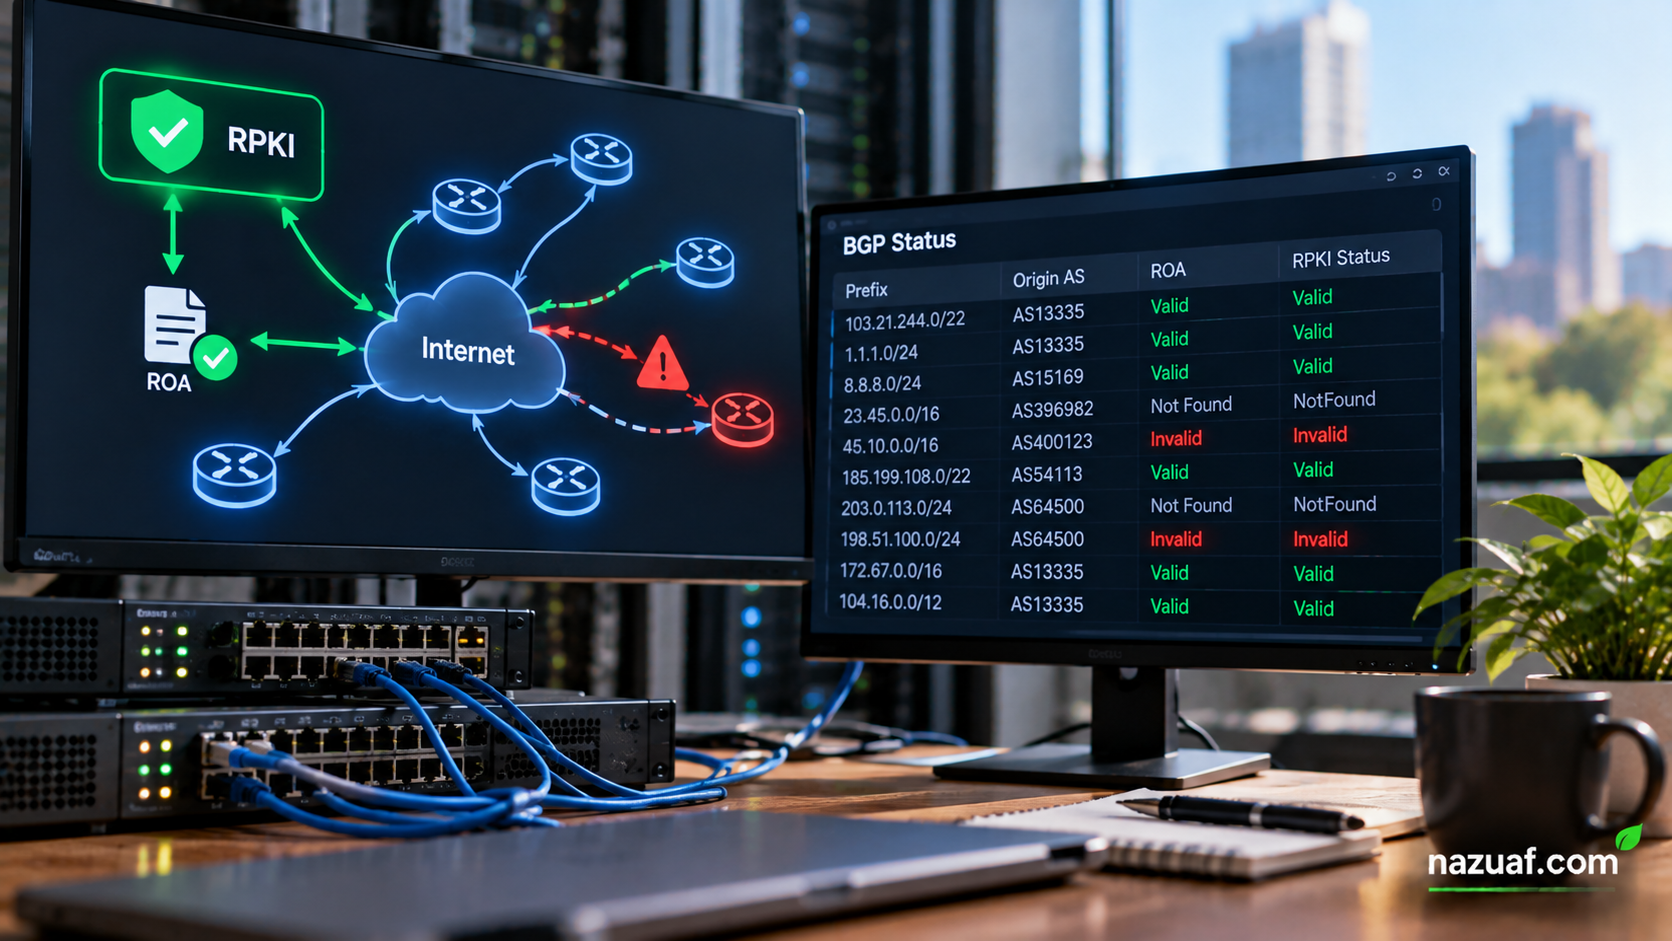
Internet bukan hanya kumpulan situs dan kabel. Agar paket data menemukan jaringan tujuan, ribuan operator saling bertukar informasi rute menggunakan Border Gateway Protocol (BGP). Namun, BGP tidak dengan sendirinya membuktikan bahwa setiap jaringan yang mengumumkan suatu alamat IP memang berhak mengumumkannya. Kesalahan konfigurasi atau pengumuman yang tidak sah dapat membuat lalu lintas mengambil jalur yang keliru. Salah satu mekanisme untuk mengurangi risiko ini adalah Resource Public Key Infrastructure (RPKI).
RPKI tidak menyelesaikan seluruh masalah keamanan routing, tetapi memberi operator bukti kriptografis untuk memeriksa asal suatu rute. Memahami konsep ini membantu pemilik prefix IP, penyedia internet, dan pengelola jaringan memahami bagian penting dari keamanan infrastruktur internet.
Apa Itu RPKI?
RPKI adalah sistem sertifikasi yang menghubungkan sumber daya internet—seperti blok alamat IPv4, IPv6, dan nomor Autonomous System (AS)—dengan informasi yang dapat diverifikasi secara kriptografis. Sertifikat sumber daya menunjukkan bahwa pemegangnya berhak atas sumber daya tersebut berdasarkan catatan registri internet regional.
Dalam praktik pengamanan routing, pemegang prefix dapat membuat Route Origin Authorization (ROA). ROA menyatakan nomor AS mana yang diizinkan menjadi asal pengumuman untuk prefix tertentu, serta batas panjang prefix paling spesifik yang diizinkan. ROA ditandatangani secara kriptografis sehingga perangkat validasi dapat memeriksa keasliannya.
Contohnya, pemilik prefix 203.0.113.0/24 dapat mengizinkan AS64500 untuk mengumumkannya. Jika jaringan lain melihat prefix itu diumumkan dari AS yang berbeda, informasi ROA dapat membantu menandai pengumuman tersebut sebagai tidak valid. Prefix contoh ini berasal dari blok dokumentasi dan bukan alamat produksi.
Mengapa BGP Membutuhkan Validasi?
BGP digunakan antarjaringan untuk bertukar informasi tentang prefix yang dapat dijangkau melalui masing-masing AS. Protokol ini dirancang untuk pertukaran rute dalam skala besar, tetapi pengumuman rute tidak otomatis membuktikan kepemilikan alamat yang diumumkan. Karena itu, kesalahan operator maupun tindakan berbahaya dapat menyebabkan prefix diumumkan dari AS yang tidak berwenang.
Dampaknya bergantung pada kondisi jaringan dan kebijakan operator. Sebagian lalu lintas mungkin dialihkan ke jalur yang salah, koneksi dapat terganggu, atau pengguna bisa mengalami kesulitan mencapai layanan. RPKI bersama Route Origin Validation (ROV) membantu operator menilai apakah AS asal yang tercantum pada pengumuman BGP sesuai dengan ROA yang tervalidasi.
Bagaimana RPKI dan ROV Bekerja?
- Pemilik prefix membuat ROA. Pemilik sumber daya menentukan prefix, AS asal yang diizinkan, dan bila diperlukan nilai maksimum panjang prefix.
- ROA dipublikasikan dan diverifikasi. Perangkat lunak validator mengambil objek RPKI dari repositori, memeriksa rantai sertifikat dan tanda tangannya, lalu menghasilkan data yang telah tervalidasi.
- Router menerima data validasi. Validator biasanya mengirimkan hasil ringkas kepada router melalui protokol RPKI-to-Router (RTR), sesuai dukungan perangkat dan konfigurasi jaringan.
- Pengumuman BGP dinilai. Router membandingkan prefix dan AS asal pada rute dengan data ROA yang tersedia. Operator kemudian menerapkan kebijakan yang sesuai terhadap hasilnya.
Dalam proses ini, validator dan router memiliki tugas berbeda. Validator memeriksa objek kriptografis; router menggunakan hasil validasi untuk membantu mengambil keputusan routing. Keberadaan ROA saja tidak otomatis membuat seluruh internet menolak rute yang salah—jaringan penerima perlu menjalankan validasi dan menerapkan kebijakan terhadap hasilnya.
Memahami Status Valid, Invalid, dan Not Found
- Valid: pengumuman cocok dengan setidaknya satu ROA yang mencakup prefix tersebut, termasuk AS asal dan batas panjang prefix yang diizinkan.
- Invalid: ada ROA yang mencakup prefix, tetapi AS asal tidak cocok atau pengumuman lebih spesifik daripada batas yang diizinkan. Ini dapat disebabkan oleh serangan ataupun kesalahan konfigurasi.
- Not Found: tidak ada data ROA yang mencakup pengumuman sehingga validasi tidak dapat memastikan otorisasi asal berdasarkan RPKI.
Not Found bukan berarti rute pasti berbahaya, sama seperti Valid bukan jaminan bahwa semua aspek rute aman. Status ini menjawab pertanyaan yang terbatas: apakah AS asal dan prefix sesuai dengan otorisasi RPKI yang diketahui?
Langkah Praktis bagi Pemilik Prefix dan Operator Jaringan
Organisasi yang memiliki alamat IP publik dan mengumumkannya melalui BGP dapat memulai dengan langkah-langkah berikut:
- Inventarisasi semua prefix. Cocokkan catatan alokasi dengan prefix IPv4 dan IPv6 yang benar-benar diumumkan, termasuk pengumuman dari penyedia transit atau mitra jaringan.
- Pastikan AS asal tepat. Konfirmasikan nomor AS yang seharusnya menjadi origin. Jika penyedia layanan mengumumkan prefix atas nama organisasi, koordinasikan pengaturan ROA dengan mereka.
- Tetapkan maxLength secara konservatif. Jangan mengizinkan panjang prefix yang lebih spesifik tanpa kebutuhan yang jelas. Nilai terlalu longgar dapat memperluas ruang pengumuman yang diotorisasi; nilai terlalu ketat dapat membuat pengumuman sah menjadi Invalid.
- Periksa status setelah perubahan. Gunakan portal RPKI dari registri atau alat pemeriksaan tepercaya untuk memeriksa ROA dan pengumuman yang terlihat. Uji kembali setelah mengganti penyedia, nomor AS, atau strategi pengumuman.
- Bangun proses pemantauan. Pantau perubahan status, prefix yang belum tercakup ROA, serta perubahan routing yang tidak direncanakan. Siapkan kontak teknis dan prosedur pemulihan sebelum menerapkan kebijakan penolakan.
Pengelola jaringan kecil yang tidak mengoperasikan BGP biasanya tidak perlu membuat ROA sendiri. Namun, mereka dapat menanyakan praktik validasi routing kepada ISP atau penyedia transit. Pemilik alamat IP yang mengelola BGP sendiri sebaiknya bekerja sama dengan registri regional atau penyedia layanan untuk menghindari ROA yang keliru.
Batasan RPKI yang Perlu Dipahami
RPKI untuk validasi asal rute tidak memvalidasi seluruh jalur AS yang dilalui paket. Rute dengan AS asal yang diotorisasi masih dapat memiliki masalah lain, termasuk kebijakan routing yang keliru, kebocoran rute, gangguan perangkat, atau serangan pada bagian lain dari jalur. RPKI juga tidak mengenkripsi lalu lintas dan bukan pengganti firewall, pemantauan BGP, redundansi, atau prosedur respons insiden.
Karena itu, RPKI paling tepat dipandang sebagai satu lapisan pertahanan. Operator perlu menggabungkannya dengan konfigurasi BGP yang disiplin, filter prefix, pemantauan perubahan rute, serta koordinasi yang baik dengan penyedia jaringan.
Kesimpulan
RPKI memberi dasar kriptografis untuk memeriksa apakah suatu AS berwenang mengumumkan prefix IP tertentu. Melalui ROA, validator, dan ROV, operator dapat mengenali pengumuman yang tidak sesuai dan menerapkan kebijakan yang lebih aman. Manfaatnya bergantung pada ketepatan ROA dan penerapan validasi oleh jaringan penerima, sehingga konfigurasi yang cermat dan pemantauan berkelanjutan tetap penting.
Untuk memahami dasar alamat dan prefix, baca juga panduan IP Address, IPv4, IPv6, Public IP, dan Private IP di Nazuaf. Referensi teknis lebih lanjut tersedia pada dokumentasi RIPE NCC tentang BGP Origin Validation dan panduan pengelolaan ROA.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba