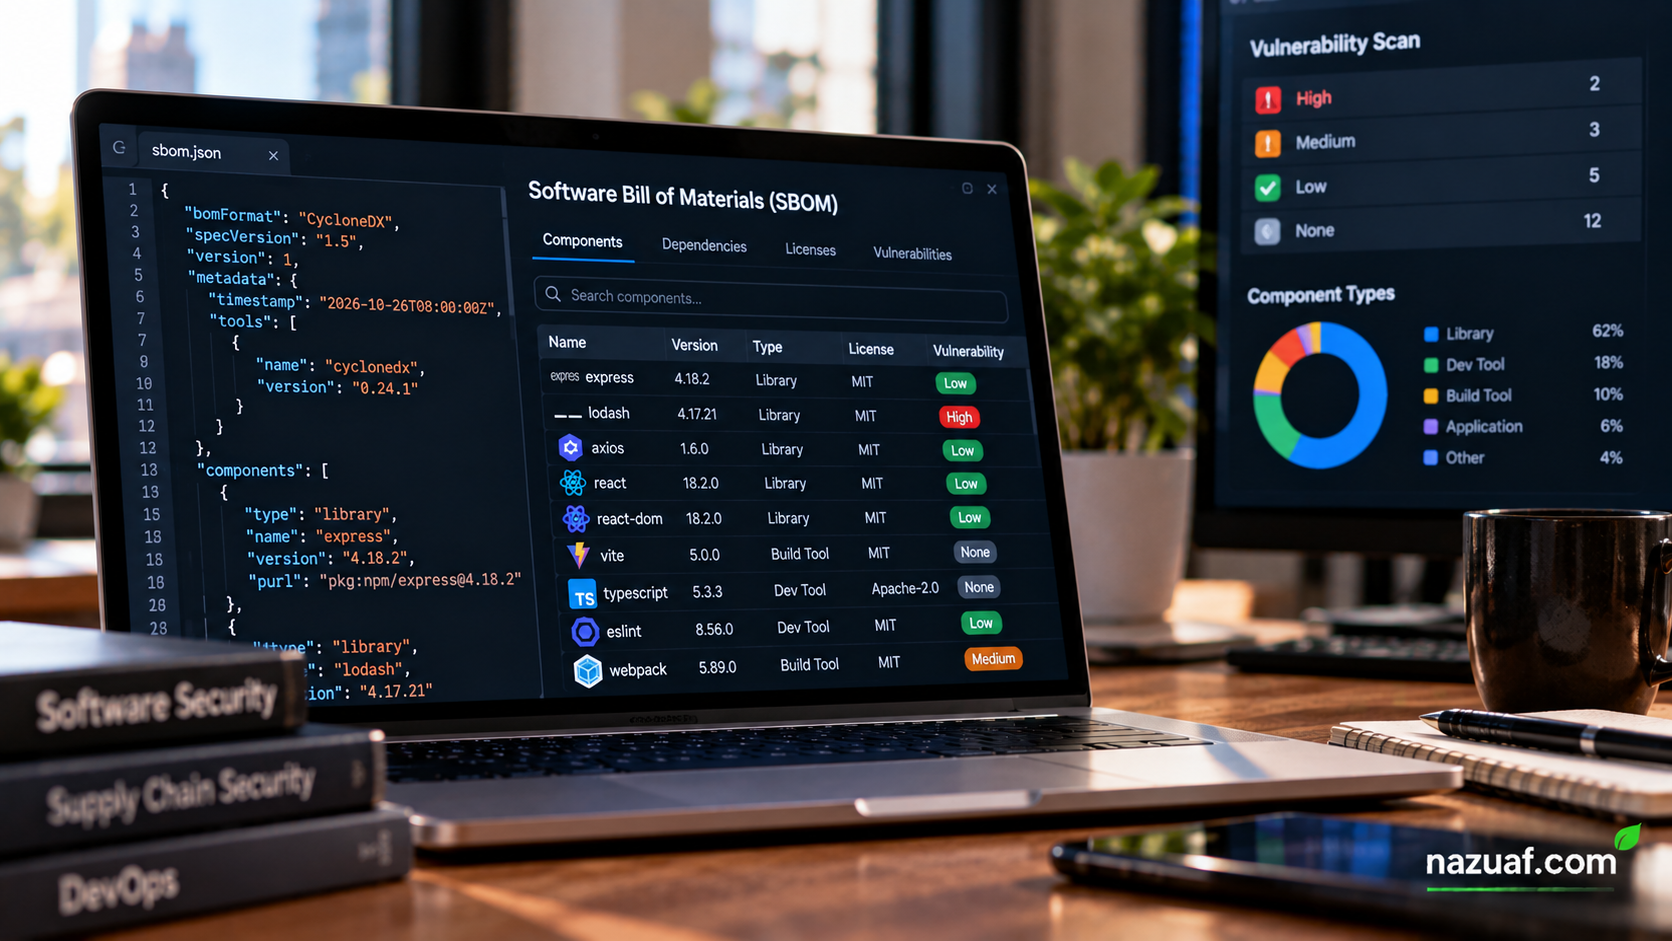
Setiap aplikasi modern biasanya tersusun dari banyak komponen: pustaka open source, framework, paket pihak ketiga, hingga perangkat yang digunakan saat proses build. Komponen tersebut mempercepat pengembangan, tetapi juga membawa risiko ketika salah satunya memiliki kerentanan atau tidak lagi dipelihara. Software Bill of Materials (SBOM) membantu tim memahami apa saja yang menyusun sebuah perangkat lunak sehingga risiko rantai pasok lebih mudah ditelusuri.
Apa Itu SBOM?
SBOM adalah inventaris terstruktur yang mencatat komponen perangkat lunak dalam suatu produk. Informasinya dapat mencakup nama paket, versi, pemasok atau pembuat, identitas unik komponen, hubungan antarkomponen, serta informasi lisensi jika tersedia. Bentuknya mirip daftar bahan pada produk, tetapi digunakan untuk perangkat lunak.
SBOM bukan sertifikat bahwa aplikasi aman, bukan pula pemindai kerentanan. Nilainya terletak pada visibilitas: ketika sebuah pustaka diketahui memiliki celah keamanan, tim dapat mencari apakah versi tersebut digunakan di produk mereka dan menentukan tindakan berikutnya.
Mengapa SBOM Penting untuk Keamanan?
- Mempercepat penilaian dampak kerentanan. Inventaris komponen membantu tim mencari aplikasi yang menggunakan paket atau versi tertentu tanpa harus menelusuri semua repositori secara manual.
- Mendukung pengelolaan dependensi. Tim dapat mengenali paket usang, komponen yang tidak lagi dipelihara, atau dependensi yang tidak dikenal.
- Membantu kepatuhan dan lisensi. Informasi komponen dan lisensi dapat mendukung proses pemeriksaan, tetapi tetap perlu divalidasi terhadap ketentuan lisensi sebenarnya.
- Meningkatkan koordinasi pemasok. Organisasi dapat meminta SBOM dari pemasok dan menggunakannya sebagai salah satu masukan saat mengevaluasi risiko.
SBOM tetap perlu dipadukan dengan pemindaian kerentanan, pembaruan rutin, peninjauan kode, dan proses respons insiden. Daftar yang tidak lengkap atau sudah kedaluwarsa bisa memberi rasa aman yang keliru.
SPDX dan CycloneDX: Memilih Format
Dua format yang banyak digunakan adalah SPDX dan CycloneDX. SPDX dikembangkan untuk pertukaran informasi komponen dan lisensi perangkat lunak. CycloneDX berfokus pada bill of materials dan juga mendukung kebutuhan analisis risiko rantai pasok. Keduanya memiliki spesifikasi dan ekosistem alat masing-masing.
Pilihan format sebaiknya mengikuti kebutuhan organisasi, alat yang digunakan tim, serta persyaratan pelanggan atau regulator. Sebelum menetapkan format, pastikan alat pembuat dan penerima dapat memproses versi spesifikasi yang sama. Jangan menganggap dua berkas SBOM setara hanya karena keduanya memakai format yang didukung.
Referensi resmi: SPDX dan CycloneDX.
Cara Memulai Membuat SBOM
- Tentukan cakupan. Putuskan apakah inventaris dibuat untuk satu aplikasi, satu rilis, image container, atau artefak distribusi tertentu. Catat versi dan identitas build agar hasilnya bisa ditelusuri.
- Gunakan sumber dependensi yang tepercaya. Mulai dari manifest dan lockfile proyek, misalnya berkas yang dikelola package manager. Untuk hasil lebih menyeluruh, gunakan alat SBOM yang dapat memeriksa artefak hasil build atau image container.
- Hasilkan berkas pada proses build. Integrasikan pembuatan SBOM ke pipeline CI/CD setelah dependensi ditetapkan. Simpan hasilnya bersama artefak rilis atau sebagai berkas yang dapat diunduh dengan akses terkontrol.
- Validasi hasil. Periksa apakah nama dan versi paket tercatat, identitas komponen masuk akal, serta komponen transitif ikut terdeteksi sesuai kemampuan alat. Bandingkan dengan lockfile atau laporan package manager.
- Jalankan pemeriksaan keamanan. Gunakan alat pemindai kerentanan yang menerima format SBOM. Tinjau temuan berdasarkan versi yang benar, tingkat dampak, kemungkinan eksploitasi, dan apakah komponen tersebut benar-benar digunakan saat aplikasi berjalan.
- Perbarui pada setiap rilis yang relevan. SBOM harus menggambarkan artefak yang sedang didistribusikan. Jangan terus memakai inventaris dari build lama setelah dependensi berubah.
Praktik Aman saat Menyimpan dan Membagikan SBOM
SBOM dapat mengungkap teknologi, versi pustaka, dan struktur dependensi yang dipakai suatu produk. Informasi ini berguna bagi pembela sistem, tetapi juga dapat membantu penyerang memetakan target. Karena itu, tentukan siapa yang boleh mengaksesnya dan kapan berkas dapat dibagikan secara publik.
- Jangan memasukkan token, kata sandi, kunci API, atau rahasia lain ke dalam SBOM. Inventaris komponen bukan tempat menyimpan kredensial.
- Berikan identitas rilis, waktu pembuatan, dan asal artefak agar pembaca mengetahui produk yang dicakup.
- Batasi akses untuk inventaris internal yang sensitif dan gunakan kanal pertukaran yang sesuai saat mengirimkannya ke pelanggan.
- Jangan mengandalkan SBOM sebagai satu-satunya bukti keamanan. Tetapkan pemilik proses untuk menilai temuan, memperbarui komponen, dan mendokumentasikan pengecualian.
Kesalahan yang Perlu Dihindari
Kesalahan umum adalah menghasilkan SBOM sekali lalu tidak memperbaruinya, hanya mencatat dependensi langsung, atau menganggap semua temuan kerentanan otomatis dapat dieksploitasi. Sebaliknya, tidak setiap komponen yang terdeteksi pasti berisiko dalam konteks aplikasi tertentu. Tim perlu memeriksa versi, konfigurasi, jalur penggunaan, dan ketersediaan perbaikan sebelum memutuskan prioritas.
Kesalahan lainnya adalah mengejar kelengkapan format tanpa proses operasional. SBOM baru berguna bila ada prosedur untuk menerima laporan kerentanan, mengidentifikasi rilis terdampak, menetapkan penanggung jawab, menguji pembaruan, dan mengomunikasikan hasilnya.
Kesimpulan
Dalam praktik sehari-hari, tetapkan siapa yang menghasilkan SBOM, siapa yang meninjau hasil pemindaian, dan berapa lama inventaris disimpan. Ketika ada peringatan kerentanan baru, tim perlu dapat menghubungkan nama paket dan versinya dengan rilis yang terdampak, mencatat keputusan perbaikan, serta menguji pembaruan sebelum didistribusikan. Untuk proyek kecil, proses ini bisa dimulai dari lockfile dan pemeriksaan dependensi otomatis; sistem yang lebih kompleks mungkin membutuhkan inventaris dari artefak build dan container. Ukur keberhasilan dari kemampuan menemukan dampak dan menindaklanjuti risiko, bukan hanya dari jumlah berkas SBOM yang dihasilkan.
SBOM memberi tim gambaran terstruktur tentang komponen yang membentuk perangkat lunak. Dengan memilih format yang sesuai, membuat inventaris dari sumber dependensi yang tepercaya, memvalidasinya pada setiap rilis, serta menghubungkannya dengan proses penanganan kerentanan, organisasi dapat merespons risiko rantai pasok dengan lebih terarah. Mulailah dari satu aplikasi penting, dokumentasikan prosesnya, lalu perluas cakupan secara bertahap. Yang terpenting, perlakukan SBOM sebagai inventaris yang harus dirawat, bukan dokumen sekali jadi yang otomatis menjamin keamanan.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba