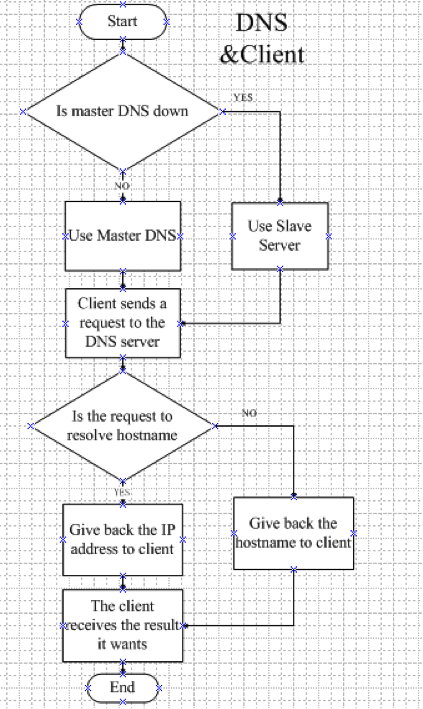
Permintaan DNS menerjemahkan nama domain menjadi informasi yang diperlukan untuk menghubungkan aplikasi ke layanan internet. DNS tradisional dapat terlihat oleh jaringan perantara. DNS over TLS (DoT) dan DNS over HTTPS (DoH) mengenkripsi komunikasi antara klien dan resolver, sehingga membantu mengurangi pengamatan serta manipulasi pada jalur jaringan.
Bagaimana DoT bekerja?
DoT mengirimkan pesan DNS melalui koneksi TLS, lazimnya pada port 853. Karena menggunakan jalur khusus, administrator jaringan dapat lebih mudah mengenali dan mengelola trafik DNS terenkripsi, meskipun kebijakan dan implementasi tiap jaringan berbeda. Spesifikasinya dijelaskan dalam RFC 7858.
Bagaimana DoH bekerja?
DoH membawa pesan DNS melalui HTTPS, biasanya pada port 443. Karena berbagi transportasi dengan trafik web, DoH dapat bekerja pada jaringan yang hanya mengizinkan koneksi HTTPS umum. Spesifikasi resminya ada di RFC 8484. Integrasi ke browser dapat berbeda dari konfigurasi DNS sistem operasi.
Perbandingan praktis
| Aspek | DoT | DoH |
|---|---|---|
| Transportasi | TLS dengan port khusus | HTTPS |
| Integrasi | Sering diatur di OS atau resolver | Sering tersedia langsung di browser dan OS |
| Pengelolaan jaringan | Lebih mudah dikenali berdasarkan port | Dapat bercampur dengan trafik HTTPS |
| Privasi | Mengenkripsi jalur ke resolver | Mengenkripsi jalur ke resolver |
Enkripsi tidak menyembunyikan seluruh aktivitas. Resolver tetap menerima pertanyaan DNS, dan situs yang dikunjungi masih dapat mengetahui alamat IP koneksi. DNS terenkripsi juga tidak otomatis memblokir iklan, malware, atau pelacak; fungsi penyaringan bergantung pada kebijakan resolver yang digunakan.
Bagaimana memilih?
Jika sayang ingin pengaturan DNS konsisten untuk sebagian besar aplikasi perangkat, konfigurasi sistem operasi atau router dapat lebih praktis. Jika kebutuhan utamanya adalah browser tertentu, DoH bawaan browser dapat memudahkan pengelolaan. Namun, konfigurasi browser bisa melewati resolver yang ditetapkan organisasi atau router, sehingga pengguna kantor dan sekolah perlu mengikuti kebijakan jaringan.
Untuk perangkat bergerak, perhatikan apakah mode DNS privat menerima hostname resolver dan apakah aplikasi VPN atau firewall lokal mengambil alih jalur DNS. Dua konfigurasi yang aktif bersamaan dapat menghasilkan perilaku berbeda dari yang diharapkan.
Checklist konfigurasi
- Pilih resolver dengan kebijakan privasi dan retensi data yang jelas.
- Gunakan endpoint resmi penyedia dan pastikan nama host sertifikat cocok.
- Uji resolusi, latensi, dan kegagalan ketika jaringan berganti.
- Pastikan fitur parental control atau filter malware memang tersedia jika dibutuhkan.
- Hindari menganggap DNS terenkripsi sebagai pengganti HTTPS, firewall, atau perlindungan endpoint.
Kesimpulan
DoT dan DoH memiliki tujuan inti yang sama: mengenkripsi jalur dari klien ke resolver. Pilihan terbaik bergantung pada kontrol perangkat, kompatibilitas jaringan, dan kebutuhan pengelolaan. Untuk pendalaman, baca cara kerja DNSSEC serta panduan troubleshooting DNS. DNSSEC memvalidasi keaslian data DNS, sedangkan DoT dan DoH mengenkripsi transportasi—keduanya menyelesaikan masalah yang berbeda.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba