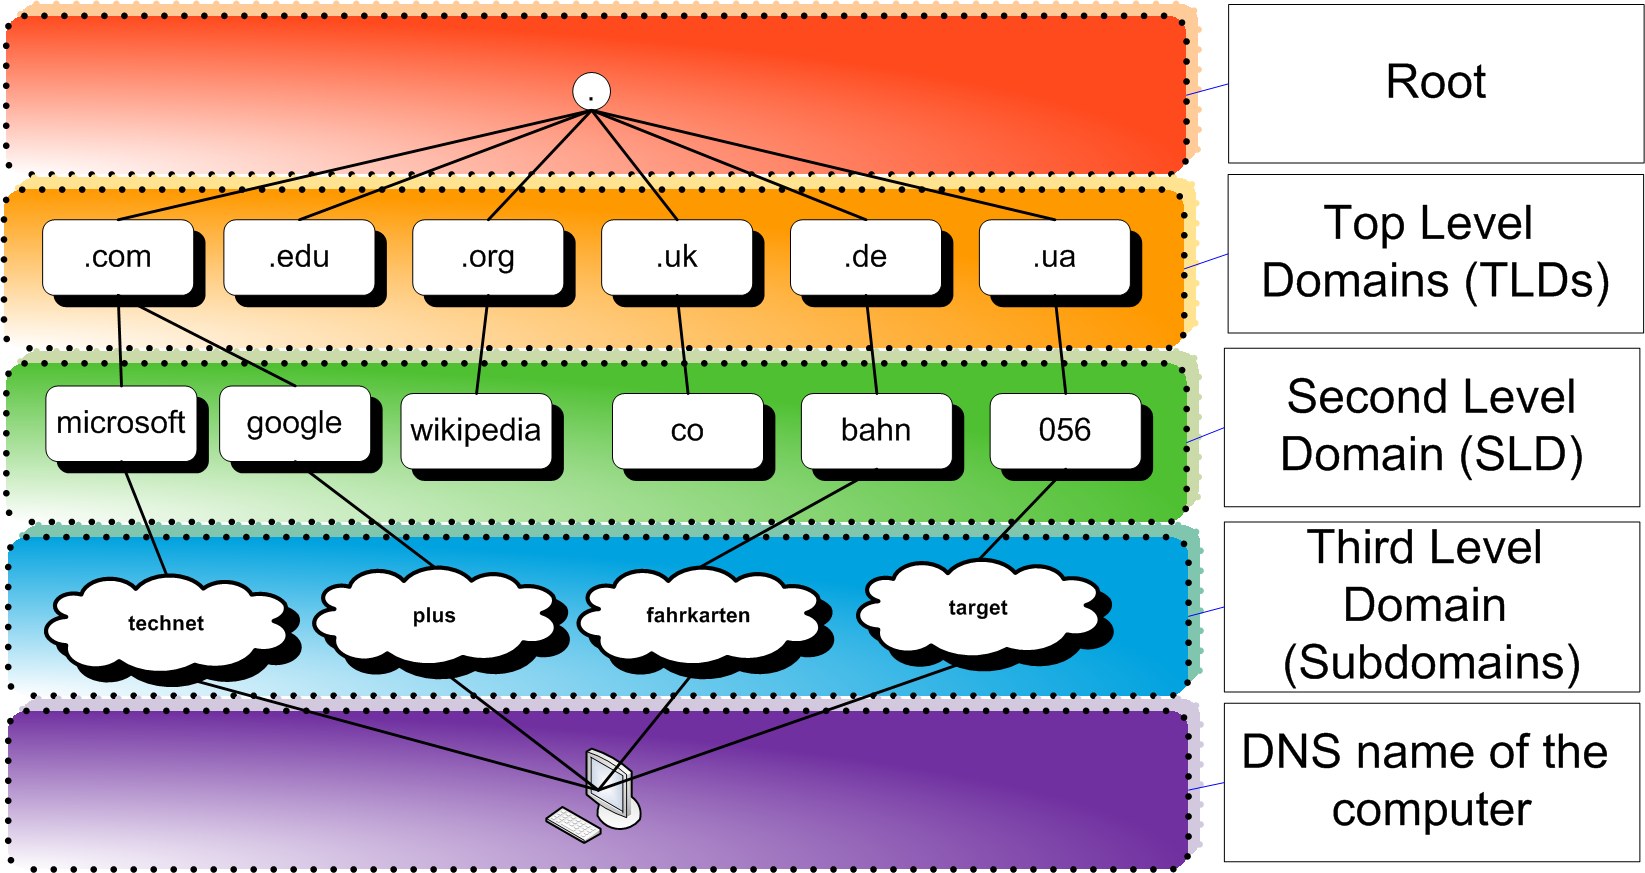
Ketika perangkat membuka situs, salah satu langkah awalnya adalah meminta DNS resolver mencari alamat IP dari nama domain. Jika permintaan itu dikirim tanpa enkripsi, pihak yang mengawasi jalur jaringan tertentu dapat melihat domain yang dicari. DNS over QUIC (DoQ) menawarkan cara lain: membawa pesan DNS melalui protokol QUIC yang sudah dilengkapi perlindungan kriptografis.
DoQ bukan pengganti DNS itu sendiri. Ia mengubah cara pesan DNS dikirim antara klien dan resolver, dengan tujuan menjaga kerahasiaan transport sekaligus memanfaatkan karakteristik QUIC. Standarnya dijelaskan dalam RFC 9250. Namun, memakai DNS terenkripsi tidak otomatis membuat seluruh aktivitas internet anonim atau aman dari semua bentuk pelacakan.
Apa itu DNS over QUIC?
DNS over QUIC, disingkat DoQ, adalah metode mengirim kueri dan jawaban DNS melalui koneksi QUIC khusus. QUIC berjalan di atas UDP dan menggabungkan mekanisme transport dengan keamanan berbasis TLS 1.3. Karena itu, isi pesan DNS dilindungi selama perjalanan antara klien dan resolver yang dipilih.
DoQ berbeda dari DNS biasa yang umumnya menggunakan UDP port 53 tanpa enkripsi. DoQ menggunakan UDP port 853 secara default dan menegosiasikan protokol aplikasi bernama doq. Implementasi tidak boleh menganggap lalu lintas DoQ sebagai DNS klasik hanya karena keduanya memakai UDP: format pesan dan proses koneksinya berbeda.
Bagaimana DoQ bekerja?
Alurnya dimulai saat aplikasi membutuhkan alamat sebuah domain. Sistem operasi atau aplikasi mengirim kueri ke klien DNS yang mendukung DoQ. Klien lalu membangun koneksi QUIC ke resolver yang dikonfigurasi, memverifikasi identitas server melalui sertifikat TLS, dan mengirim pesan DNS melalui aliran QUIC.
Resolver memproses permintaan dan mengirimkan jawaban melalui koneksi yang sama. Enkripsi melindungi kueri dari pengamatan pihak di antara klien dan resolver, sedangkan QUIC mengatur aliran data, pemulihan kehilangan paket, serta pengelolaan koneksi. Rincian protokol dan aturan port dijelaskan dalam spesifikasi RFC 9250.
Manfaat yang bisa diperoleh
- Kerahasiaan kueri DNS. Pengamat jaringan lokal tidak dapat membaca isi kueri DoQ begitu saja, berbeda dari DNS klasik yang tidak dienkripsi.
- Transport modern. QUIC dirancang untuk menangani kehilangan paket dan beberapa aliran data tanpa hambatan berurutan yang sama seperti pada TCP. Dampaknya tetap bergantung pada jaringan dan implementasi.
- Koneksi yang dapat dipertahankan. Klien dapat menggunakan kembali koneksi QUIC, sehingga tidak harus membangun koneksi baru untuk setiap permintaan DNS.
- Pilihan tambahan untuk infrastruktur DNS. Administrator dapat mengevaluasi DoQ sebagai opsi transport antara klien dan resolver, atau pada skenario DNS lain yang didukung implementasi.
Manfaat tersebut bukan jaminan bahwa DoQ selalu lebih cepat daripada DoH, DoT, atau DNS biasa. Hasil aktual dipengaruhi jarak ke resolver, waktu respons resolver, kualitas koneksi, kehilangan paket, perangkat lunak klien, dan kebijakan jaringan.
Perbedaan DoQ, DoT, dan DoH
Ketiga teknologi ini dapat mengenkripsi komunikasi DNS, tetapi cara mereka membawa pesan berbeda. DNS over TLS (DoT) menggunakan TLS di atas TCP, umumnya pada port 853. DNS over HTTPS (DoH) membungkus pesan DNS dalam permintaan HTTPS, biasanya pada port 443, sehingga dapat memanfaatkan infrastruktur HTTP dan pada implementasi tertentu berjalan di atas HTTP/3.
DoQ menggunakan QUIC secara langsung untuk pesan DNS dan secara default memakai UDP port 853. DoH melalui HTTP/3 juga dapat memanfaatkan QUIC, tetapi tetap menggunakan lapisan HTTP. Perbedaan ini memengaruhi kompatibilitas, konfigurasi, observabilitas jaringan, dan cara administrator menerapkan kebijakan; bukan berarti satu protokol selalu unggul dalam semua kondisi.
Batas privasi dan risiko yang perlu dipahami
Enkripsi DoQ melindungi isi kueri dari pengamat di jalur koneksi, tetapi resolver yang menerima permintaan tetap dapat mengetahui domain yang ditanyakan. Resolver juga dapat menyimpan log sesuai kebijakan layanannya. Karena itu, pilih penyedia resolver yang transparan tentang retensi data, lokasi pemrosesan, dan penggunaan informasi.
DoQ tidak menyembunyikan semua metadata jaringan. Alamat IP tujuan, waktu koneksi, volume lalu lintas, dan sebagian pola komunikasi masih dapat terlihat. DoQ juga tidak menggantikan HTTPS, DNSSEC, firewall, atau perlindungan perangkat. DNSSEC membantu memvalidasi keaslian data DNS, sedangkan DoQ melindungi transport; keduanya menangani masalah yang berbeda. Baca juga panduan DNSSEC dan batasannya.
Di jaringan yang membatasi UDP atau memblokir port 853, koneksi DoQ mungkin gagal. Aplikasi perlu memiliki mekanisme penanganan kegagalan yang jelas. Jangan sampai kegagalan DoQ diam-diam membuat sistem kembali ke DNS tanpa enkripsi tanpa memberi tahu pengguna atau mengikuti kebijakan organisasi.
Cara mulai menggunakan DoQ
- Periksa dukungan klien. Pastikan sistem operasi, aplikasi DNS, router, atau perangkat lunak keamanan benar-benar mendukung DoQ; dukungan DoH atau DoT tidak otomatis berarti DoQ tersedia.
- Pilih resolver tepercaya. Baca dokumentasi penyedia untuk mengetahui nama host, metode autentikasi, kebijakan privasi, dan apakah layanan DoQ tersedia di wilayah yang digunakan.
- Aktifkan pada satu perangkat lebih dahulu. Uji koneksi dan pastikan kueri berhasil dijawab. Hindari mengubah semua perangkat sekaligus sebelum memahami perilaku saat koneksi terputus.
- Uji resolusi dan kegagalan. Bandingkan waktu respons dengan konfigurasi sebelumnya, periksa log aplikasi, lalu uji apakah jaringan masih berfungsi ketika UDP port 853 diblokir.
- Dokumentasikan fallback. Untuk jaringan rumah, tentukan protokol cadangan yang tetap memenuhi kebutuhan privasi. Untuk lingkungan kantor, sesuaikan dengan kebijakan DNS, pemantauan, dan pemecahan masalah.
Jika hasil resolusi tidak konsisten, mulailah dari pemeriksaan dasar seperti cache, resolver yang dipakai, dan konektivitas. Panduan troubleshooting DNS dapat membantu memisahkan masalah transport dari masalah domain atau server tujuan.
Kesimpulan
DNS over QUIC adalah pilihan transport DNS terenkripsi yang menggabungkan pesan DNS dengan koneksi QUIC. Ia dapat meningkatkan kerahasiaan kueri terhadap pengamat jaringan dan menawarkan karakteristik transport modern, tetapi tidak otomatis lebih cepat atau lebih privat dalam setiap situasi. Sebelum menggunakannya, periksa dukungan perangkat, pilih resolver yang dapat dipercaya, ukur performa di jaringan nyata, dan tentukan fallback yang aman. Dengan begitu, DoQ menjadi bagian dari strategi privasi DNS yang terukur, bukan sekadar pengaturan yang diaktifkan tanpa evaluasi.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba