DNS adalah sistem yang menerjemahkan nama domain seperti nazuaf.com menjadi informasi yang dibutuhkan perangkat untuk terhubung ke layanan internet. Jika jawaban DNS dipalsukan atau diubah dalam perjalanan, pengguna berisiko diarahkan ke alamat yang keliru. DNSSEC (Domain Name System Security Extensions) dirancang untuk membantu resolver memeriksa keaslian dan integritas data DNS melalui tanda tangan kriptografis.
Meski penting, DNSSEC bukan pengganti HTTPS dan tidak mengenkripsi permintaan DNS. Teknologi ini berfokus pada pembuktian bahwa data DNS yang diterima sesuai dengan data yang ditandatangani oleh zona berwenang dan rantai kepercayaannya valid. Berikut cara kerjanya, manfaat, batasan, serta hal yang perlu diperhatikan sebelum mengaktifkannya.
Apa Itu DNSSEC?
DNSSEC adalah sekumpulan ekstensi keamanan untuk DNS. DNS biasa dapat memberikan jawaban atas permintaan nama domain, tetapi tanpa validasi kriptografis, resolver tidak selalu memiliki cara untuk memastikan bahwa jawaban tersebut benar-benar autentik. DNSSEC menambahkan tanda tangan digital pada kumpulan catatan DNS sehingga resolver yang mendukung validasi dapat memeriksa apakah data berasal dari rantai kepercayaan yang benar dan belum dimodifikasi.
DNSSEC tidak mengubah nama domain menjadi alamat IP dengan cara baru. Proses pencarian DNS tetap berlangsung; perbedaannya adalah jawaban yang ditandatangani juga disertai data yang diperlukan untuk validasi. Jika tanda tangan atau rantai kepercayaannya gagal, resolver yang memvalidasi biasanya menandai jawaban sebagai tidak valid dan menolak hasil tersebut, alih-alih menggunakannya secara diam-diam.
Bagaimana Cara Kerja DNSSEC?
DNSSEC menggunakan kriptografi kunci publik. Pengelola zona DNS menandatangani kumpulan catatan menggunakan kunci privat, sedangkan kunci publik yang diterbitkan dalam DNS memungkinkan resolver memeriksa tanda tangan. Validasi dilakukan berantai dari zona induk menuju domain yang dituju hingga mencapai titik awal kepercayaan (trust anchor), biasanya zona root DNS.
- Zona ditandatangani. Penyedia DNS otoritatif membuat tanda tangan digital untuk kumpulan catatan DNS.
- Kunci publik diterbitkan. Catatan DNSKEY menyediakan informasi kunci publik yang digunakan dalam validasi.
- Rantai kepercayaan dihubungkan. Catatan DS pada zona induk merujuk pada kunci anak yang diharapkan. Untuk domain yang terdaftar, data DS biasanya dikelola melalui registrar.
- Resolver memeriksa jawaban. Resolver yang memvalidasi memeriksa tanda tangan, masa berlaku, serta hubungan antarkunci dan catatan DS.
- Jawaban diterima atau ditolak. Jika pemeriksaan berhasil, data dapat digunakan. Jika gagal, resolver dapat memberikan status kegagalan validasi sehingga pengguna mungkin melihat pesan bahwa situs tidak dapat dijangkau.
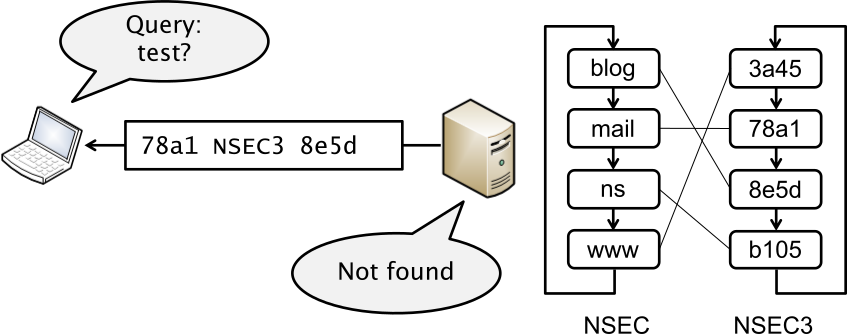
Ilustrasi pada artikel ini menunjukkan penggunaan NSEC dan NSEC3. Mekanisme tersebut dapat membantu membuktikan bahwa nama atau jenis catatan tertentu memang tidak tersedia, sehingga jawaban negatif DNS juga dapat divalidasi.
Catatan DNSSEC yang Perlu Dikenal
- DNSKEY: memuat kunci publik untuk validasi tanda tangan.
- RRSIG: berisi tanda tangan digital untuk kumpulan catatan DNS.
- DS (Delegation Signer): menghubungkan kunci domain anak dengan zona induknya.
- NSEC dan NSEC3: menyediakan bukti terautentikasi bahwa nama atau tipe catatan tertentu tidak ada.
Catatan tersebut bekerja bersama, bukan sebagai pengaturan yang berdiri sendiri. Karena itu, mengaktifkan penandatanganan DNS pada satu sisi saja belum tentu cukup. Catatan DS yang salah atau kedaluwarsa dapat memutus rantai kepercayaan dan menyebabkan domain gagal divalidasi.
Manfaat DNSSEC untuk Keamanan Domain
1. Membantu mencegah pemalsuan jawaban DNS
DNSSEC membuat lebih sulit bagi penyerang untuk menyisipkan jawaban DNS palsu yang diterima sebagai jawaban autentik oleh resolver yang melakukan validasi. Hal ini membantu mengurangi risiko serangan seperti cache poisoning, yaitu ketika data palsu masuk ke cache resolver.
2. Menambah integritas data DNS
Tanda tangan digital membantu resolver mendeteksi perubahan pada data yang ditandatangani. Jika catatan diubah tanpa tanda tangan yang sah, validasi akan gagal. Ini memberikan lapisan perlindungan tambahan bagi proses penerjemahan nama domain.
3. Mendukung ekosistem internet yang lebih tepercaya
DNSSEC menjadi fondasi bagi sejumlah mekanisme keamanan lain yang membutuhkan data DNS autentik. Namun, keberhasilan tetap bergantung pada dukungan DNSSEC di zona domain, rantai delegasi, dan resolver yang digunakan pengguna.
Batasan DNSSEC yang Tidak Boleh Diabaikan
- Bukan enkripsi. DNSSEC tidak menyembunyikan nama domain yang dicari atau mengenkripsi seluruh lalu lintas DNS. DNS over HTTPS (DoH) dan DNS over TLS (DoT) menangani perlindungan jalur komunikasi antara klien dan resolver, dengan tujuan yang berbeda.
- Tidak menggantikan HTTPS. DNSSEC tidak mengenkripsi koneksi ke website dan tidak membuktikan bahwa isi halaman web aman. Tetap gunakan HTTPS dan praktik keamanan web yang baik.
- Tidak melindungi semua titik serangan. DNSSEC tidak otomatis mencegah pencurian akun registrar, kompromi server otoritatif, malware, phishing, atau situs berbahaya yang memang memiliki catatan DNS sah.
- Konfigurasi yang salah dapat mengganggu akses. DS yang tidak cocok, kunci yang berubah tanpa pembaruan yang benar, atau tanda tangan yang kedaluwarsa dapat membuat domain gagal diakses oleh resolver yang memvalidasi.
- Dukungan dan pengelolaan diperlukan. Pengelola domain perlu memastikan penyedia DNS dan registrar mendukung alur konfigurasi yang sesuai serta memantau status penandatanganan dan rotasi kunci.
Cara Mengaktifkan DNSSEC dengan Aman
Langkah tepatnya berbeda menurut penyedia DNS dan registrar, jadi ikuti petunjuk resmi layanan yang digunakan. Secara umum, lakukan langkah berikut:
- Periksa apakah penyedia DNS otoritatif mendukung DNSSEC dan dapat menandatangani zona domain.
- Aktifkan DNSSEC di panel penyedia DNS sesuai instruksi mereka. Catat nilai DS atau informasi lain yang diberikan.
- Masuk ke panel registrar domain dan tambahkan data DS sesuai nilai yang diberikan penyedia DNS. Jangan menebak nilai atau menyalin data dari domain lain.
- Berikan waktu untuk propagasi dan pembaruan cache, lalu periksa status validasi dengan alat pemeriksa DNSSEC yang tepercaya.
- Jika domain tidak dapat diakses setelah perubahan, periksa kecocokan DS dan DNSKEY serta petunjuk pemulihan dari penyedia. Hindari menghapus atau mengubah catatan secara acak.
Sebelum mengaktifkan DNSSEC pada domain produksi, pastikan Anda memiliki akses ke registrar dan panel DNS. Jika layanan menyediakan dokumentasi tentang rotasi kunci atau pemulihan, pahami prosedurnya terlebih dahulu. Pada domain yang kritis, lakukan perubahan dengan rencana pemantauan dan jalur pemulihan yang jelas.
Bagaimana Memeriksa Apakah DNSSEC Berfungsi?
Gunakan pemeriksa DNSSEC yang menampilkan status validasi dan rantai DS/DNSKEY. Anda juga dapat menggunakan perintah diagnostik DNS dari sistem atau alat administrator yang mendukung pemeriksaan DNSSEC. Periksa bukan hanya apakah catatan DNSKEY dan RRSIG terlihat, tetapi juga apakah rantai kepercayaan dinilai valid oleh resolver yang melakukan validasi. Hasil dari satu resolver bisa berbeda jika konfigurasi atau cache-nya berbeda, jadi lakukan pemeriksaan dengan alat yang tepercaya.
Kesimpulan
DNSSEC menambahkan verifikasi kriptografis untuk membantu memastikan jawaban DNS autentik dan tidak dimodifikasi. Manfaat utamanya adalah memperkuat integritas data DNS dan mengurangi risiko pemalsuan jawaban pada resolver yang memvalidasi. Namun, DNSSEC bukan enkripsi, tidak menggantikan HTTPS, dan tidak melindungi domain dari semua bentuk kompromi. Aktifkan melalui penyedia DNS dan registrar dengan konfigurasi yang tepat, lalu verifikasi rantai kepercayaannya agar perlindungan tambahan ini tidak justru mengganggu ketersediaan website. Untuk bacaan resmi tentang DNSSEC, lihat penjelasan ICANN tentang DNSSEC.