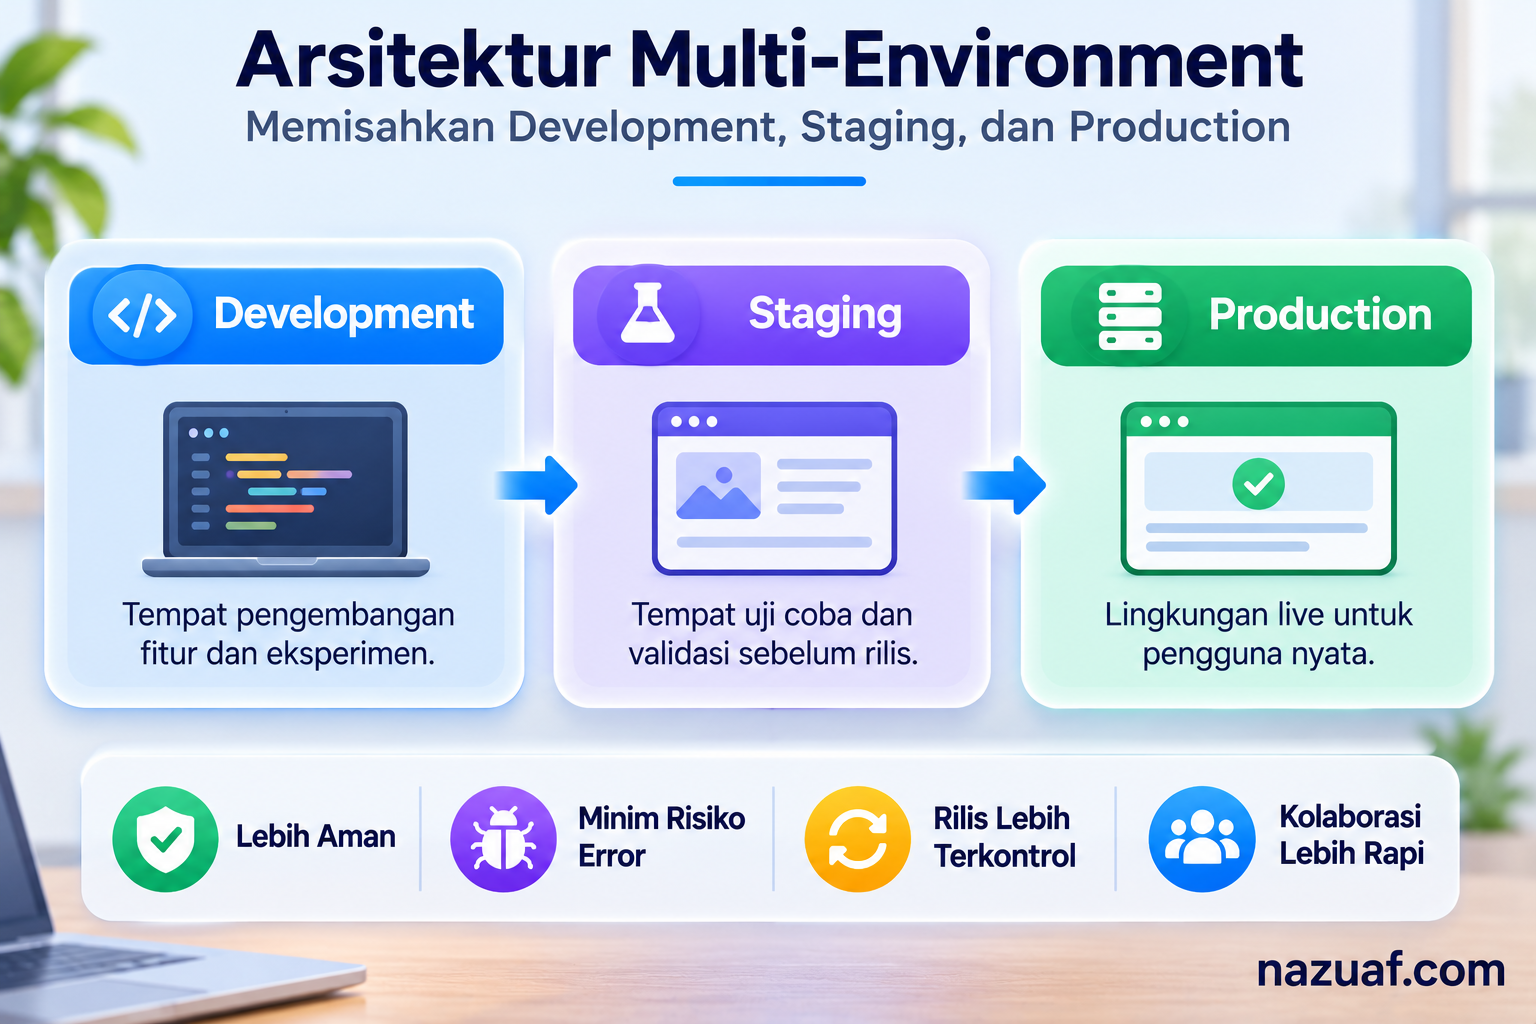
Development, staging, dan production adalah tiga lingkungan yang membantu tim membangun, memeriksa, dan menjalankan aplikasi dengan tingkat risiko yang berbeda. Development digunakan untuk membuat perubahan dan bereksperimen. Staging menjadi tempat memvalidasi kandidat rilis dalam kondisi yang menyerupai penggunaan nyata. Production adalah lingkungan yang melayani pengguna dan memuat data operasional sebenarnya.
Memisahkan ketiganya bukan sekadar membuat tiga subdomain atau tiga file konfigurasi. Setiap lingkungan perlu memiliki batas yang jelas untuk infrastruktur, kredensial, data, akses, integrasi, serta proses deployment. Tanpa pemisahan tersebut, perubahan yang seharusnya hanya diuji dapat menyentuh layanan produksi, mengirim notifikasi sungguhan, atau mengubah data pengguna sebelum siap dirilis.
Prinsip utama: buat setiap lingkungan cukup mirip agar pengujian relevan, tetapi cukup terisolasi agar kesalahan saat pengembangan dan pengujian tidak merusak layanan produksi.
1. Memahami peran setiap lingkungan
Development: tempat perubahan dibuat
Lingkungan development digunakan pengembang untuk menulis kode, mencoba pendekatan baru, memperbaiki bug, dan menjalankan pengujian awal. Perubahan di sini biasanya terjadi lebih sering daripada di lingkungan lain. Karena itu, development perlu mendukung iterasi cepat tanpa memberikan akses langsung ke sumber daya produksi.
Pengembang dapat menggunakan database lokal, layanan tiruan (mock), data sintetis, atau salinan data yang telah disamarkan. Integrasi yang berisiko, seperti pembayaran dan pengiriman email, sebaiknya diarahkan ke mode pengujian. Tujuannya agar eksperimen tidak menghasilkan transaksi atau komunikasi nyata secara tidak sengaja.
Staging: tempat kandidat rilis divalidasi
Staging digunakan untuk menguji versi aplikasi yang mendekati versi yang akan dipasang di production. Lingkungan ini sebaiknya memiliki konfigurasi yang representatif, seperti versi runtime, pola jaringan, layanan pendukung, dan pengaturan deployment yang serupa dengan produksi.
Pengujian staging dapat mencakup pemeriksaan integrasi, migrasi database, alur autentikasi, tampilan antarmuka, performa dasar, serta skenario pemulihan. Staging tidak harus memiliki kapasitas sebesar production, tetapi perbedaan yang dapat memengaruhi hasil pengujian perlu diketahui dan dicatat.
Production: tempat layanan digunakan pengguna
Production menjalankan aplikasi yang benar-benar digunakan. Ketersediaan, keamanan, integritas data, dan pengalaman pengguna menjadi prioritas. Perubahan di lingkungan ini harus melalui proses yang dapat ditelusuri, memiliki persetujuan sesuai tingkat risiko, serta disertai pemantauan dan rencana pemulihan.
Akses tulis ke production sebaiknya dibatasi. Pengembang tidak perlu memiliki hak administrator permanen hanya untuk melakukan pekerjaan rutin. Gunakan akun atau peran khusus, autentikasi yang kuat, dan pencatatan aktivitas agar tindakan penting dapat diaudit.
2. Perbandingan development, staging, dan production
| Aspek | Development | Staging | Production |
|---|---|---|---|
| Tujuan | Membuat dan mencoba perubahan | Memvalidasi kandidat rilis | Melayani pengguna |
| Data | Sintetis atau lokal | Data uji yang representatif | Data operasional |
| Akses | Pengembang | Tim pengembang dan penguji | Terbatas sesuai peran |
| Perubahan | Sering dan cepat | Terkendali untuk validasi | Melalui proses rilis |
| Integrasi | Mock atau sandbox | Sandbox atau layanan uji | Layanan operasional |
Tabel tersebut merupakan pola umum, bukan aturan yang harus diterapkan secara identik pada semua organisasi. Aplikasi kecil mungkin menggunakan layanan bersama dengan batas akses yang ketat, sedangkan sistem kritis dapat membutuhkan akun cloud, jaringan, dan database yang benar-benar terpisah.
3. Pisahkan konfigurasi, variabel lingkungan, dan rahasia
Aplikasi biasanya membutuhkan konfigurasi yang berbeda untuk setiap lingkungan. Endpoint API, alamat database, nama bucket penyimpanan, domain callback, level logging, dan batas penggunaan dapat berbeda antara development, staging, dan production.
Gunakan variabel lingkungan atau sistem konfigurasi terpusat agar nilai tersebut tidak ditanam langsung ke kode sumber. Rahasia seperti password database, token API, private key, dan kredensial layanan harus disimpan di secret manager atau mekanisme penyimpanan rahasia yang sesuai. Jangan memasukkan rahasia ke repositori, dokumentasi publik, image container, atau log.
- Gunakan kredensial berbeda untuk setiap lingkungan.
- Berikan izin minimum yang diperlukan oleh aplikasi dan penggunanya.
- Batasi akses ke secret berdasarkan peran dan kebutuhan operasional.
- Rotasi kredensial secara terencana, terutama setelah kebocoran atau pergantian personel.
- Periksa agar log dan pesan error tidak menampilkan token, password, atau informasi sensitif.
Kesalahan yang sering terjadi adalah memakai satu token untuk semua lingkungan agar konfigurasi lebih mudah. Cara ini memperbesar dampak jika token bocor dan menyulitkan tim membatasi akses. Pemisahan kredensial memang menambah pekerjaan pengelolaan, tetapi membuat sumber masalah dan ruang dampak lebih mudah dikendalikan.
4. Kelola data pengujian dengan aman
Staging sering membutuhkan data yang menyerupai kondisi nyata agar pengujian menghasilkan temuan yang berguna. Namun, menyalin database produksi secara langsung dapat membawa nama, alamat email, nomor telepon, riwayat transaksi, atau informasi pribadi lain ke lingkungan yang memiliki kontrol lebih longgar.
Utamakan data sintetis yang dibuat untuk kebutuhan pengujian. Jika salinan data produksi benar-benar diperlukan, lakukan minimisasi dan masking sebelum data dipindahkan. Hapus atribut yang tidak dibutuhkan, ganti identitas, dan pastikan data hasil penyamaran tidak dapat dengan mudah dikaitkan kembali dengan individu.
Selain isi data, perhatikan juga efek samping aplikasi. Staging sebaiknya tidak terhubung ke sistem pembayaran sungguhan, layanan pengiriman, atau daftar pelanggan untuk kampanye email. Gunakan sandbox, alamat tujuan khusus, dan pembatasan jaringan. Beri penanda yang jelas pada data uji agar tidak tercampur dengan data operasional.
5. Bangun alur deployment yang konsisten
Alur rilis yang baik membuat perubahan bergerak melalui tahapan yang dapat dilacak. Kode diperiksa, diuji, dibangun menjadi artefak, divalidasi di staging, lalu dipromosikan ke production setelah memenuhi kriteria rilis.
- Perubahan dibuat di branch kerja. Pengembang mengerjakan fitur atau perbaikan secara terpisah sehingga perubahan dapat ditinjau sebelum digabungkan.
- Pemeriksaan otomatis dijalankan. Jalankan lint, unit test, pemeriksaan dependensi, dan pengujian keamanan yang relevan.
- Artefak dibangun dan diberi identitas. Catat versi, commit, atau digest image agar paket yang diuji dapat dikenali secara pasti.
- Artefak dipasang ke staging. Jalankan pengujian integrasi, validasi konfigurasi, pemeriksaan migrasi, dan skenario penggunaan utama.
- Rilis disetujui. Pastikan hasil tes, catatan perubahan, dampak, dan rencana pemulihan telah diperiksa oleh pihak yang berwenang.
- Artefak yang sama dipromosikan ke production. Hindari membangun ulang paket dengan dependensi yang mungkin berubah setelah pengujian.
- Rilis dipantau. Periksa error, latensi, penggunaan sumber daya, dan indikator bisnis setelah perubahan diterapkan.
Promosi artefak yang sama penting karena paket yang dibangun ulang dapat berbeda meskipun berasal dari kode dan nomor versi yang sama. Perbedaan versi dependensi, base image, atau proses build dapat menghasilkan perilaku berbeda. Identitas artefak membantu memastikan bahwa yang berjalan di production adalah paket yang sebelumnya telah divalidasi.
6. Rancang pengujian dan kriteria kelulusan staging
Staging tidak cukup hanya menampilkan halaman aplikasi tanpa error. Lingkungan ini perlu memiliki daftar pemeriksaan yang jelas agar keputusan rilis tidak bergantung pada kesan bahwa aplikasi terlihat normal.
Pemeriksaan fungsional dan integrasi
Uji alur utama dari sudut pandang pengguna, termasuk registrasi, login, pencarian, penyimpanan data, dan proses penting lain. Periksa pula komunikasi antarlayanan, webhook, antrean pekerjaan, serta penanganan ketika layanan pendukung tidak tersedia.
Pemeriksaan database dan migrasi
Uji perubahan skema menggunakan salinan data uji yang representatif. Pastikan migrasi dapat dijalankan sesuai urutan, tidak menghapus data yang masih dibutuhkan, dan memiliki prosedur pemulihan yang realistis. Untuk aplikasi dengan banyak pengguna, pertimbangkan migrasi bertahap yang kompatibel dengan versi aplikasi sebelumnya.
Pemeriksaan performa dan keamanan
Ukur waktu respons untuk jalur yang penting, amati penggunaan CPU dan memori, serta periksa konfigurasi akses. Pengujian beban di staging perlu disesuaikan dengan kapasitasnya agar hasilnya tidak disalahartikan sebagai gambaran pasti performa production.
Tetapkan kriteria kelulusan sebelum pengujian dilakukan. Contohnya, tidak ada bug kritis yang terbuka, alur transaksi utama berhasil, migrasi selesai, pemeriksaan keamanan wajib lolos, dan prosedur rollback telah ditinjau. Kriteria yang jelas membantu tim mengambil keputusan secara konsisten.
7. Terapkan isolasi infrastruktur dan hak akses
Pemisahan lingkungan perlu diterapkan pada lapisan yang sesuai dengan risiko aplikasi. Pada sistem yang lebih besar, tim dapat menggunakan akun cloud, project, virtual network, cluster, database, atau namespace yang terpisah. Sistem yang lebih sederhana dapat memakai sumber daya bersama, tetapi tetap harus memiliki identitas, izin, dan batas jaringan yang tidak mudah tertukar.
Container dapat membantu mengemas aplikasi dan dependensinya secara konsisten, sedangkan virtual machine menyediakan batas sistem operasi tersendiri. Keduanya memiliki karakteristik isolasi dan biaya operasional yang berbeda. Untuk memahami pilihan infrastrukturnya, baca perbandingan VM dan container untuk lingkungan deployment aplikasi kecil serta perbedaan Docker container dan virtual machine dari sisi penggunaan dan keamanan.
Jangan menganggap tiga subdomain otomatis berarti tiga lingkungan yang terisolasi. Jika ketiganya masih menggunakan database, kredensial administrator, atau bucket yang sama tanpa pembatasan, kesalahan pada staging tetap dapat memengaruhi production.
8. Pilih strategi rilis dan siapkan rollback
Deployment ke production dapat dilakukan dengan beberapa strategi. Rilis langsung lebih sederhana, tetapi perubahan langsung memengaruhi seluruh pengguna. Blue-green deployment menyiapkan dua lingkungan yang setara sehingga lalu lintas dapat dialihkan dari versi lama ke versi baru setelah pemeriksaan. Canary release mengirim sebagian lalu lintas ke versi baru terlebih dahulu, lalu memperbesar cakupannya jika indikator tetap sehat.
Pemilihan strategi bergantung pada arsitektur, kemampuan routing, kebutuhan ketersediaan, biaya menjalankan beberapa versi, dan cara aplikasi mengelola sesi maupun database. Pelajari perbedaan Blue-Green Deployment dan Canary Release untuk memahami pertimbangan saat memilih metode rilis.
Rollback juga perlu dirancang sebelum terjadi insiden. Tim harus mengetahui versi artefak sebelumnya, cara mengembalikan konfigurasi, dan langkah menangani migrasi database yang sudah berjalan. Tidak semua perubahan database dapat dibatalkan dengan aman. Karena itu, migrasi yang kompatibel ke belakang dan strategi pemulihan data perlu menjadi bagian dari perencanaan rilis.
9. Pantau aplikasi setelah dirilis
Pengujian staging tidak dapat memprediksi seluruh kondisi production. Perbedaan volume pengguna, pola trafik, data aktual, dan layanan pihak ketiga dapat memunculkan masalah yang tidak terlihat saat pengujian. Setelah rilis, pantau indikator teknis dan bisnis secara bersamaan.
- Ketersediaan: apakah endpoint penting dapat diakses dan permintaan berhasil diproses?
- Latensi: apakah waktu respons memburuk dibandingkan kondisi sebelum rilis?
- Tingkat error: apakah terjadi peningkatan error aplikasi, kegagalan transaksi, atau timeout?
- Sumber daya: apakah CPU, memori, koneksi database, dan antrean pekerjaan berada dalam batas wajar?
- Indikator bisnis: apakah alur penting seperti checkout, pendaftaran, atau pemrosesan pesanan tetap berjalan?
Hubungkan alert dengan tindakan yang jelas. Peringatan sebaiknya memuat layanan terdampak, tingkat keparahan, waktu kejadian, dan petunjuk investigasi. Catat versi aplikasi yang sedang aktif agar tim dapat menghubungkan perubahan dengan gejala yang muncul.
10. Hindari kesalahan umum dalam multi-environment
- Staging berbeda terlalu jauh dari production. Pengujian dapat lolos tetapi gagal saat dirilis. Samakan komponen penting dan dokumentasikan perbedaan yang tidak dapat dihindari.
- Rahasia dipakai bersama. Kebocoran di satu lingkungan dapat membuka akses ke lingkungan lain. Pisahkan kredensial dan hak akses.
- Data produksi disalin tanpa perlindungan. Gunakan data sintetis atau masking serta batasi akses ke salinan pengujian.
- Artefak dibangun ulang saat rilis. Paket yang masuk production mungkin tidak identik dengan paket yang diuji. Promosikan artefak yang sama berdasarkan identitasnya.
- Deployment manual tidak tercatat. Perubahan menjadi sulit ditelusuri. Catat pelaksana, waktu, versi, dan hasil rilis.
- Rollback hanya berupa asumsi. Uji prosedur pemulihan secara berkala dan perhatikan dampak migrasi database maupun perubahan data.
- Staging dibiarkan terbuka. Batasi akses melalui autentikasi, jaringan, atau mekanisme kontrol lain agar data dan fitur yang belum dirilis tidak terekspos.
11. Checklist penerapan bertahap
Tim tidak harus membangun sistem deployment yang kompleks sejak hari pertama. Mulailah dengan batas minimum yang dapat ditegakkan, lalu tingkatkan sesuai risiko dan kebutuhan layanan.
Checklist dasar multi-environment
- Development, staging, dan production memiliki tujuan serta pemilik yang jelas.
- Endpoint, database, dan kredensial dipisahkan untuk setiap lingkungan.
- Data staging tidak berisi data pribadi mentah yang tidak diperlukan.
- Integrasi yang berpotensi menimbulkan transaksi nyata menggunakan sandbox saat pengujian.
- Build dan pengujian otomatis berjalan sebelum rilis.
- Artefak yang diuji dapat diidentifikasi dan dipromosikan ke production.
- Akses production dibatasi dan aktivitas penting tercatat.
- Migration, backup, dan rollback memiliki prosedur yang terdokumentasi.
- Log, metrik, dan alert dapat dibedakan berdasarkan lingkungan.
- Kriteria keberhasilan rilis dan prosedur penanganan insiden diketahui tim.
Kesimpulan
Arsitektur multi-environment membantu tim mengembangkan aplikasi dengan cepat tanpa menjadikan production sebagai tempat eksperimen. Development mendukung perubahan, staging memvalidasi kandidat rilis, sedangkan production menjalankan layanan untuk pengguna. Manfaat pemisahan ini baru terasa ketika konfigurasi, rahasia, data, akses, dan infrastruktur memiliki batas yang konsisten.
Mulailah dari pemisahan kredensial dan data, bangun alur deployment yang dapat diulang, tetapkan kriteria kelulusan staging, lalu siapkan pemantauan serta rollback. Seiring bertambahnya kompleksitas aplikasi, tingkatkan isolasi dan otomatisasi berdasarkan risiko. Dengan proses yang terukur, rilis menjadi lebih mudah ditelusuri, masalah lebih cepat diketahui, dan dampak kesalahan dapat dibatasi sebelum menjangkau seluruh pengguna.