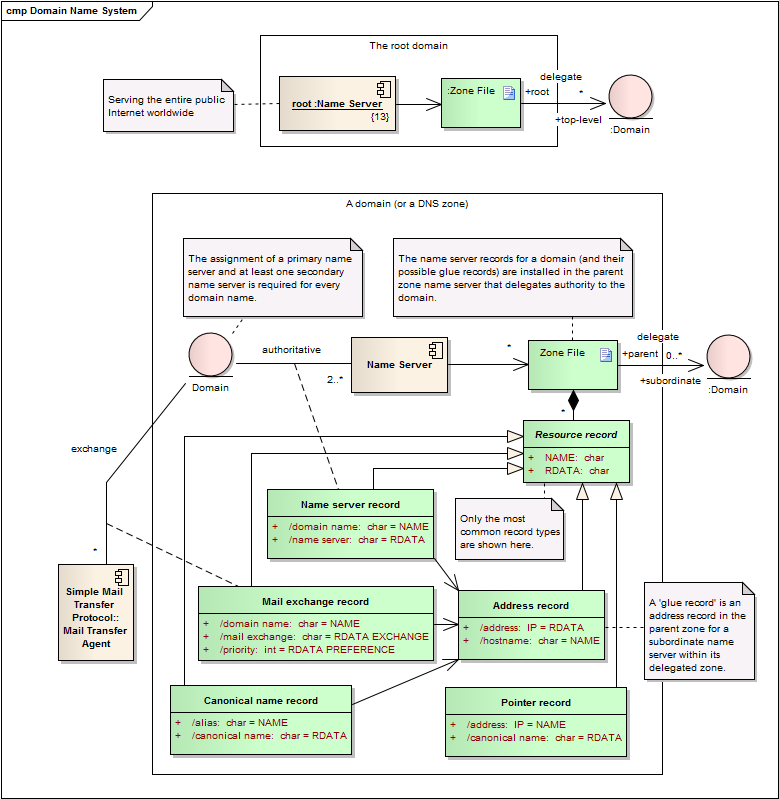
Ketika Anda mengetikkan nama situs web di peramban, halaman tersebut muncul dalam hitungan detik. Proses ini terasa instan, namun di balik layar terdapat mekanisme kompleks yang memastikan perangkat Anda menemukan server yang tepat. Mekanisme tersebut bergantung pada cara kerja DNS atau Domain Name System. Tanpa teknologi ini, pengguna internet harus mengingat deretan angka alamat IP untuk mengakses setiap layanan daring.
DNS berfungsi layaknya buku telepon digital bagi jaringan internet. Sistem ini menerjemahkan nama domain yang mudah diingat manusia, seperti nazuaf.com, menjadi alamat IP numerik yang dipahami oleh mesin dan router jaringan. Memahami fondasi ini sangat penting bagi siapa saja yang mengelola situs web, mengatur jaringan lokal, atau sekadar ingin mengetahui bagaimana infrastruktur internet beroperasi secara fundamental.
Apa Itu DNS dan Mengapa Penting?
Domain Name System adalah protokol standar yang dikembangkan sejak era awal internet untuk mengatasi keterbatasan penghafalan alamat numerik. Sebelum DNS diciptakan, administrator jaringan mengandalkan berkas teks bernama HOSTS yang harus diperbarui secara manual setiap kali ada komputer baru yang terhubung ke jaringan. Seiring bertambahnya jumlah perangkat, metode ini menjadi tidak praktis dan rentan terhadap kesalahan konfigurasi.
Saat ini, DNS beroperasi sebagai infrastruktur terdistribusi global. Tidak ada satu pun server tunggal yang menyimpan seluruh data nama domain di dunia. Sebaliknya, informasi dipecah dan didistribusikan ke jutaan server yang saling berkomunikasi. Pendekatan desentralisasi ini membuat internet tetap tangguh; jika satu server mengalami gangguan, server lain dapat mengambil alih permintaan resolusi tanpa menghentikan lalu lintas jaringan secara keseluruhan.
Tahapan Cara Kerja DNS Saat Mengakses Situs Web
Proses penerjemahan nama domain menjadi alamat IP melibatkan beberapa tahapan berurutan. Berikut adalah urutan langkah yang terjadi ketika Anda memasukkan URL ke dalam peramban:
- Pemeriksaan Cache Lokal: Peramban dan sistem operasi akan memeriksa apakah alamat IP untuk domain tersebut sudah tersimpan di memori sementara (cache). Jika ditemukan, proses langsung selesai tanpa perlu menghubungi jaringan luar.
- Permintaan ke Resolver Rekursif: Jika cache kosong, permintaan diteruskan ke resolver rekursif, yang biasanya disediakan oleh Penyedia Layanan Internet (ISP) Anda. Server ini bertugas mencari jawaban atas nama perangkat Anda.
- Menghubungi Root Server: Resolver rekursif bertanya kepada root server tentang lokasi server yang bertanggung jawab atas ekstensi domain tingkat atas (TLD), seperti .com, .id, atau .org.
- Bertanya ke TLD Server: Root server mengarahkan resolver ke server TLD yang sesuai. Server TLD kemudian memberikan informasi mengenai server nama otoritatif untuk domain spesifik yang dituju.
- Resolusi oleh Authoritative Name Server: Server otoritatif adalah tempat catatan asli domain disimpan. Server ini mengembalikan alamat IP final kepada resolver rekursif.
- Penyajian Halaman: Resolver mengirimkan alamat IP kembali ke peramban Anda. Peramban kemudian menggunakan alamat tersebut untuk membangun koneksi ke server web dan memuat konten halaman.
Seluruh rangkaian ini umumnya berlangsung dalam hitungan milidetik. Penggunaan cache di berbagai tingkatan memastikan bahwa permintaan berulang untuk domain yang sama tidak perlu melewati seluruh tahapan dari awal.
Jenis-Jenis Record DNS yang Sering Digunakan
Server otoritatif menyimpan berbagai jenis catatan atau record yang menentukan bagaimana sebuah domain berperilaku di jaringan. Setiap record memiliki fungsi spesifik yang tidak bisa saling menggantikan.
- A Record: Memetakan nama domain langsung ke alamat IPv4. Ini adalah record paling dasar dan wajib ada agar situs web dapat diakses melalui protokol standar.
- AAAA Record: Berfungsi sama dengan A Record, tetapi digunakan untuk memetakan domain ke alamat IPv6 yang memiliki format lebih panjang.
- CNAME Record: Membuat alias dari satu nama domain ke nama domain lainnya. Berguna ketika Anda ingin mengarahkan subdomain seperti www ke domain utama tanpa menduplikasi alamat IP.
- MX Record: Menentukan server mana yang bertanggung jawab menerima surel untuk domain tersebut. Tanpa MX Record yang benar, pesan elektronik tidak akan sampai ke kotak masuk tujuan.
- TXT Record: Menyimpan informasi berbasis teks yang sering digunakan untuk verifikasi kepemilikan domain atau konfigurasi keamanan surel seperti SPF dan DKIM.
Pemahaman tentang jenis-jenis record ini esensial saat Anda melakukan konfigurasi hosting atau migrasi server. Kesalahan penulisan pada satu record dapat menyebabkan situs web tidak dapat diakses atau surel gagal terkirim.
Keamanan dan Performa dalam Ekosistem DNS
Meskipun dirancang untuk kecepatan, arsitektur DNS awal tidak mengutamakan enkripsi. Hal ini membuka celah bagi serangan siber seperti pembajakan DNS (DNS spoofing), di mana peretas menyisipkan alamat IP palsu ke dalam cache resolver untuk mengalihkan lalu lintas pengguna ke situs berbahaya. Untuk memitigasi risiko ini, industri mengadopsi DNSSEC (Domain Name System Security Extensions) yang menambahkan tanda tangan digital pada setiap respons DNS guna memverifikasi keaslian data.
Selain itu, privasi pengguna kini lebih terlindungi berkat protokol seperti DNS over HTTPS (DoH) dan DNS over TLS (DoT). Kedua protokol ini membungkus permintaan DNS di dalam lapisan enkripsi, mencegahnya disadap oleh pihak ketiga di jalur jaringan. Bagi pengelola jaringan yang ingin mempelajari lebih jauh tentang perlindungan infrastruktur, pemahaman tentang dasar-dasar keamanan siber menjadi langkah awal yang krusial sebelum menerapkan konfigurasi DNS lanjutan.
Dari sisi performa, pemilihan penyedia DNS publik juga berpengaruh signifikan terhadap kecepatan berselancar. Layanan seperti Cloudflare (1.1.1.1) atau Google Public DNS (8.8.8.8) sering kali menawarkan waktu respons yang lebih cepat dibandingkan resolver bawaan ISP karena mereka memiliki infrastruktur server anycast yang tersebar di berbagai belahan dunia. Mengganti pengaturan DNS pada router atau perangkat pribadi merupakan salah satu optimasi jaringan internet paling sederhana yang dapat langsung dirasakan dampaknya oleh pengguna rumahan maupun profesional.
Kesimpulan
Referensi tambahan: panduan DNS dari Cloudflare untuk memahami resolusi nama domain dan komponen utamanya.
Memahami cara kerja DNS memberikan wawasan mendalam tentang bagaimana internet beroperasi di tingkat fundamental. Dari pemeriksaan cache lokal hingga komunikasi dengan server otoritatif global, setiap tahapan dirancang untuk menyeimbangkan kecepatan, akurasi, dan skalabilitas. Dengan mengenali jenis-jenis record dan menerapkan standar keamanan terkini, Anda dapat memastikan pengalaman menjelajah internet yang lebih lancar sekaligus melindungi aset digital dari ancaman manipulasi lalu lintas jaringan.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba