Webhook Aman: Cara Memvalidasi Signature dan Mencegah Pemrosesan Ganda
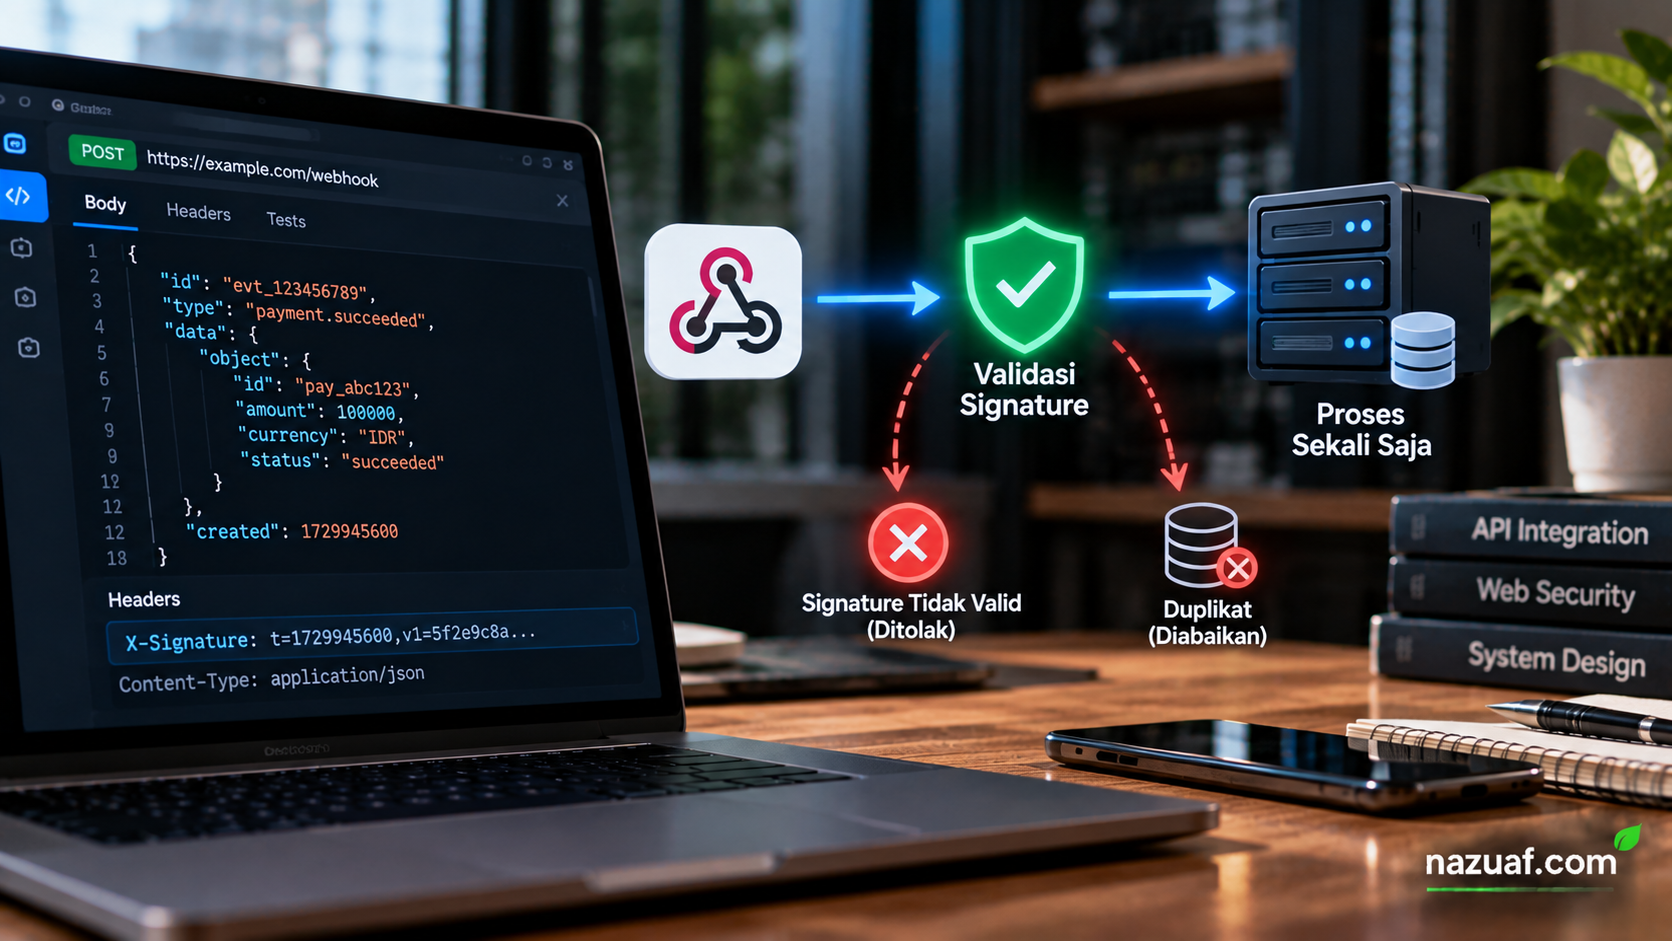
Panduan mengamankan webhook dengan HTTPS, validasi signature, pemeriksaan payload, dan idempotensi.
Panduan HTML, CSS, JavaScript, API, WordPress, integrasi layanan, dan pengembangan website.
Panduan mengamankan webhook dengan HTTPS, validasi signature, pemeriksaan payload, dan idempotensi.
Pahami cara kerja CORS, penyebab error lintas origin, cara memeriksa preflight di browser, dan langkah memperbaiki konfigurasi API tanpa membuka akses berlebihan.
Panduan Core Web Vitals untuk memahami LCP, INP, dan CLS, mengukur pengalaman pengguna, serta memilih perbaikan performa website berdasarkan data.
SQL injection dapat muncul saat input pengguna dicampurkan ke query SQL. Pelajari pola berbahaya dan pencegahan melalui parameterisasi query.
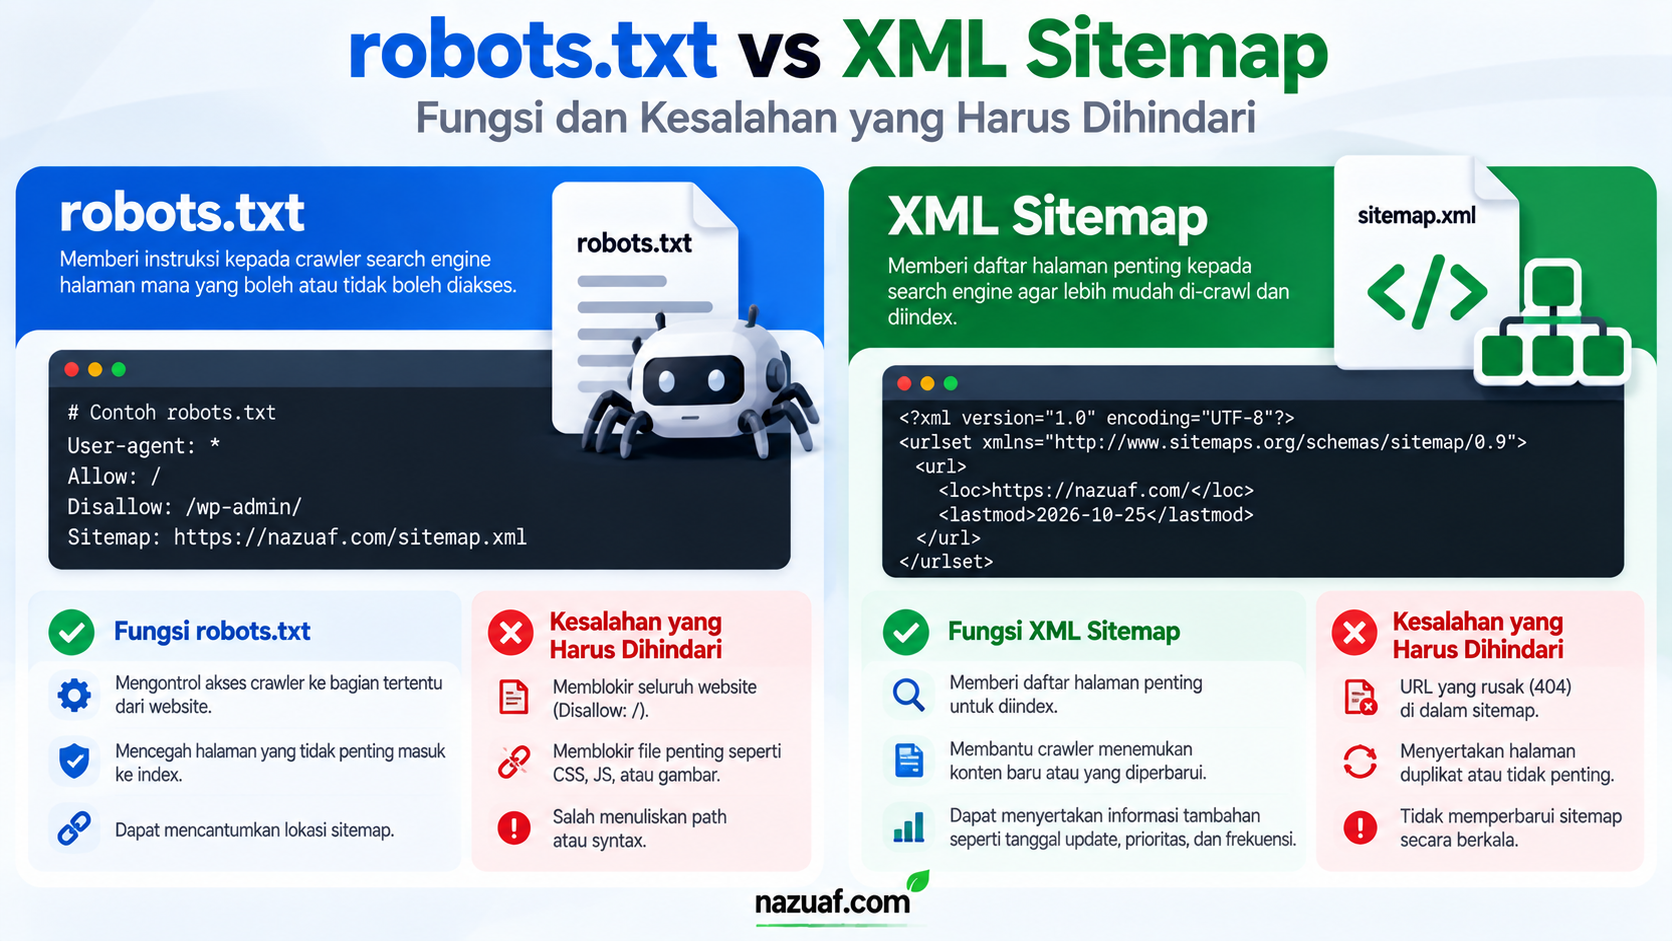
robots.txt memberi arahan perayapan, sedangkan XML sitemap membantu menemukan URL. Keduanya punya fungsi berbeda dan tidak menjamin indeksasi.
AVIF, WebP, dan JPEG memiliki karakteristik berbeda. Pilih format berdasarkan ukuran, kualitas, transparansi, kompatibilitas, dan kebutuhan pengguna.
HTML semantik memberi makna pada struktur halaman dan membantu pembaca layar, navigasi keyboard, serta pemeliharaan kode website.
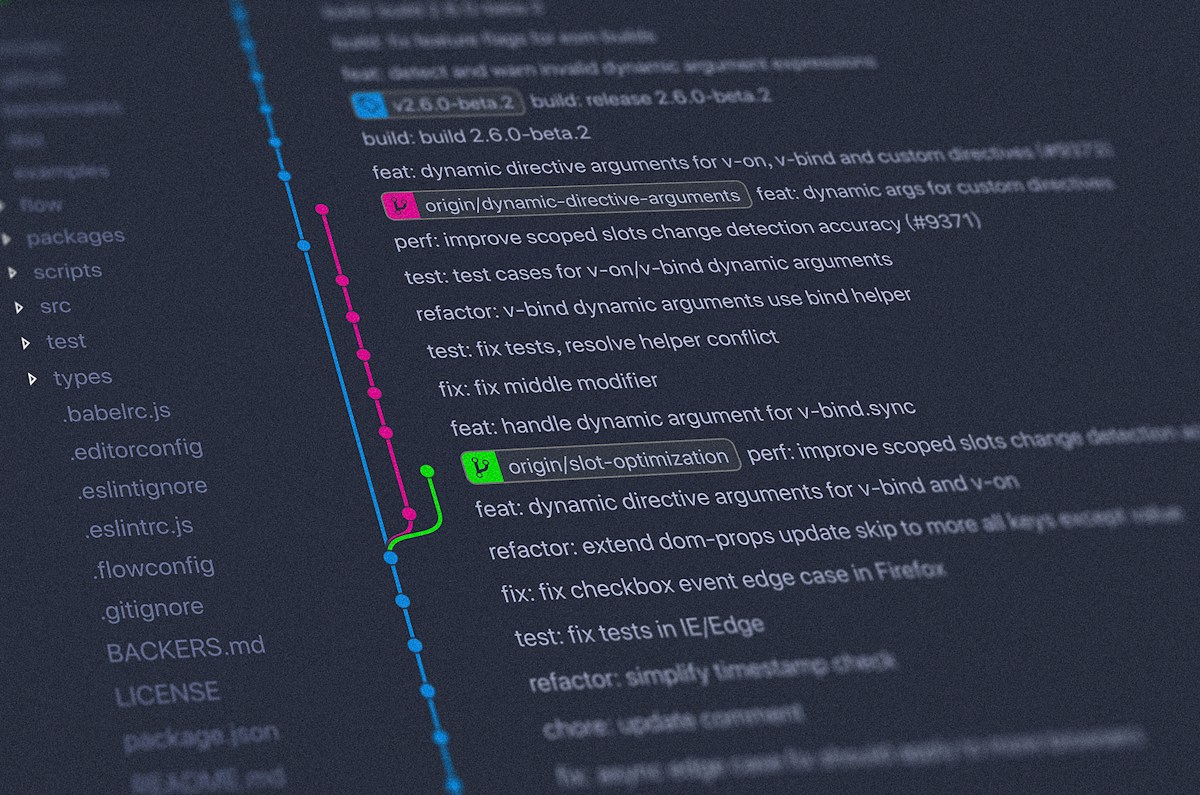
Mulai menggunakan Git dengan memahami repository, commit, branch, dan remote agar perubahan proyek lebih mudah dilacak dan dipulihkan.
Kenali cara kerja cache browser, manfaatnya untuk kecepatan, penyebab halaman menampilkan data lama, serta langkah aman untuk memeriksa dan membersihkan cache.
Pelajari cara kerja Content Security Policy (CSP), direktif penting, contoh header, dan langkah menerapkannya untuk membantu mengurangi risiko XSS pada website.
Halo! Ada yang bisa saya bantu?