Mengelola API Key untuk Integrasi Otomatis dengan Lebih Aman
Pelajari cara menyimpan, membatasi, memutar, dan memantau API key agar otomatisasi tidak membuka akses yang tidak perlu.
Pelajari cara menyimpan, membatasi, memutar, dan memantau API key agar otomatisasi tidak membuka akses yang tidak perlu.
Pelajari OAuth 2.0 Token Exchange berdasarkan RFC 8693, perbedaan delegasi dan impersonasi, alur pertukaran token, serta praktik keamanan untuk layanan backend.
Pelajari cara kerja DPoP pada OAuth 2.0, bagaimana bukti kriptografis mengikat token ke kunci klien, serta batasan dan checklist implementasinya.
Pelajari mTLS atau Mutual TLS, cara autentikasi sertifikat klien dan server, contoh pengujian dengan curl, serta praktik aman mengelola sertifikat dan kunci privat.
Pelajari cara merancang rate limiting API dengan batas yang adil, respons HTTP yang tepat, dan pemantauan agar layanan tetap stabil saat trafik melonjak.
Pelajari cara kerja JWT, perbedaan tanda tangan dan enkripsi, risiko kebocoran token, serta langkah praktis mengamankan autentikasi API.
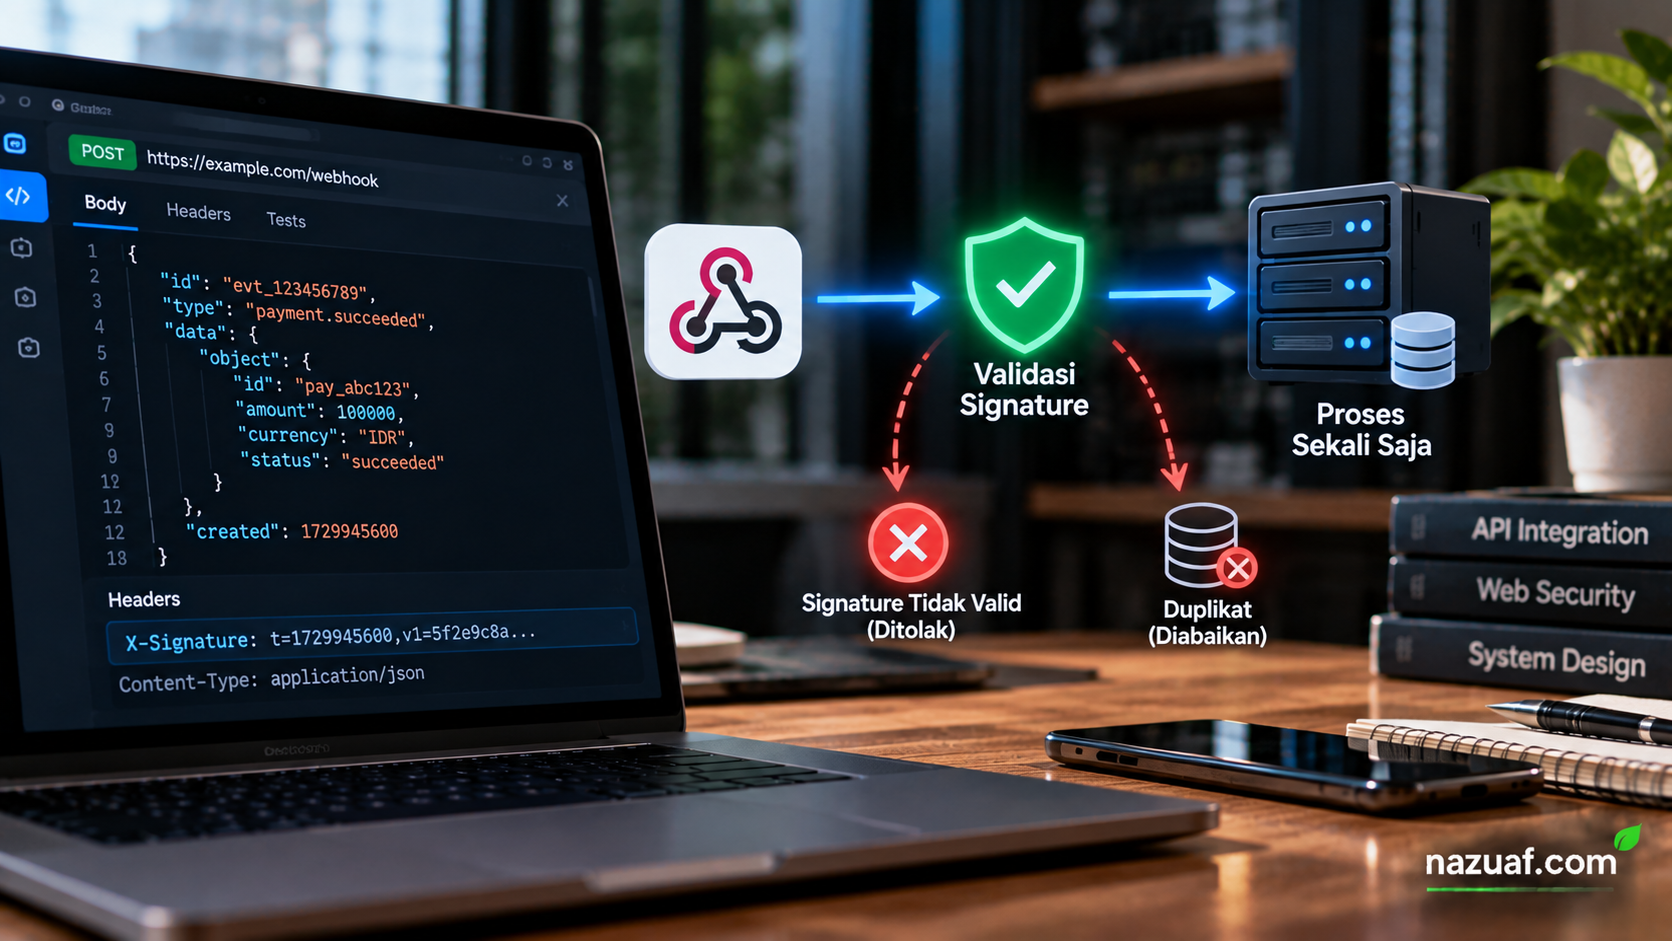
Panduan mengamankan webhook dengan HTTPS, validasi signature, pemeriksaan payload, dan idempotensi.
Kenali risiko API yang sering diabaikan dan cara mengurangi dampaknya dengan autentikasi, otorisasi per objek, pembatasan laju, validasi input, serta pemantauan.
Halo! Ada yang bisa saya bantu?