Ketika membuka situs melalui HTTPS, isi komunikasi memang dienkripsi. Namun, pada tahap awal koneksi, sebagian metadata masih dapat terlihat oleh pengamat jaringan. Salah satu contoh penting adalah Server Name Indication (SNI), yaitu nama host yang dikirim browser saat memulai negosiasi TLS. Dari informasi ini, penyedia jaringan atau pihak yang memantau lalu lintas dapat memperoleh petunjuk tentang situs yang sedang diakses, meskipun tidak bisa membaca isi halaman.
Encrypted Client Hello (ECH) dirancang untuk mengurangi kebocoran tersebut. Teknologi ini mengenkripsi bagian sensitif dari pesan awal TLS sehingga nama host tujuan tidak langsung terlihat di jaringan. ECH kini memiliki spesifikasi standar dalam RFC 9849. Meski begitu, ECH bukan tombol ajaib yang membuat seluruh aktivitas internet anonim. Memahami fungsi dan batasnya membantu pengguna serta pengelola website menerapkannya secara tepat.
Apa masalah yang ingin diselesaikan ECH?
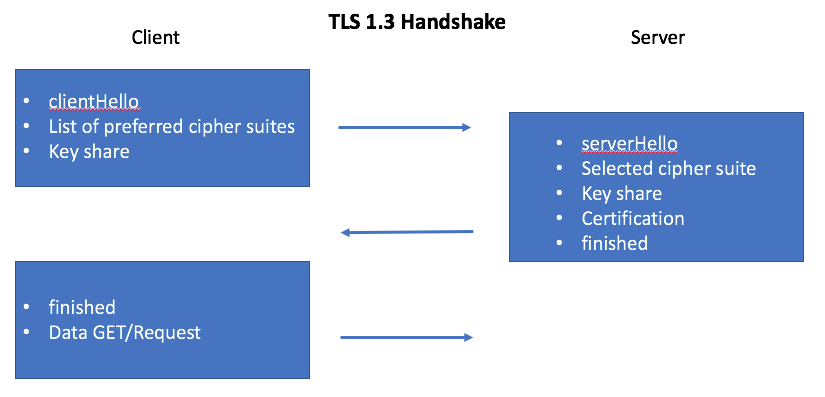
Sebelum halaman web dimuat, browser harus membuat koneksi aman dengan server. Dalam proses TLS, browser mengirim pesan awal bernama ClientHello untuk menyepakati parameter koneksi. Secara tradisional, nama host pada SNI dikirim tanpa enkripsi agar server dapat memilih sertifikat dan konfigurasi yang sesuai. Hal ini penting ketika banyak domain berbagi alamat IP atau infrastruktur yang sama.
Masalahnya, pihak yang berada di jalur koneksi dapat membaca SNI pada konfigurasi TLS yang tidak menggunakan ECH. Informasi tersebut tidak mengungkap kata sandi atau isi halaman, tetapi bisa mengungkap situs mana yang diminta. Metadata semacam ini dapat dipakai untuk pemantauan, penyaringan, atau pembuatan profil aktivitas. HTTPS tetap melindungi konten, tetapi privasi nama host belum tentu terlindungi.
Bagaimana Encrypted Client Hello bekerja?
ECH membagi informasi awal menjadi dua bagian konseptual. ClientHelloOuter berisi informasi publik yang diperlukan untuk memulai koneksi dan nama publik yang tidak langsung mengungkap host tujuan. Sementara itu, ClientHelloInner berisi parameter sebenarnya, termasuk nama host yang hendak dituju, lalu dienkripsi menggunakan konfigurasi kunci publik yang disediakan layanan server.
Konfigurasi ECH biasanya diumumkan melalui rekaman DNS bertipe HTTPS atau SVCB. Browser yang mendukung ECH mengambil konfigurasi tersebut, mengenkripsi bagian sensitif, lalu mengirim pesan luar ke server yang mendukungnya. Server yang memiliki kunci privat yang cocok dapat membuka pesan dalam dan melanjutkan negosiasi TLS untuk domain tujuan. Bila konfigurasi tidak cocok atau ECH ditolak, klien mengikuti mekanisme pemulihan yang ditentukan protokol, bukan sekadar menganggap koneksi terlindungi.
Untuk memahami hubungan antar-lapisan, baca juga panduan Nazuaf tentang DNS over HTTPS (DoH) dan artikel HTTPS dan TLS. DoH melindungi permintaan DNS antara perangkat dan resolver yang dipilih, sedangkan ECH melindungi informasi sensitif pada tahap awal negosiasi TLS. Keduanya menangani bagian berbeda dari metadata koneksi.
Manfaat ECH untuk pengguna
- Mengurangi kebocoran nama host. Pengamat jaringan yang hanya melihat lalu lintas di jalur koneksi tidak dapat langsung membaca SNI asli ketika ECH benar-benar diterima oleh server.
- Memperkuat privasi saat menjelajah. ECH menambah lapisan perlindungan metadata, terutama ketika banyak situs berbagi infrastruktur server yang sama.
- Melengkapi HTTPS dan DNS terenkripsi. ECH bekerja bersama mekanisme keamanan yang sudah ada; teknologi ini bukan pengganti enkripsi konten atau autentikasi sertifikat.
Manfaat nyata tetap bergantung pada dukungan browser, resolver, DNS domain, dan infrastruktur server. Browser yang mampu mengirim ECH tidak otomatis berarti setiap koneksi menggunakannya. Domain tujuan dan jalur koneksi juga harus dikonfigurasi dengan benar.
Apa yang tidak disembunyikan ECH?
ECH tidak menyamarkan alamat IP server yang dihubungi. Pengamat masih dapat melihat alamat IP tujuan, waktu koneksi, ukuran dan pola paket, serta durasi komunikasi. Jika beberapa situs tidak berbagi infrastruktur, alamat IP terkadang cukup untuk mempersempit kemungkinan domain. DNS biasa juga dapat membocorkan nama domain sebelum koneksi dimulai; karena itu, resolver DNS terenkripsi dapat menjadi pelengkap yang berguna.
ECH juga tidak mencegah situs, layanan analitik, atau akun yang sedang digunakan mengenali aktivitas pengguna setelah koneksi berhasil. Cookie, login, fingerprinting browser, dan data yang secara sukarela diberikan kepada layanan tetap berada di luar perlindungan langsung ECH. VPN dapat menyembunyikan tujuan koneksi dari jaringan lokal dengan memindahkan titik pengamatan ke penyedia VPN, tetapi tidak menghilangkan semua metadata atau risiko pelacakan.
Cara memanfaatkan ECH dengan lebih aman
- Perbarui browser. Gunakan versi stabil terbaru karena dukungan ECH dan pengaturan privasi dapat berubah antarversi.
- Gunakan DNS yang tepercaya. Pertimbangkan DoH atau DoT bila sesuai kebutuhan. Pilih resolver yang menjelaskan kebijakan pencatatan data dan jangan menganggap DNS terenkripsi selalu berarti anonim.
- Periksa dukungan situs. ECH harus didukung dan dikonfigurasi oleh sisi server. Pengguna biasanya tidak dapat memaksa domain yang belum mendukungnya untuk memakai ECH.
- Jangan menonaktifkan validasi sertifikat. Jika koneksi gagal, periksa pembaruan browser, konfigurasi DNS, proxy, atau kebijakan jaringan. Jangan mengatasi masalah dengan mematikan pemeriksaan sertifikat TLS.
- Kelola jaringan perusahaan dengan sengaja. ECH dapat memengaruhi sistem inspeksi TLS yang bergantung pada SNI. Administrator perlu menguji kompatibilitas, memperbarui kontrol keamanan, dan mengikuti kebijakan organisasi alih-alih melakukan pemblokiran tanpa analisis.
Hal yang perlu diperhatikan pengelola website
Pengelola situs perlu memastikan penyedia hosting, CDN, dan konfigurasi DNS mendukung ECH. Jika memakai layanan CDN, periksa dokumentasi dan panel kontrol penyedia karena proses aktivasi berbeda-beda. Jangan menerbitkan konfigurasi ECH sebelum server di seluruh endpoint siap menggunakan kunci yang sesuai. Ketidaksesuaian antara konfigurasi DNS dan server dapat memicu koneksi ulang atau kegagalan akses pada klien tertentu.
Pengujian sebaiknya mencakup beberapa browser, jaringan seluler dan Wi-Fi, resolver yang berbeda, serta layanan pemantauan yang digunakan organisasi. Pantau tingkat kegagalan TLS dan keluhan pengguna setelah perubahan. ECH juga tidak menggantikan sertifikat yang valid, pembaruan server, konfigurasi TLS yang kuat, maupun pengamanan aplikasi.
Kesimpulan
Encrypted Client Hello adalah peningkatan privasi penting pada proses awal TLS karena membantu menyembunyikan nama host yang diminta dari pengamat jaringan. Namun, perlindungannya terbatas pada bagian tertentu dari handshake dan bergantung pada dukungan klien serta server. Kombinasikan ECH dengan HTTPS yang dikonfigurasi benar, DNS terenkripsi, browser yang diperbarui, dan kebiasaan privasi yang sehat. Untuk referensi teknis lengkap, lihat spesifikasi ECH di RFC Editor.
Kredit gambar: TLS 1.3 Handshake oleh Skisope999 di Wikimedia Commons, berlisensi CC BY-SA 4.0.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba