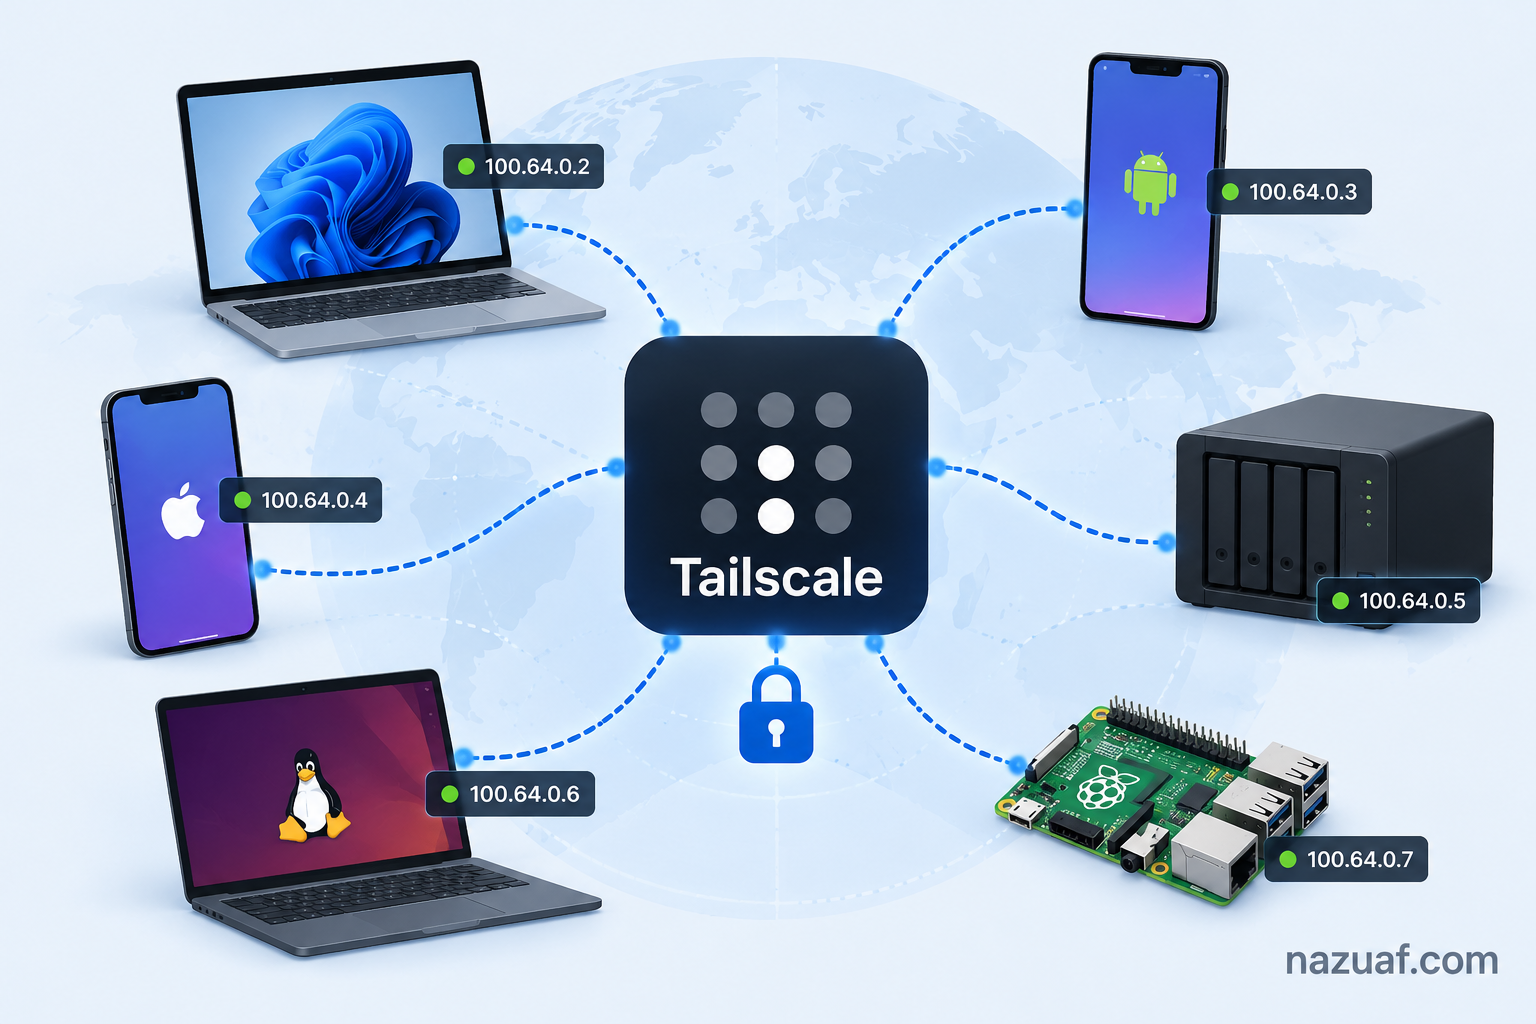
Menghubungkan beberapa perangkat secara aman melalui internet sering kali terasa merepotkan. Anda biasanya harus berurusan dengan konfigurasi port forwarding, alamat IP publik yang berubah-ubah, atau langganan layanan VPN tradisional yang memusatkan seluruh lalu lintas data pada satu server. Bagi pengguna rumahan maupun profesional TI, kerumitan ini kerap menjadi hambatan utama saat ingin mengakses komputer rumah dari kantor atau berbagi berkas secara privat dengan rekan kerja.
Tailscale hadir sebagai solusi praktis untuk masalah tersebut. Layanan ini memungkinkan Anda membangun jaringan privat virtual (Virtual Private Network) yang menghubungkan semua perangkat Anda seolah-olah berada dalam satu jaringan lokal yang sama, terlepas dari lokasi fisiknya. Dalam panduan ini, kita akan membahas cara kerja Tailscale, langkah-langkah instalasinya, serta fitur-fitur penting yang perlu Anda ketahui untuk menggunakannya secara optimal.
Apa Itu Tailscale dan Bagaimana Cara Kerjanya?
Tailscale adalah layanan jaringan mesh yang dibangun di atas protokol WireGuard. Berbeda dengan VPN tradisional yang mengarahkan seluruh koneksi internet Anda melalui satu server pusat, Tailscale menciptakan koneksi terenkripsi langsung dari ujung ke ujung (peer-to-peer) antara perangkat-perangkat Anda. Pendekatan ini membuat latensi lebih rendah dan kecepatan transfer data lebih maksimal karena lalu lintas tidak perlu melewati titik tengah yang berpotensi menjadi hambatan.
Cara kerja inti Tailscale bergantung pada dua komponen utama: klien di perangkat Anda dan server koordinasi. Server koordinasi tidak melewatkan data Anda; tugasnya hanya membantu perangkat saling menemukan alamat IP publik masing-masing dan memfasilitasi pertukaran kunci kriptografi. Setelah perangkat berhasil saling mengenali, Tailscale menggunakan teknik NAT traversal untuk menembus pembatasan router secara otomatis. Jika koneksi langsung tetap tidak memungkinkan, Tailscale akan menggunakan server relai (DERP) hanya untuk meneruskan paket data yang sudah terenkripsi, sehingga privasi tetap terjaga.
Langkah Instalasi Tailscale di Berbagai Sistem Operasi
Salah satu keunggulan utama Tailscale adalah kemudahan proses pemasangannya. Anda tidak memerlukan keahlian jaringan tingkat lanjut untuk mulai menggunakannya. Berikut adalah gambaran umum cara memasangnya di beberapa platform populer:
- Windows dan macOS: Unduh aplikasi resmi dari situs web Tailscale. Setelah pemasangan selesai, buka aplikasi dan masuk menggunakan akun identitas pilihan Anda (seperti akun Microsoft, Google, atau GitHub). Perangkat akan langsung mendapatkan alamat IP internal dari jaringan Tailscale Anda.
- Linux: Pemasangan dapat dilakukan dengan cepat melalui terminal. Anda cukup menjalankan skrip otomatis yang disediakan oleh pengembang. Pada distribusi berbasis Debian atau Ubuntu, perintah dasarnya adalah
curl -fsSL https://tailscale.com/install.sh | shdilanjutkan dengansudo tailscale up. Pastikan Anda menyesuaikan konfigurasi manajer paket jika berada di lingkungan proksi. - Android dan iOS: Aplikasi tersedia secara gratis di Play Store dan App Store. Proses autentikasinya serupa dengan versi desktop, menjadikan ponsel Anda bagian dari jaringan privat dalam hitungan detik.
Setelah semua perangkat masuk menggunakan akun yang sama, mereka akan muncul dalam daftar dasbor administrasi. Anda bisa langsung melakukan ping atau mengakses layanan menggunakan nama perangkat atau alamat IP khusus yang diberikan oleh Tailscale.
Mengelola Akses dan Fitur Keamanan
Membangun jaringan memang mudah, tetapi mengontrol siapa yang bisa mengakses apa di dalam jaringan tersebut adalah hal yang jauh lebih penting. Tailscale menyediakan fitur manajemen akses yang sangat fleksibel, terutama jika Anda mulai menambahkan anggota lain ke dalam jaringan Anda.
Access Control Lists (ACL)
Secara bawaan, setiap perangkat di jaringan Tailscale Anda dapat berkomunikasi satu sama lain. Namun, untuk kebutuhan keamanan yang lebih ketat, Anda dapat mendefinisikan aturan melalui Access Control Lists (ACL) yang ditulis dalam format JSON atau HuJSON. Dengan ACL, Anda bisa membatasi agar perangkat tertentu hanya dapat mengakses port spesifik pada server tertentu. Misalnya, Anda dapat mengatur agar laptop kerja hanya bisa mengakses porta SSH di server rumah, sementara ponsel hanya bisa mengakses porta HTTP.
Tailscale SSH
Jika Anda sering mengelola server Linux jarak jauh, fitur Tailscale SSH sangat layak digunakan. Fitur ini memungkinkan Anda menghapus penggunaan kata sandi atau kunci SSH statis yang rentan bocor. Alih-alih mengandalkan otentikasi SSH tradisional, Tailscale menangani verifikasi identitas berdasarkan kebijakan ACL yang telah Anda tetapkan. Ini menyederhanakan rotasi kunci dan mengurangi risiko akses tidak sah akibat kredensial yang tertinggal di perangkat lama.
MagicDNS
Mengingat alamat IP acak untuk setiap perangkat tentu merepotkan. MagicDNS menyelesaikan masalah ini dengan memberikan nama domain lokal yang mudah diingat untuk setiap perangkat di jaringan Anda. Alih-alih mengetikkan alamat numerik, Anda cukup menggunakan nama seperti namaperangkat.nama-tailnet.ts.net untuk terhubung ke layanan apa pun yang berjalan di perangkat tersebut.
Praktik Terbaik Penggunaan Tailscale
Agar pemanfaatan Tailscale tetap aman dan efisien dalam jangka panjang, ada beberapa kebiasaan baik yang sebaiknya diterapkan sejak awal. Pertama, aktifkan autentikasi dua faktor (2FA) pada penyedia identitas yang Anda gunakan untuk masuk ke Tailscale. Karena akses ke jaringan bergantung sepenuhnya pada sesi login ini, melindungi akun dasar Anda adalah lapisan pertahanan pertama yang paling krusial.
Kedua, lakukan tinjauan perangkat secara berkala. Buka dasbor administrasi dan hapus perangkat yang sudah tidak lagi digunakan atau dijual. Perangkat yang terlupakan namun masih terdaftar merupakan celah keamanan potensial jika jatuh ke tangan yang salah. Ketiga, jika Anda menggunakan Tailscale untuk tim kecil, manfaatkan fitur pembagian jaringan (network sharing) alih-alih membagikan kredensial akun utama kepada orang lain. Hal ini memastikan setiap individu memiliki identitas terpisah yang bisa dicabut aksesnya kapan saja tanpa mengganggu keseluruhan jaringan.
Terakhir, pahami bahwa meskipun Tailscale mengamankan jalur komunikasi antar perangkat, keamanan aplikasi yang berjalan di atasnya tetap menjadi tanggung jawab Anda. Memastikan layanan lokal terkonfigurasi dengan benar tetap wajib dilakukan seiring dengan pemahaman tentang cara menjaga keamanan infrastruktur secara menyeluruh.
Kesimpulan
Tailscale mengubah cara kita memandang jaringan privat dengan menghilangkan hambatan teknis yang selama ini menyulitkan banyak pengguna. Berbasis protokol WireGuard yang ringan dan aman, layanan ini menawarkan konektivitas langsung antar perangkat tanpa mengharuskan Anda merombak konfigurasi router atau membuka porta ke internet publik. Baik untuk mengakses berkas di rumah dari jarak jauh maupun menghubungkan infrastruktur tim kecil, memahami dan menerapkan Tailscale adalah investasi waktu yang sangat berharga bagi siapa saja yang membutuhkan konektivitas digital yang aman dan praktis.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba