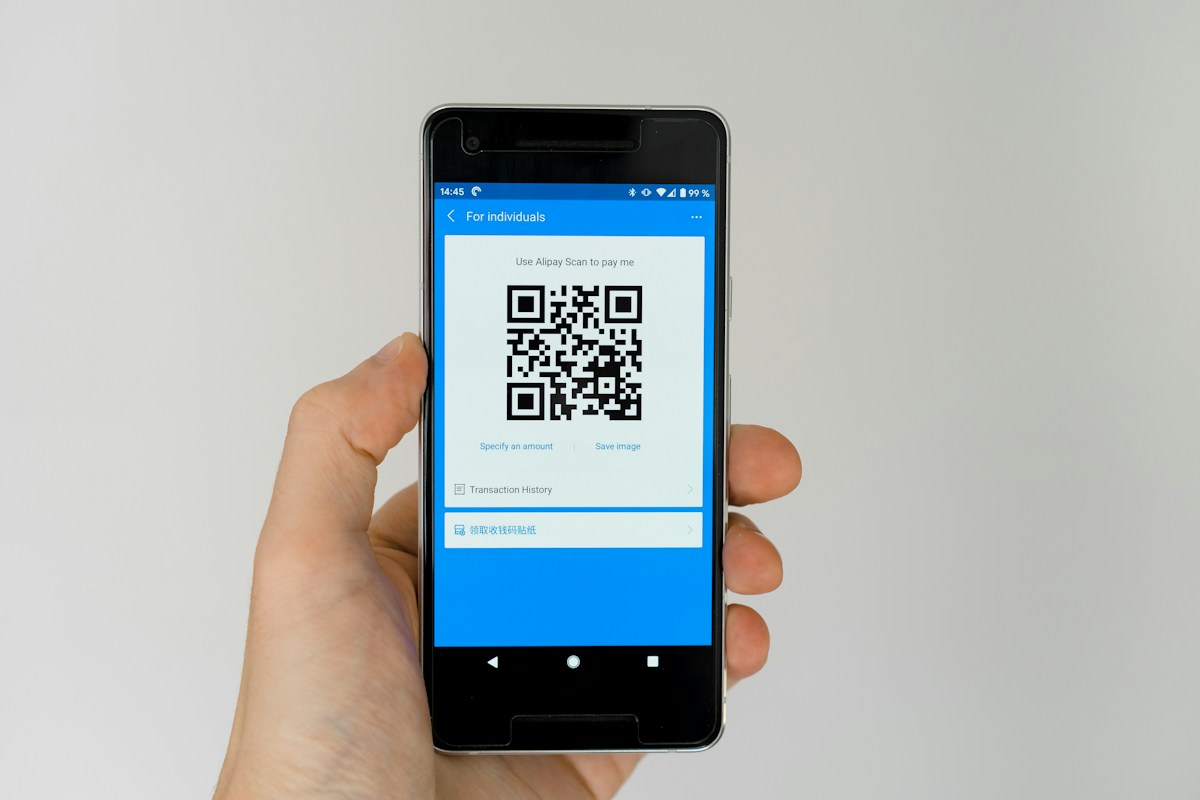
QR code memudahkan pengguna membuka menu, membayar, masuk ke layanan, atau melihat informasi. Namun, kode tersebut juga dapat menyembunyikan alamat tujuan sehingga pengguna tidak langsung melihat domain sebelum kamera atau aplikasi membukanya. Penipuan yang memanfaatkan QR code sering disebut quishing, yaitu bentuk rekayasa sosial yang mengarahkan korban ke situs atau tindakan berbahaya.
Mengapa QR code perlu diperiksa?
QR code sendiri hanyalah cara menyandikan informasi. Risiko muncul dari URL atau tindakan yang dikodekan: tautan dapat menuju halaman login palsu, formulir yang meminta data pribadi, unduhan aplikasi tidak resmi, atau halaman pembayaran yang meniru merchant. Kode yang ditempel di ruang publik juga bisa ditimpa stiker yang mengarahkan pengguna ke tempat lain.
Checklist sebelum membuka tautan
- Pratinjau domain. Gunakan fitur preview pada kamera atau pemindai tepercaya sebelum membuka URL.
- Baca ejaan domain. Waspadai salah ketik, kata tambahan, karakter mirip, atau domain yang tidak sesuai dengan organisasi yang dimaksud.
- Jangan percaya hanya karena HTTPS. Situs palsu juga bisa menggunakan sertifikat HTTPS yang valid. Periksa apakah domainnya benar.
- Hindari login melalui kode yang ditempel sembarangan. Jika kode mengaku berasal dari bank atau layanan penting, buka aplikasi resmi secara langsung.
- Jangan memasang aplikasi dari halaman asing. Gunakan toko aplikasi resmi atau situs pengembang yang diverifikasi.
- Konfirmasi pembayaran. Periksa nama penerima dan nominal pada aplikasi resmi sebelum mengesahkan transaksi.
Tanda yang patut dicurigai
Curigai QR code yang ditempatkan menutupi kode resmi, pesan yang mendesak pengguna membayar denda atau membuka paket, domain dengan ejaan janggal, serta halaman yang meminta OTP, kata sandi, atau informasi kartu tanpa alasan yang jelas. Jangan memasukkan kredensial sekadar untuk melihat isi halaman.
Jika sudah terlanjur memindai
Memindai kode saja tidak selalu berarti perangkat sudah terinfeksi. Risiko meningkat jika pengguna memasukkan kredensial, mengunduh atau memasang aplikasi, memberi izin sensitif, atau menyetujui transaksi. Tutup halaman jika mencurigakan. Jika kata sandi sudah dimasukkan, ubah melalui situs resmi dari perangkat tepercaya, cabut sesi yang tidak dikenal, dan tinjau metode pemulihan. Jika pembayaran disetujui, hubungi penyedia pembayaran melalui kanal resmi secepatnya.
Pelajari juga tanda umum pada panduan mengenali phishing dan pastikan memahami bahwa ikon keamanan browser bukan jaminan sebuah situs jujur. Penjelasan lebih lanjut tersedia dalam artikel tentang HTTPS dan TLS.
Kesimpulan
Jadikan pratinjau tautan sebagai kebiasaan sebelum melakukan tindakan sensitif lewat QR code. Verifikasi domain, gunakan aplikasi resmi untuk transaksi, dan jangan pernah membagikan kode verifikasi kepada pihak yang tidak jelas.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba