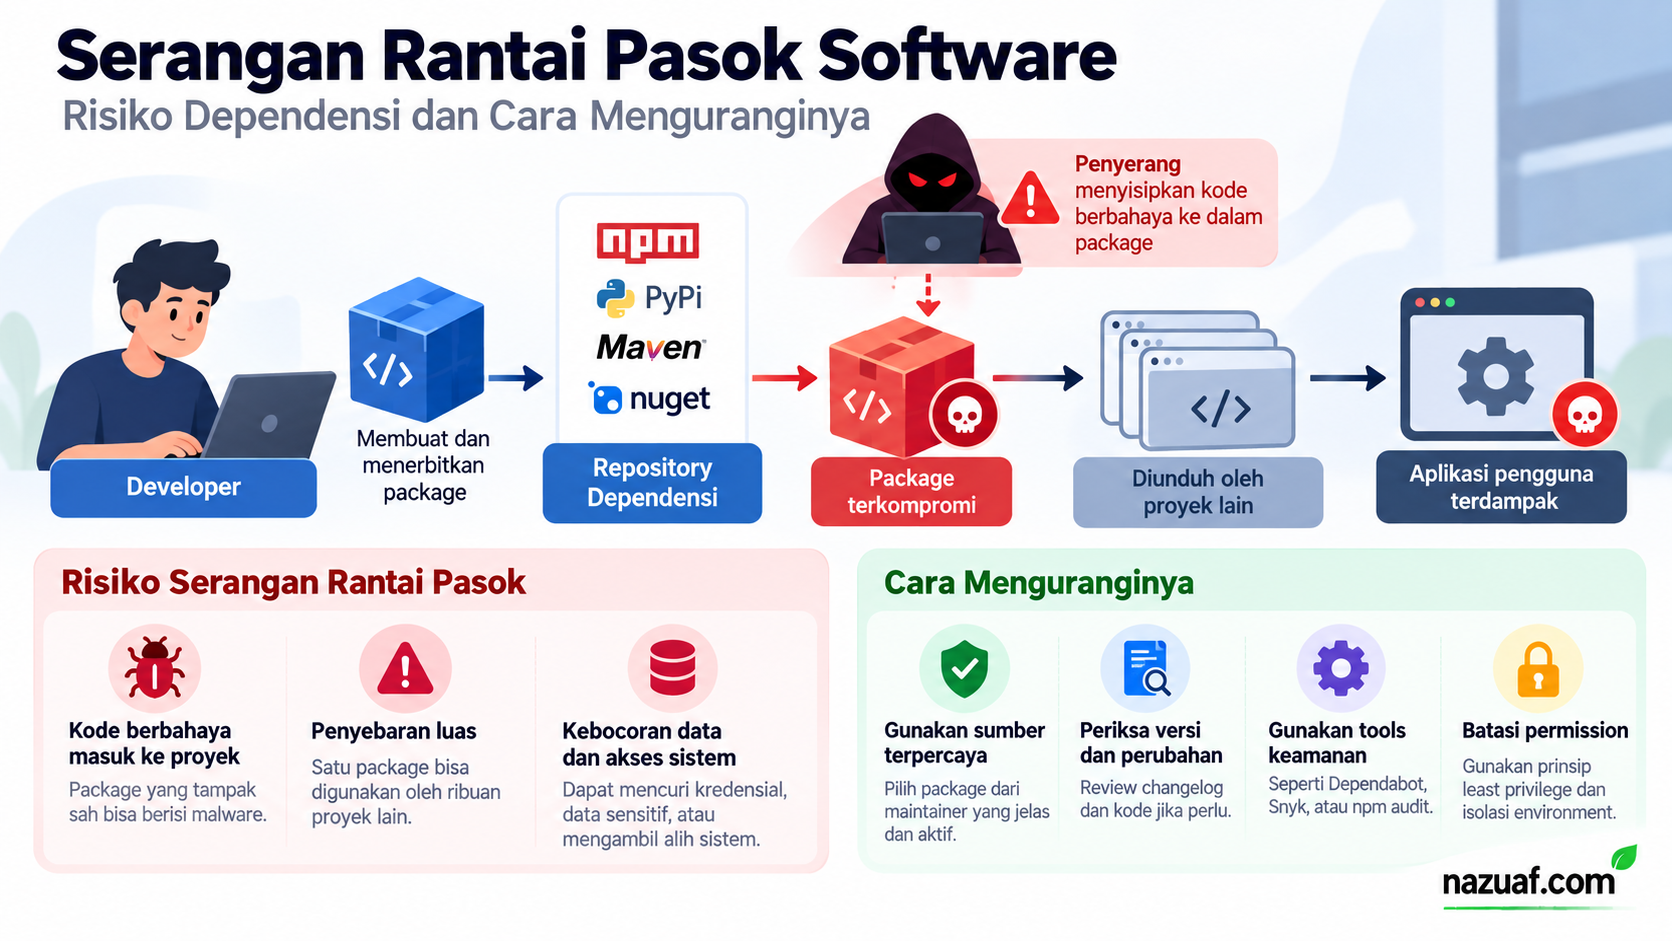
Proyek software modern jarang dibangun dari kode sendiri saja. Framework, library, paket pihak ketiga, plugin, dan build tool membantu pengembangan berjalan cepat, tetapi juga memperluas rantai kepercayaan. Serangan rantai pasok software terjadi ketika komponen atau proses yang dipercaya dimanfaatkan untuk menyebarkan kode berbahaya atau perubahan yang tidak diinginkan.
Di mana risikonya muncul?
- Paket pihak ketiga: versi baru paket dapat berisi kode berbahaya atau paket palsu dengan nama mirip.
- Akun maintainer: akun pengelola yang diambil alih dapat dipakai menerbitkan pembaruan berbahaya.
- Build dan CI/CD: kredensial pipeline yang terlalu luas dapat memberi akses untuk memodifikasi artefak atau rilis.
- Dependensi transitif: paket yang digunakan langsung mungkin memuat dependensi lain yang tidak ditinjau secara terpisah.
- Artefak distribusi: file yang diunduh bisa berbeda dari sumber yang ditinjau jika alur rilis tidak dikendalikan.
Praktik dasar untuk mengurangi risiko
- Gunakan registry resmi dan periksa nama, pemilik, riwayat rilis, serta aktivitas paket sebelum mengadopsinya.
- Simpan versi dependensi yang teruji melalui lockfile atau mekanisme pinning yang sesuai dengan ekosistem.
- Tinjau perubahan sebelum menaikkan versi, terutama jika paket menambah script instalasi atau izin baru.
- Jalankan pemindaian dependensi dan secret scanning secara berkala, bukan hanya pada saat proyek pertama dibuat.
- Batasi token build ke tugas yang diperlukan dan gunakan kredensial berumur pendek bila didukung.
- Pisahkan proses build dari lingkungan produksi serta batasi hak tulis ke rilis.
- Siapkan prosedur untuk mencabut token, menurunkan versi yang bermasalah, dan merilis perbaikan jika terjadi insiden.
Apakah semua dependensi harus dihindari?
Tidak. Library tepercaya dapat meningkatkan kualitas dan mengurangi kebutuhan menulis ulang komponen yang kompleks. Tujuannya adalah mengelola risiko secara proporsional: pilih proyek yang aktif dirawat, gunakan versi yang diketahui, periksa perubahan relevan, dan pahami komponen yang paling kritis.
Repository dan rahasia build
Source code sebaiknya dilacak dengan alat version control, tetapi file rahasia tidak boleh masuk ke riwayat repository. Gunakan perlindungan branch, tinjauan perubahan, serta hak akses minimum untuk akun otomasi. Jika rahasia terlanjur terunggah, menghapus file dari versi terbaru tidak cukup; cabut atau rotasi kredensial karena nilainya mungkin masih ada dalam riwayat.
Untuk membangun kebiasaan kerja yang bisa ditinjau, baca buku Git resmi untuk mempelajari version control lebih lanjut. Rujukan kebijakan pengembangan yang lebih mendalam tersedia di NIST Secure Software Development Framework. Untuk contoh risiko pada aplikasi web, artikel tentang Content Security Policy membahas perlindungan pada lapisan browser.
Kesimpulan
Rantai pasok software membutuhkan inventaris dependensi, versi yang terkontrol, tinjauan perubahan, pemindaian, dan pembatasan akses otomasi. Tidak ada satu alat yang menghilangkan semua risiko, tetapi proses yang terdokumentasi membuat perubahan berbahaya lebih sulit masuk tanpa terdeteksi.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba