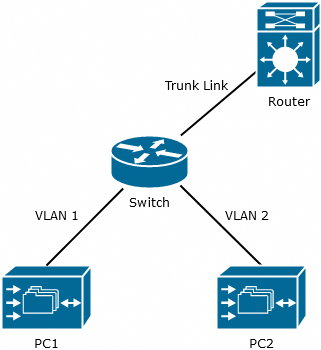
Jaringan rumah kini tidak hanya berisi laptop dan ponsel. Ada kamera keamanan, televisi pintar, speaker, perangkat otomatisasi, konsol game, serta perangkat milik tamu. Menempatkan semuanya dalam satu jaringan dapat membuat pengelolaan dan pembatasan akses lebih sulit. Virtual LAN (VLAN) memungkinkan jaringan lokal dibagi menjadi beberapa segmen logis meskipun perangkat menggunakan infrastruktur fisik yang sama.
VLAN berguna untuk merapikan jaringan dan membantu membatasi komunikasi antarkelompok perangkat. Namun, membuat VLAN saja tidak otomatis menjadikan jaringan aman. Segmentasi perlu disertai konfigurasi router, switch, access point, dan aturan firewall yang benar. Berikut penjelasan dan contoh penerapannya di rumah.
Apa Itu VLAN?
VLAN adalah cara membagi satu jaringan Ethernet menjadi beberapa jaringan logis yang terpisah. Perangkat pada VLAN berbeda tidak otomatis dapat berkomunikasi langsung pada lapisan jaringan lokal. Jika komunikasi antars egmen memang diperlukan, lalu lintas biasanya harus melewati router atau perangkat Layer 3 yang dapat menerapkan kebijakan akses.
Misalnya, komputer pribadi dan kamera Wi-Fi dapat tersambung ke switch fisik yang sama, tetapi ditempatkan pada VLAN berbeda. Dengan pengaturan yang tepat, kamera dapat mengakses layanan yang diperlukan tanpa diberi akses bebas ke komputer atau penyimpanan pribadi. Pemisahan ini dikenal sebagai segmentasi jaringan.
Mengapa VLAN Berguna di Rumah?
- Memisahkan perangkat IoT. Televisi pintar, kamera, dan perangkat otomatisasi dapat ditempatkan di segmen tersendiri agar akses ke perangkat pribadi lebih terbatas.
- Membuat jaringan tamu. Pengunjung dapat menggunakan internet tanpa memperoleh akses ke printer, NAS, atau perangkat administrasi jaringan rumah.
- Mengurangi dampak insiden. Jika satu perangkat bermasalah, aturan ant ar-VLAN dapat membantu membatasi jalur komunikasinya ke segmen lain.
- Merapikan pengelolaan. Setiap segmen dapat memiliki rentang alamat IP, aturan akses, dan kebutuhan pemantauan yang berbeda.
VLAN paling bermanfaat ketika pemilik jaringan memang membutuhkan batas akses yang jelas. Untuk jaringan sederhana dengan sedikit perangkat, fitur jaringan tamu pada router mungkin sudah cukup. VLAN lebih relevan ketika router, switch, dan access point mendukung konfigurasi segmentasi yang konsisten.
Istilah Dasar yang Perlu Dipahami
VLAN ID adalah nomor yang mengidentifikasi sebuah VLAN pada perangkat jaringan. Port access biasanya membawa lalu lintas untuk satu VLAN tanpa tag VLAN pada perangkat akhir, sedangkan port trunk dapat membawa lalu lintas dari beberapa VLAN dengan penandaan, umumnya menggunakan IEEE 802.1Q. Pengaturan istilah dan antarmuka dapat berbeda menurut merek perangkat.
Setiap VLAN yang perlu menggunakan jaringan IP biasanya diberi subnet tersendiri, misalnya satu subnet untuk perangkat pribadi dan subnet lain untuk perangkat IoT. Router atau switch Layer 3 menyediakan gateway jika komunikasi di luar subnet diperlukan. Di titik inilah aturan firewall atau ACL menentukan lalu lintas mana yang boleh lewat.
Contoh Pembagian VLAN untuk Rumah
Rencana berikut hanya contoh; nomor VLAN dan alamat IP boleh disesuaikan dengan jaringan yang sudah ada. Pastikan subnet yang dipilih tidak bertabrakan dengan jaringan lain atau VPN yang digunakan.
| Segmen | Contoh VLAN ID | Perangkat | Kebijakan awal |
|---|---|---|---|
| Pribadi | 10 | Laptop, ponsel, PC | Akses internet dan layanan rumah yang diperlukan |
| IoT | 20 | Kamera, TV pintar, perangkat otomatisasi | Batasi akses ke jaringan pribadi; izinkan hanya layanan yang dibutuhkan |
| Tamu | 30 | Ponsel dan laptop pengunjung | Internet saja, tanpa akses ke segmen internal |
| Manajemen | 99 | Antarmuka administrasi switch dan access point | Akses hanya dari perangkat administrator tepercaya |
Angka tersebut bukan standar wajib. Yang penting adalah dokumentasi yang jelas dan aturan akses yang sesuai kebutuhan. Jangan menganggap VLAN manajemen aman hanya karena menggunakan nomor yang berbeda; batasi siapa yang dapat mengaksesnya melalui firewall dan kredensial administrator yang kuat.
Langkah Umum Menyiapkan VLAN
- Periksa dukungan perangkat. Pastikan router mendukung VLAN dan aturan antarsubnet, switch mendukung VLAN 802.1Q jika diperlukan, serta access point mampu menghubungkan SSID ke VLAN yang sesuai. Router rumahan tertentu hanya menyediakan jaringan tamu sederhana.
- Gambar rancangan jaringan. Catat VLAN ID, subnet, gateway, port switch, nama SSID, dan perangkat yang akan masuk ke setiap segmen. Simpan salinan konfigurasi yang sedang berjalan sebelum melakukan perubahan.
- Buat VLAN dan jaringan IP. Tambahkan VLAN di perangkat yang relevan, lalu siapkan gateway dan DHCP scope tersendiri untuk tiap segmen yang membutuhkan alamat IP otomatis.
- Atur port dan Wi-Fi. Tentukan port access untuk perangkat biasa dan trunk untuk sambungan antarp erangkat jaringan yang membawa beberapa VLAN. Jika menggunakan beberapa SSID, petakan setiap SSID ke VLAN yang tepat. Jangan mengaktifkan trunk pada port perangkat akhir kecuali memang diperlukan.
- Terapkan aturan firewall. Mulailah dengan menolak komunikasi ant ar-segmen yang tidak diperlukan, lalu buat pengecualian spesifik. Contohnya, izinkan ponsel administrator mengakses antarmuka kamera jika diperlukan, tetapi jangan membuka seluruh jaringan pribadi untuk semua perangkat IoT.
- Uji dari tiap segmen. Periksa apakah perangkat memperoleh alamat IP dan gateway yang benar, dapat mengakses internet sesuai kebijakan, serta tidak dapat menjangkau segmen yang seharusnya terisolasi. Uji juga fitur yang bergantung pada multicast atau discovery perangkat, karena beberapa layanan rumah pintar memerlukan konfigurasi tambahan.
Kesalahan yang Sering Terjadi
- Mengira VLAN sama dengan firewall. VLAN memisahkan segmen, tetapi aturan routing dapat tetap mengizinkan komunikasi. Periksa kebijakan antarsubnet secara eksplisit.
- Lupa mengatur semua jalur. Port trunk, access point, switch tambahan, dan gateway harus menggunakan konfigurasi yang selaras. Satu port yang salah dapat membuat perangkat masuk ke segmen yang keliru.
- Memutus layanan yang dibutuhkan. Printer, casting, atau otomasi rumah mungkin membutuhkan komunikasi lintas-VLAN. Buka hanya layanan yang diperlukan, bukan seluruh akses.
- Tidak menyimpan konfigurasi cadangan. Perubahan yang keliru bisa memutus akses administrasi. Siapkan jalur pemulihan lokal dan lakukan perubahan bertahap.
Kesimpulan
VLAN membantu membagi jaringan rumah menjadi segmen untuk perangkat pribadi, IoT, tamu, dan administrasi. Manfaat keamanannya muncul ketika segmentasi dipadukan dengan aturan firewall yang ketat, konfigurasi perangkat yang konsisten, serta pengujian dari setiap segmen. Mulailah dari kebutuhan nyata, dokumentasikan rancangan, dan ubah satu bagian pada satu waktu. Jika perangkat belum mendukung VLAN, jaringan tamu terpisah tetap dapat menjadi langkah awal yang lebih sederhana.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba