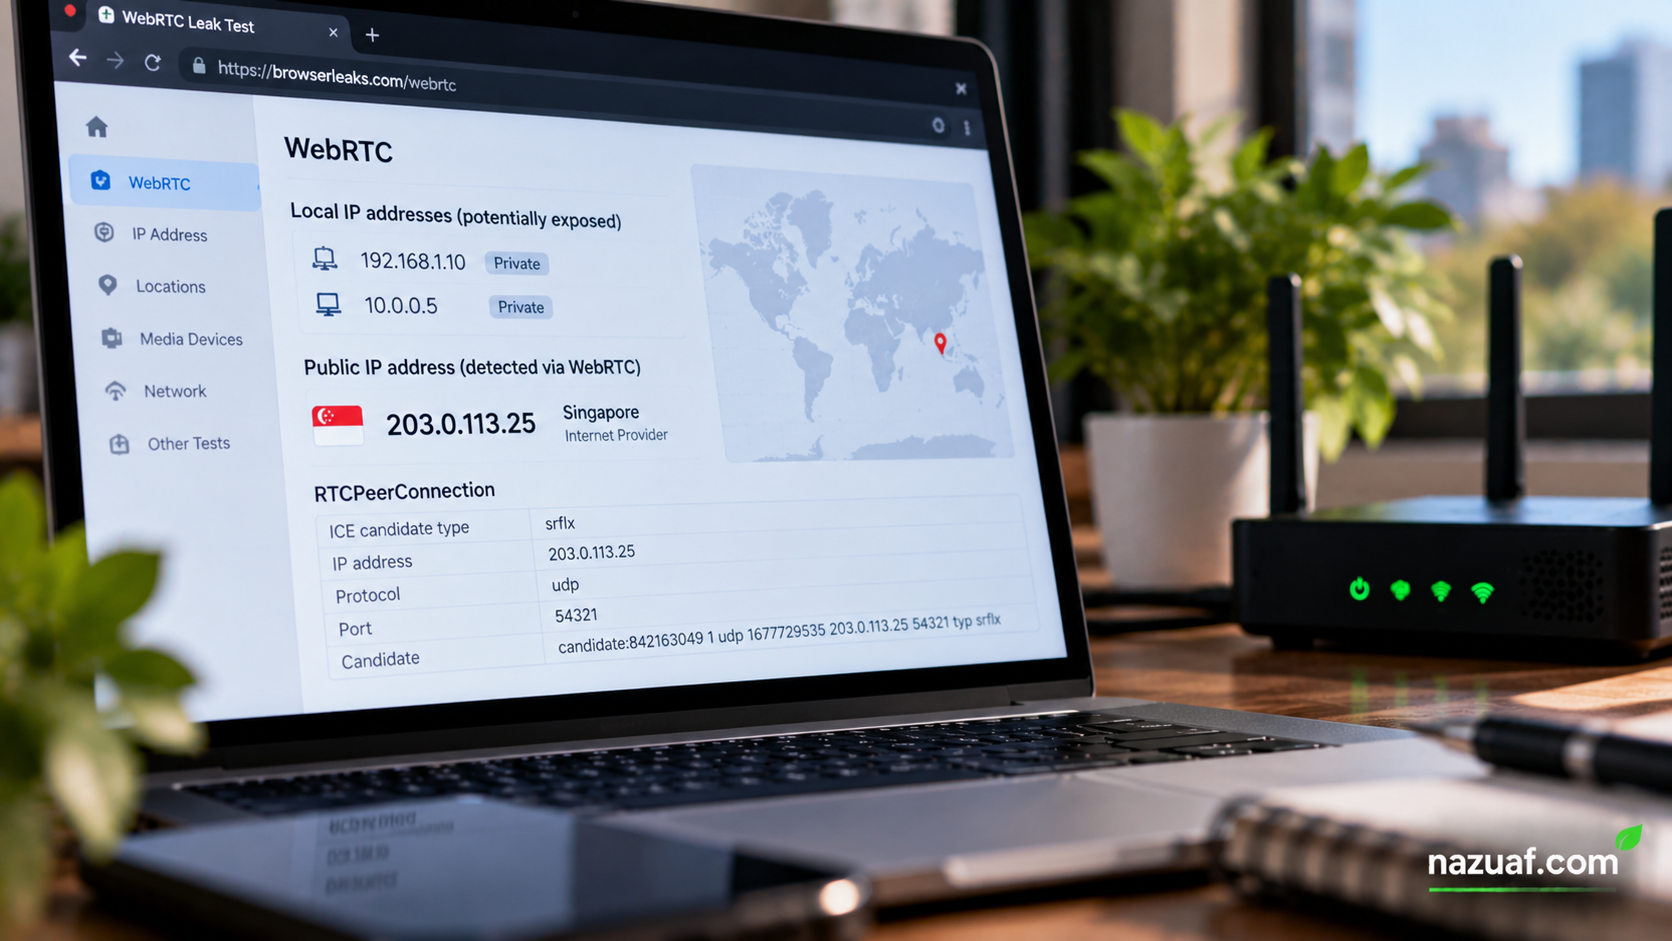
WebRTC adalah kumpulan teknologi web yang memungkinkan komunikasi waktu nyata, misalnya panggilan audio/video dan berbagi data langsung antara browser. Dalam proses membangun koneksi, browser dapat memeriksa alamat jaringan yang diperlukan untuk menghubungkan pihak-pihak terkait. Pada konfigurasi tertentu, pengguna VPN mungkin melihat alamat yang tidak mereka harapkan dalam hasil pemeriksaan privasi; keadaan ini sering disebut WebRTC leak.
Mengapa WebRTC memerlukan informasi jaringan?
WebRTC dapat menggunakan mekanisme seperti ICE dan STUN untuk menemukan jalur koneksi yang berfungsi. Informasi kandidat koneksi dapat mencakup alamat lokal, alamat publik, atau alamat yang disediakan oleh server perantara, bergantung pada browser, jaringan, dan konfigurasi. Pengungkapan alamat tertentu dalam hasil diagnostik tidak selalu berarti seluruh aktivitas internet terbuka atau VPN sama sekali tidak berfungsi.
Cara memeriksa dengan hati-hati
- Catat alamat IP publik yang ditampilkan saat VPN mati, lalu aktifkan VPN dan ulangi pemeriksaan pada layanan uji WebRTC yang tepercaya.
- Perhatikan apakah hasil menampilkan alamat dari koneksi langsung yang tidak diharapkan, bukan hanya alamat relay atau alamat privat jaringan lokal.
- Ulangi di browser lain dan jaringan lain bila hasil membingungkan; konfigurasi VPN, DNS, IPv6, dan perilaku browser dapat memengaruhi hasil.
- Jangan memberikan izin kamera atau mikrofon hanya untuk menguji kebocoran. Pemeriksaan kandidat jaringan tidak selalu memerlukan akses ke perangkat tersebut.
- Hindari mengunggah tangkapan layar yang berisi IP publik atau detail jaringan ke forum terbuka.
Apa yang perlu dilakukan jika menemukan hasil yang tidak diharapkan?
Perbarui browser, periksa pengaturan perlindungan WebRTC yang benar-benar didukung oleh browser tersebut, dan tinjau konfigurasi VPN. Beberapa ekstensi mengubah perilaku WebRTC, tetapi dapat mengganggu panggilan atau konferensi video; uji perubahan sebelum mengandalkannya. Jangan memasang ekstensi acak yang menjanjikan privasi tanpa memeriksa reputasi dan izin.
WebRTC leak juga perlu dibedakan dari browser fingerprinting. Alamat IP adalah salah satu petunjuk jaringan, sedangkan browser fingerprinting menggunakan gabungan karakteristik browser dan perangkat untuk membantu mengenali sesi. Untuk memahami apa yang dilindungi VPN dan apa yang tidak, baca panduan VPN serta perbedaan DNS dan VPN.
Jangan menarik kesimpulan hanya dari satu tes
Hasil tes bersifat diagnostik dan dapat berubah ketika koneksi atau browser diperbarui. Lihat alamat yang ditampilkan, konteks pengujian, serta kebijakan penyedia VPN. Tes yang menyatakan “aman” juga tidak membuktikan anonimitas total: akun yang digunakan, cookie, fingerprinting, dan tindakan pengguna tetap dapat mengungkap identitas.
Kesimpulan
WebRTC dibutuhkan untuk fitur komunikasi real-time, tetapi cara browser menangani kandidat koneksi layak dipahami oleh pengguna yang memperhatikan privasi. Uji saat VPN aktif dan nonaktif, interpretasikan hasil dengan benar, lalu perbaiki pengaturan berdasarkan bukti tanpa menonaktifkan fitur penting secara membabi buta.
Referensi teknis: dokumentasi WebRTC API di MDN.
PENGALAMAN BARU Coba tampilan baru Penasaran dengan pengalaman membaca Nazuaf versi modern? Coba tampilan baru yang dirancang agar nyaman dibaca dari ponsel dan pc. Buka versi modern dan lanjutkan membaca artikel ini. Jelajahi tampilan baru Nazuaf versi modern · Ketuk kartu untuk mencoba