Membership Inference Attack: Risiko Privasi dalam Model AI
Membership inference attack dapat mengungkap apakah data tertentu pernah dipakai untuk melatih model AI. Pelajari cara kerjanya dan langkah praktis untuk mengurangi risiko privasi.
Membership inference attack dapat mengungkap apakah data tertentu pernah dipakai untuk melatih model AI. Pelajari cara kerjanya dan langkah praktis untuk mengurangi risiko privasi.
Memory safety membantu mencegah bug pengelolaan memori yang dapat berujung pada crash atau celah keamanan. Kenali manfaat, batasan, dan langkah adopsinya.

Panduan kriptografi pascakuantum: kenali standar ML-KEM dan tanda tangan digital, risiko jangka panjang, serta langkah migrasi yang realistis.
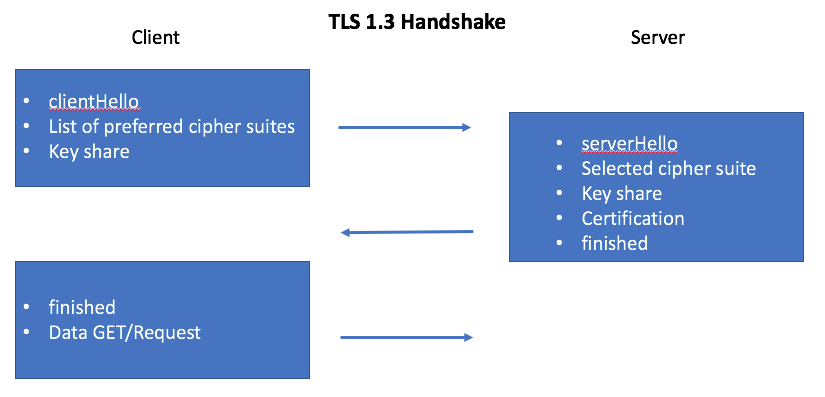
Kenali Encrypted Client Hello (ECH), cara kerjanya melindungi nama host saat handshake TLS, manfaat privasi, batas perlindungan, dan langkah penerapannya.
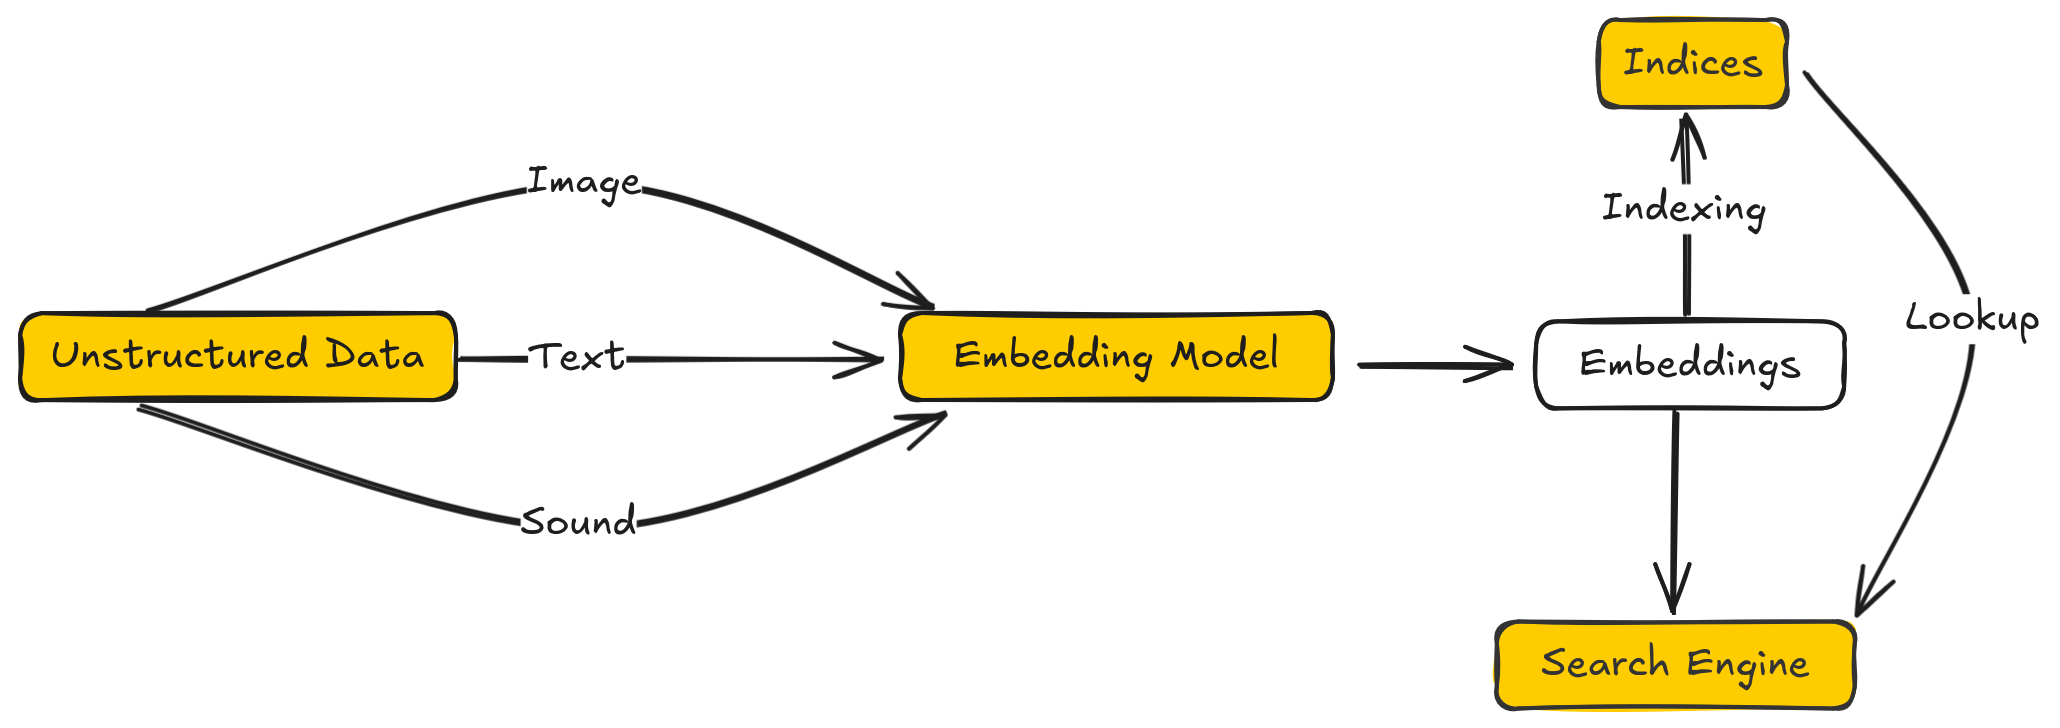
Kenali cara kerja vector database dalam pencarian semantik dan aplikasi AI, kapan teknologi ini berguna, serta cara mengelola kualitas data dan risikonya.
Pelajari cara kerja JWT, perbedaan tanda tangan dan enkripsi, risiko kebocoran token, serta langkah praktis mengamankan autentikasi API.
Pelajari cara kerja DNS rebinding yang dapat menargetkan router dan layanan lokal, serta langkah praktis melindungi browser, aplikasi, dan jaringan rumah.
Pelajari cara kerja Vulnerability Exploitability eXchange (VEX), hubungannya dengan SBOM, status kerentanan, dan langkah menyusun penilaian yang dapat dipertanggungjawabkan.
Pelajari fungsi DNS CAA record, contoh konfigurasi issue dan issuewild, cara memeriksa hasilnya, serta batasan yang perlu dipahami sebelum menerapkannya.
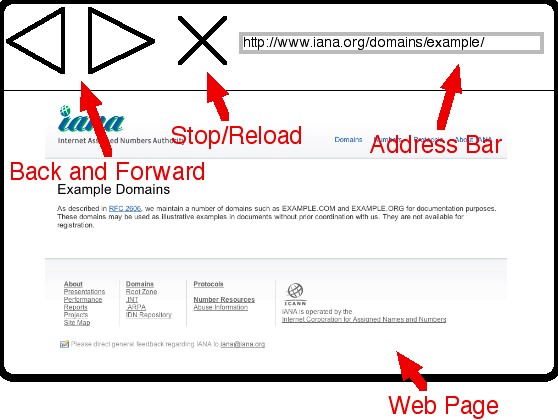
Pelajari cara kerja Remote Browser Isolation (RBI), manfaatnya untuk menghadapi situs berisiko, pilihan penerapan, serta batasan yang tetap perlu diperhatikan.
Halo! Ada yang bisa saya bantu?